ZFS データセット
ZFS データセットは、コンテナや VM と同じように、バックアップの一覧にある項目です。項目は、1 つのデータセットとその下のすべてのデータセットです。バックアップのたびに、BombVault はツリー全体の ZFS スナップショットを 1 つ取るので、その中のすべてのデータセットが同じ瞬間のものになります。そのあと、そのスナップショットから各データセットのファイルを読み取り、フォルダーを保存するのと同じ方法で restic に保存し、スナップショットはすぐに削除します。バックアップは重複排除され、どのバックアップも参照でき、単一のファイルを復元できます。
バックアップがストリームを restic に送ることも、データセットをロールバックすることもありません。BombVault が削除するのは、自分で作ったスナップショットだけです。任意のレプリカは、zfs send を使う唯一の場所です。データセットを 2 台目の ZFS サーバーにコピーし、バックアップには手を付けません。
要件
- このサーバーへの SSH 接続。 ZFS データセットは、VM バックアップと同じ鍵、ホスト、ユーザーを使います。VM バックアップがすでに動いていれば、こちらも動きます。そうでなければ、SSH 経由の VM バックアップガイドに従ってください。テンプレートのフィールドは Host SSH: Address、Host SSH: Port、Host SSH: User です。
- そのホストの
zfsコマンド。 Unraid 6.12 以降と TrueNAS SCALE にはあります。 - ホストデータを、アクセスモード Read/Write - Slave の
/mntとしてマップすること。 これはテンプレートの標準です。データセットのスナップショットがデータセットの.zfs/snapshotフォルダーの中に現れるのは、BombVault が起動したあとなので、コンテナは、ホストがあとから行うマウントを受け取る必要があります。 /mntの下にマウントされたデータセット。 Unraid ではプールが/mnt/<pool>にあるので、すでにそうなっています。
設定、一般(ZFS データセット)でセクションをオンにします。すると、バックアップページのその他の下にあるこのサーバーへの ZFS 接続で、このサーバーへの接続が開きます。SSH 接続をテストし、接続先のユーザーとホストを示し、足りないものがあればそれを伝えます。接続がダウンしているときは、バックアップの一覧に接続を表示とともにそう表示され、概要のホスト統合カードにも同じ結果が表示されます。
項目と子データセット
バックアップページで追加を選び、続けて ZFS データセットを選びます。一覧はサーバーから取得されます。バックアップしたい範囲の一番上にあるデータセット(たとえば cache/appdata)を選ぶと、項目はそれとその下のすべてのデータセットを対象にします。
- 新しい子データセットは自動で加わります。 項目の下にあとから作られたデータセットは、次の実行でバックアップされ、その実行ではそれが新しいものとして示されます。最初のバックアップでは、それを一度全部読み取ります。そのあとは、変更だけが読み取られます。
- 子を個別に対象から外せます。 項目の設定タブで子をオフにすると、その下のすべてとともに対象から外れます。対象から外した子がもうサーバーに存在しない場合は、そう印が付き、一覧から削除できます。
- 読み取れない子は、黙ってではなくスキップされます。 実行に一覧され、項目にはスキップされた数が表示され、概要の未バックアップカードは、それぞれを未保護として数えます。実行はそれ以外のすべてをバックアップし、スキップされた子のために失敗することはありません。理由は理由コードの表にあります。マウントされていないデータセット、
canmount=off、legacyまたはなしのマウントポイント、読み込まれていない暗号化キー、オフになっているスナップショットアクセス、BombVault から見えないマウントポイントです。 - スキップされたデータセットは、その子を巻き込みません。 ほかのデータセットを保持するだけの
canmount=offのデータセットはスキップされ(「構造のみ」と表示)、そのマウントされた子はバックアップされます。キーが読み込まれていない暗号化データセットは、同じキーを共有する子とともにスキップされます。 - VM のディスクやシステムデータである子は、追加ダイアログで最初はオフになっていて、スイッチの横に理由が表示されます。プール全体を追加するときは、含まれるものを一覧にした確認が求められます。
ボリューム
ボリューム(zvol)はファイルではなく仮想ディスクを保持するもので、ZFS 項目がバックアップすることはありません。
- VM が使っているボリュームは、その VM とともにバックアップされます。
- どの VM も使っていないボリューム(iSCSI エクステント、取り外したディスク)は、BombVault ではバックアップされません。追加ウィンドウとバックアップページはこうしたボリュームを数えて、そう伝えます。将来のバージョンでバックアップされる予定です。
項目のツリー内のボリュームはスキップされ、実行のたびにその名前が示されます。
Docker のストレージ
Docker の ZFS ストレージドライバーでは、すべてのイメージレイヤーが legacy のマウントポイントを持つデータセットです。追加ダイアログは、これらを親ごとに 1 行にまとめます。そのようなデータセットを 20 個より多く含むツリーは、項目にできません。そのスナップショットが存在するあいだ、Docker はイメージレイヤーを削除できないからです。代わりに、その下のデータセット(たとえば appdata)を追加してください。
項目は重ならない
データセットが属せる項目は 1 つだけです。BombVault は、既存の項目の中にある、あるいはそれを含むことになる、新しい項目を拒否します。複数の子の項目を 1 つの親の項目にまとめるには、先に子の項目を、バックアップを残す選択をして削除し、そのあと親を追加します。すべてのデータセットは自身の名前で履歴を保つので、次のバックアップは古い項目が終わったところから続き、すべてをもう一度読み取ることはありません。
スナップショットの前後でコンテナを停止し、コマンドを実行する
実行中のデータベースのスナップショットは、突然の停電のようなものです。データベースは通常は回復しますが、回復しなければなりません。各項目はそれに対して 2 つのことができ、どちらもバックアップ全体ではなく、スナップショットの瞬間だけを対象にします。
- スナップショットのあいだ、これらのコンテナを止める。 BombVault は、一覧にあるコンテナを停止し、スナップショットを取り、すぐに再び起動します。依存関係の同じレベルのコンテナは並行して、依存されるものを後にして停止するため、全体の時間は通常、数秒です。実行にはその長さが表示されます。そのあと、バックアップは、アプリがすでに再び動いているあいだ、凍結されたスナップショットを読み取ります。停止されるのは、動いていたコンテナだけです。
- スナップショットの前後のコマンド。 選んだコンテナの中で実行されます。たとえば、何も止めずに、スナップショットの直前にデータベースをデータセットにダンプする用途です。スナップショット前のコマンドが失敗すると、バックアップは失敗し、スナップショットは取られません。スナップショット後のコマンドが失敗した場合は、実行に表示されますが、バックアップは失敗しません。
何かがうまくいかなかった場合の動作:
- コンテナを停止できなかった場合、BombVault はすでに停止したものを起動し、コンテナ名を示してバックアップを失敗させます。動作中のアプリのスナップショットにフォールバックすることはありません。
- 停止は、実行中のコンテナバックアップが終わるまで待ちます(手動の実行では最大 30 分、スケジュールされた実行ではバックアップの時間制限まで)。そのため、両者が同じコンテナを同時に停止したり起動したりすることはありません。
- 最初のコンテナを停止する前に、BombVault はどれを停止するかを書き留めます。その時間枠の中で BombVault が強制終了された場合は、次に起動したときにそれらのコンテナを再び起動し、通知を送り、起動できなかったコンテナがあれば、項目に赤いメモが表示されます。
自動のデータベースダンプは、ZFS 項目ではなく、コンテナ自身のバックアップとともに実行されます。コンテナがデータセットだけでバックアップされているデータベースにはダンプがないので、ここでコマンドを与えてください。
コンテナは、この一覧に載せながら、同時にコンテナとしてバックアップすることもできます。その場合、データは 2 つのリポジトリに 2 回保存され、全体バックアップはそれを 2 回停止します。項目にもそう表示されます。
復元
項目を開いて復元を選ぶか、復元ページで選びます。復元ウィンドウは、バックアップ、次にデータセットを尋ねます。標準では、項目の最上位のデータセットです。対象では、すべてを復元するか、選んだファイルとフォルダーだけを復元します。復元先の選択肢は次のとおりです。
- データセットの中へ復元。 バックアップのファイルが、データセットのマウントポイントに書き込まれます。同じ名前のファイルは上書きされ、それ以外のファイルは残ります。データセットがロールバックされたり置き換えられたりすることはありません。BombVault は、データセットがマウントされ、見え、書き込めることを、開始前に一度、書き込む直前にもう一度確認します。子データセットがその中にマウントされている場所には、何も書き込まれません。子はそのファイル、所有者、権限を保ち、自身のバックアップから復元されます。
- フォルダーに。
/mntの下のフォルダーを選びます。BombVault は、そのフォルダーがマウントされたプールまたは共有にあり、十分な空き容量があることを確認します。これは SSH 接続なしで、もう存在しないデータセットでも動きます。 - 新しいデータセットへ。 まだ存在しないデータセットの名前を付けます。ウィンドウは
<dataset>-restoredを提案します。BombVault は、バックアップに保存された ZFS プロパティでそれを作成し、そこへ復元します。新しいデータセットとして復元するを参照してください。
データセットとしてこのバックアップのすべてのデータセットを選ぶと、ツリーのすべてのデータセットが、選んだフォルダーのそれぞれのサブフォルダーに書き込まれます。そのバックアップでスキップされたデータセットは、名前が示されます。別の BombVault のリポジトリから復元するには、復元ページの古いバックアップフォルダーからを使います。これは常にフォルダーへ復元します。1 回のバックアップのすべてのデータセットをそれぞれのサブフォルダーに、またはツリーの 1 つのデータセットを、全体または選んだファイルだけで、です。
データセットの中への復元でも、項目の停止するコンテナの一覧が提案されます。それらのコンテナは復元の間ずっと停止したままで、コンテナのバックアップはその間待機します。
安全のためのスナップショット
データセットに書き込む前に、BombVault はその 1 つのデータセットの ZFS スナップショットを bombvault-prerestore-<time> という名前で取ります。先に今の状態の ZFS スナップショットを残すは標準でオンです。オフにするには、もう一度確認が必要です。スナップショットを取れなければ、何も復元されません。
BombVault は、安全のためのスナップショットを自分で削除することはありません。項目には、それらが経過時間とサイズとともに一覧され、それぞれに削除操作があり、最も古いものが 30 日より前だと警告が出ます。プールに、削除されたデータや変更されたデータが残り続けるからです。
復元のあとで元に戻すには、データセットの中の .zfs/snapshot/bombvault-prerestore-<time> から単一のファイルをコピーします。zfs rollback <dataset>@bombvault-prerestore-<time> が使えるのは、それがそのデータセットの最新のスナップショットであるあいだだけです。zfs rollback -r は、自動のものも含め、より新しいすべてのスナップショットを削除します。
新しいデータセットとして復元する
BombVault は、バックアップのたびに、すべてのデータセットのローカルで設定された ZFS プロパティを保存します。圧縮、レコードサイズ、クォータ、予約、atime、xattr、acltype、大文字小文字の区別、そして独自のユーザープロパティです。継承された値と読み取り専用の値は、自然に戻ってくるので除外されます。BombVault がそれらを保存する前のバックアップには、含まれていません。
- 新しいデータセットへは、保存されたすべてのプロパティで
zfs createを実行します。大文字小文字の区別、正規化、utf8only は、この方法でしか設定できません。クォータと予約はファイルのあとに設定されるので、ファイルを拒否することはありません。マウントポイントは除外されるので、コピーが元のものと衝突せず、canmount、readonly、暗号化の設定も除外されるので、復元が書き込めます。暗号化されたデータセットの下の新しいデータセットは、その暗号化を引き継ぎます。新しいデータセットの上位のデータセットは存在している必要があります。新しいデータセットが作成されたあとで何かが失敗した場合、それはサーバーに残ります。BombVault は決してデータセットを破棄しないからです。 - データセットの中へ復元は、保存されたプロパティを復元の横に一覧します。これらのプロパティも設定するは、既存のデータセットがまだ受け付けられるものを、ファイルが書き込まれる前に設定します。クォータと予約はファイルのあとに設定されるので、ファイルを拒否することはありません。このスイッチがなければ、データセットは自身の設定を保ちます。
バックアップに入るもの
バックアップに入るもの:バックアップされたすべてのデータセットのファイルとフォルダー(所有者、モード、タイムスタンプ、拡張属性は restic が保存するとおり)と、各データセットのローカルで設定された ZFS プロパティ。
バックアップに入らないもの:
- 各データセットの最上位フォルダー自体の所有者とモード(その下のすべては含まれます)。データセットの中への復元は、既存の最上位フォルダーをそのままにし、フォルダーへの復元は、モード
0755で作成します。 - 既存の ZFS スナップショット。
- スキップされた、または対象から外された子。
- ボリューム。
新しいプールに復元するには、プールを作成して、各データセットを新しいデータセットに復元します。TrueNAS が SMB データセットで使うような NFSv4 ACL が、期待どおりに戻るかどうかは、まだ検証していないので、頼りにする前に、自分のデータで復元を確認してください。
暗号化されたデータセット
暗号化されたデータセットは、そのキーが読み込まれているあいだだけバックアップされます。そうでなければ警告とともにスキップされます。zfs load-key でキーを読み込み、データセットをマウントしてください。BombVault は復号したデータを読み取り、暗号化された restic のリポジトリに保存します。BombVault で暗号化をオフにした場合、そのリポジトリは暗号化されません。
レプリカ
レプリカは、項目のデータセットを 2 台目の ZFS サーバーに置いたコピーです。BombVault は zfs send と zfs receive で最新に保ちます。最初の実行ではすべてを送り、そのあとは変わったブロックだけが転送されます。もう一方のサーバーでは、コピーをすぐにマウントできます。
レプリカがバックアップの代わりになることはありません。古いバージョン、単一のファイル、チェックは引き続きバックアップから提供され、レプリカは設定した数のスナップショットだけを保持します。最新のレプリカは、設置場所の外のコピーとして数えられますが、バックアップとしては数えられません。
レプリカは、バックアップを待ちません。バックアップのたびには、その実行が成功しても、失敗しても、何もすることがなくても、項目のバックアップの実行のあとを意味します。ZFS セクションにオンの保存先がなく、項目に専用のリポジトリもない場合、項目のバックアップの実行はレプリカを送るだけで、レプリカカードのタイミングの横のバブルにそう書かれます。バックアップの一覧、項目のヘッダー、実行履歴にレプリカが表示されます。実行中は複製中、完了すると時刻とともに複製済みです。
レプリカカードのレプリカのみ、バックアップなしは、ZFS セクション全体にレプリカを送らせ、バックアップを取らせません。専用フォルダーとオフサイトの保存先はそれぞれのスイッチを保つので、オフにすればそこへのバックアップが再開し、すべての ZFS 項目のカードには、セクションのスイッチの現状が表示されます。そのような項目は、バックアップの代わりに最初のレプリカを待ち、今すぐバックアップは今すぐ複製として表示され、項目のコンテナの停止とコマンドは、バックアップのときと同じようにスナップショットの前後で実行されます。そのレプリカは、数日ごとのスケジュール、遅延アラート、カバレッジに数えられます。
項目の設定タブのレプリカカードでオンにします。カードにはすべてのデータセットとボリュームがその状態とともに一覧され、今すぐ複製で実行が始まります。レプリカの実行には専用のロックがあるので、長い最初の転送がバックアップを妨げることはありません。
| フィールド | 設定するもの |
|---|---|
| 複製先 | 送信先。ZFS サーバー(SSH 経由と表示)か、ペアリング済みのインスタンス。ZFS サーバーを追加で新しいものを設定します。 |
| タイミング | バックアップのたび(項目のバックアップの実行のあと)、または専用プラン。 |
| 複製先での保持 | ZFS サーバーに残るスナップショットの数:短め、標準、長め、カスタム値。ペアリング済みのインスタンスは、これを自分で決めます。 |
| このサーバーでの保持 | このサーバーにも残す、最新のレプリカスナップショットの数。0 または 1 だと最新のものだけを残します。 |
| レプリカのみ、バックアップなし | ZFS セクション全体がレプリカを送り、バックアップを取りません。 |
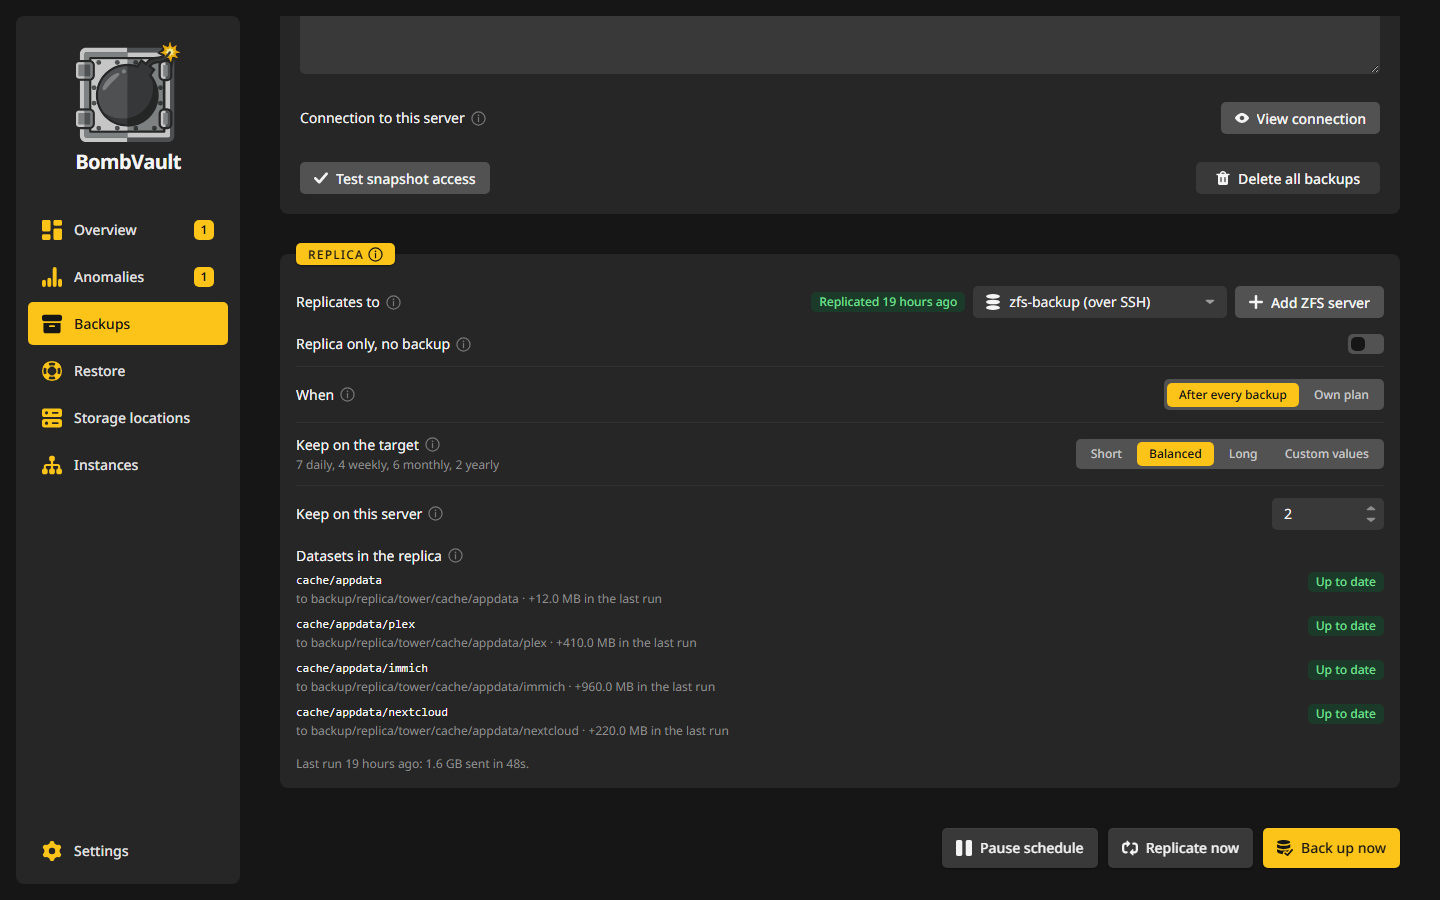
バックアップページで ZFS のタイルを選んだときにバックアップ操作の横にある今すぐすべて複製は、すべての ZFS 項目のレプリカを、1 つずつ順に送ります。サーバーがバッチを実行するので、ページを離れても続き、複製できない項目は、名前が示されてスキップされます。
ZFS サーバーへのプッシュ
ZFS と SSH があるマシンなら、どれでも受信できます。たとえば 2 台目の Unraid や TrueNAS です。そこで BombVault が動いている必要はありません。
- 設定、ペアリング で、BombVault のない ZFS サーバーのSSH で接続を選ぶか、項目のレプリカカードでZFS サーバーを追加を選びます。
- アドレス、ユーザー、ポートを入力します。ダイアログに BombVault の公開鍵が表示されます。それを、サーバー上のユーザーの
~/.ssh/authorized_keysに追加してください。Unraid では Users, root, SSH keys の下です。Display Settings によって、Users はヘッダーメニューか Settings の下にあります。TrueNAS では、Credentials, Users でユーザーを編集します。これがレプリカの鍵です。VM とホスト SSH 接続の鍵とは別なので、そちらがすでに承認されていても、追加してください。 - 接続をテストします。ダイアログに、サーバーのプールが一覧されます。1 つ選び、ルートを設定します。標準は
<pool>/bombvault-replicaです。 - 項目のレプリカカードで、新しいサーバーを選びます。すると、サーバーはインスタンスのページに専用のカードを持ち、開くでそのページに移動します。
root なら、ほかに何も必要ありません。専用のユーザーには、受信側のプールに対して次の権限が必要で、ダイアログにも表示されます。
送信元では、同じ種類のユーザーに、項目の最上位のデータセットに対して次の権限が必要です。
この方向では、項目を持つ BombVault が、サーバーに書き込める鍵も持つことになります。
BombVault は、最初の接続でサーバーが示したホスト鍵を固定し、あとで別のものが来たら拒否します。サーバーを再インストールした場合は、サーバーのページでホスト鍵を破棄を押すと、次の接続で新しい鍵が固定されます。
このサーバーのホストが ZFS サーバーに自分で届く場合は、zfs send を、レプリカの鍵と固定されたホスト鍵を使う自分の ssh へ、サーバーに直接パイプします。そのため、ストリームは BombVault を通りません。そうでなければ、ストリームは BombVault を通ります。
ペアリング済みのインスタンスへ送る
ペアリング済みの BombVault は、レプリカを自分で受信できます。相手のホストへの SSH アクセスは誰にも与えられず、authorized_keys ファイルに鍵が入ることもありません。
- 項目のレプリカカードで、ペアリング済みのインスタンスを送信先に選ぶか、インスタンスのページにあるそのインスタンスのカードで ZFS サーバーのロールをオンにして、そこで ZFS 項目を選びます。応答があるまで、カードに承認待ちと表示されます。
- 受信側のインスタンスでインスタンスを開きます。リクエストは、送信側のインスタンスのカードにバッジとして表示され、その詳細にも一覧されます。そのサーバーのプールとルート、残すスナップショットの数を選び、許可か拒否を押します。
- 許可のあと、送信元は、ほかの送信先と同じように、自身のプランで送信します。
受信側のインスタンスが受け付けるのは、承認が対象とするものだけです。項目のデータセットを、自身のルートへ、です。zfs receive は自分で実行し、送信元にはそこで何かを削除したりロールバックしたりする手段がありません。そのため、送信元が乗っ取られても、コピーは無事です。受信側のインスタンスは、自身の保持を保ちます。送信元は、リクエスト時にルールを提案するだけです。そのような送信元でも新しいスナップショットは送れるので、時間がたつと、ほかのスナップショットと同じように、それらがルールに従って古いものを押し出します。受信側のインスタンスの時計より先の日時が名前に付いたスナップショットは、その時刻が来るまでルールの対象として数えません。
受信側のインスタンスのアクセスを取り消すは、いつでも承認を終了し、送信元に伝えます。送信元は承認が取り消されたと表示して停止します。受信側がすでに持っているものは、そこに残ります。拒否したリクエストは拒否されたままです。データセットを増やす場合や、取り消しのあとのリクエストは、もう一度尋ねられます。
受信側のインスタンスは、HTTPS で応答する必要があります。送信元は、トークンとデータが暗号化されずにネットワークを通ってしまうので、通常の http アドレスには何も送りません。また、各転送は受信側のプールの 10 分の 1 を空けたままにし、それを食い込む前に停止するので、1 つの送信元が受信側サーバーのプールを埋め尽くすことはありません。
データが置かれる場所
各データセットは <root>/<server>/<pool>/<path> に置かれます。サーバーのフォルダーは、送信元のインスタンスの名前で、最初の転送で固定されるので、同じプール名の 2 台のサーバーが互いに干渉することはありません。たとえば、tower という名前のサーバーの cache/appdata は、backup/bombvault-replica/tower/cache/appdata に置かれます。
BombVault をセットアップし直したあと、送信先は、以前この BombVault が埋めたフォルダーを拒否します。するとレプリカカードにフォルダーを引き継ぐが表示され、次のレプリカはその中のコピーから続きます。ほかの BombVault がそのフォルダーに複製していないときにだけ、引き継いでください。
送信先のコピーは読み取り専用です。標準ではマウントされないので、そのサーバー上の何かを覆うことはありません。SSH で接続した ZFS サーバーには、そのページにサーバー上で読み取り専用でマウントというスイッチがあります。オンにすると、BombVault は実行のたびにコピーをそこで読み取り専用でマウントするので、送信先でそのファイルを読んだりコピーしたりできます。暗号化されたコピーは、キーが読み込まれるまでロックされたままで、オフにしても何もアンマウントされません。レプリカを受信するペアリング済みのインスタンスは、アンマウントのまま保持します。ZFS プロパティは一緒に運ばれますが、マウントポイントと sharenfs、sharesmb は除きます。予約 reservation と refreservation も残されるので、コピーはデータが必要とする容量だけを使います。
送られるもの
項目がバックアップするすべてが送られ、バックアップがスキップする、その下のボリュームも送られます。項目でオフにした子データセットは除かれます。実行のすべてのデータセットは、バックアップと同じように 1 つのスナップショットから取られます。
ほかの BombVault がこのサーバーに複製しているコピーは、先へは送られません。送ると、その送信元がまだ必要としている履歴を間引いてしまうからです。項目のツリーにそのようなコピーがあると、項目でそれをオフにするまで、実行はそのデータセットについて失敗し、理由を示します。それ自体がそのようなコピーである項目は、まったく複製できません。項目を削除したり、そのレプリカをオフにしたりしても、それらのコピーとそのスナップショットには影響しません。レプリカを使うで説明しているようにコピーを引き継ぐと、通常のデータセットとして扱われます。
スナップショットが残る期間
送信先では、新しいレプリカは日次 7 個と週次 3 個のスナップショットを保持します。代わりに短め、標準、長めを選ぶか、カスタム値を設定できます。カスタム値をすべて 0 にするとすべてのスナップショットが保持され、カードにそう表示されます。そこで削除されるのは bombvault-replica-<14 digits> という名前のスナップショットだけで、両側が共有する最新のものは決して削除されません。
送信元では、BombVault は最新のレプリカスナップショットと、送信したすべての状態のブックマークを保持します。ブックマークは容量を使いません。次の転送はそこから始まります。
送信元でもっと残したい場合は、レプリカカードのこのサーバーでの保持を、たとえば 7 に設定します。すると、レプリカのたびに、その数の最新のレプリカスナップショットが、送信先が保持するものの隣で、このサーバーにも残ります。0 または 1 だと最新のものだけを残します。最新のものにはホールドが付くので、次の転送の基準が誤って破棄されることはありません。古いものにはホールドがありません。各スナップショットは、それ以降に変わったブロックを保持し続けるので、残したものはすべて、プールの容量を使います。レプリカをオフにする、別の送信先に切り替える、項目を削除すると、それらはこのサーバーからも削除されます。その下に入れ子になったほかの項目のスナップショットは残ります。項目を削除するときにホストに接続できない場合も、スナップショットは残り、ページにそう表示されます。手動で削除してください。zfs release -r bombvault-replica <dataset>@<snapshot> のあとに zfs destroy を実行します。
残したスナップショットのファイルは、データセットの中の .zfs/snapshot フォルダーやクローンから、データセットやレプリカに触れずに、すぐに読み取ったりコピーしたりできます。
ls /mnt/cache/appdata/.zfs/snapshot/bombvault-replica-20261006014100
zfs clone cache/appdata@bombvault-replica-20261006014100 cache/appdata-20261006
クローンは、中で何かが変わるまで容量を使いません。使い終わったら zfs destroy cache/appdata-20261006 で破棄してください。クローンのあるスナップショットは削除できないからです。
最新のレプリカスナップショットに戻すには、ここで zfs rollback cache/appdata@<latest> だけが必要で、送信先では何もしません。データセット全体を古いものまでロールバックすると、それ以降のすべてのスナップショットが、このサーバーでも送信先でも破棄されます。最新のものはホールドされているので、先にそのホールドを解除してから、ここでデータセットをロールバックします。
zfs release -r bombvault-replica cache/appdata@bombvault-replica-20261008014200
zfs rollback -r cache/appdata@bombvault-replica-20261006014100
送信先のコピーも戻す必要がありますが、必ずしも同じスナップショットではありません。送信先自身の保持ルールがそれを落としているかもしれないからです。レプリカを一度実行してください。送信先に新しいスナップショットがあるので、そのデータセットについては停止し、レプリカカードと実行履歴に、送信先をロールバックすべきスナップショットが示されます。両側がまだ共有している最新のものです。ZFS サーバーで、またはレプリカを受信するペアリング済みのインスタンスのホストで、コピーをそこまでロールバックします。たとえば次のとおりです。
zfs rollback は 1 つのデータセットに対して働くので、戻したい子データセットごとに、ロールバックを繰り返してください。そのあと、今すぐ複製が共有されたスナップショットから続きます。
レプリカ内の暗号化されたデータセット
暗号化されたデータセットは、raw で送られます。送信先でも暗号化されたままで、送信先がキーを見ることは決してありません。キーは安全に保管してください。復元のあとでコピーを開くのに必要で、それがなければレプリカは読み取れません。
レプリカを使う
項目のバックアップタブを開き、そのスナップショットを持つ場所の中の ZFS レプリカの行をクリックします。シートには、送信先のスナップショットが一覧され、実際の名前を使ったコマンドが表示されます。
古い状態を見るには、送信先でスナップショットをクローンします。クローンは、何かが変わるまで容量を使わず、レプリカには手が付きません。
zfs clone backup/bombvault-replica/tower/cache/appdata@bombvault-replica-20261006014100 backup/bombvault-replica/clone-appdata
送信元が故障した場合は、送信先でコピーを、書き込み可能な通常のデータセットに変えます。
zfs inherit -r readonly backup/bombvault-replica/tower/cache/appdata && zfs list -rH -o name -t filesystem backup/bombvault-replica/tower/cache/appdata | xargs zfs set canmount=on && zfs mount -a
そのあと、BombVault はそのデータセットとその子への複製を止めます。次の実行は理由とともに失敗し、書き込んだものは残ります。最新のスナップショット以降にコピーへ書き込まれたほかのものについても同じです。BombVault がコピーをロールバックすることはありません。再びそこへ複製するには、必要なものをコピーから移し、送信先でコピーを破棄してください。すると次の実行で、すべてが新しく送られます。
ある状態を送信元に戻すには、シートの新しいデータセットとして戻すを押します。BombVault は、スナップショットを、元のデータセットの隣の新しいデータセットに送ります。名前は <dataset>-bombvault-restore- にタイムスタンプを付けたものです。元のものを上書きすることはありません。送信元で失われた子データセットも、コピーがまだそのスナップショットを持っていれば戻ります。そのスナップショットを持たない子は除かれ、実行にそう書かれます。
例:2 台目の Unraid へのレプリカ
サーバー tower は、データセット cache/appdata を ZFS 項目としてバックアップしています。BombVault のない 192.168.1.20 の 2 台目の Unraid には、backup というプールがあり、いつでも読めるコピーを持たせたいとします。
- バックアップを開き、
cache/appdata、その設定タブの順に進みます。レプリカカードで、複製先のZFS サーバーを追加を選びます。 192.168.1.20、ユーザーroot、ポート22を入力します。ダイアログにレプリカの鍵が表示されます。2 台目のマシンで、Users, root, SSH keys の下にそれを貼り付けて Apply を押します。この鍵はホスト SSH の鍵とは別なので、そちらがすでにあっても追加してください。- 接続をテストします。プール
backupを選び、提案されるルートbackup/bombvault-replicaのままにします。 - カードに戻ると、新しいサーバーが複製先で選ばれています。タイミングはバックアップのたびのまま、複製先での保持は日次 7 個と週次 3 個のスナップショットのままにして、このサーバーでの保持を
7にします。 - 今すぐ複製を押します。最初の実行はすべてを送るので、1 Gbit/s の回線で 300 GB なら少なくとも 40 分かかります。カードとバックアップの一覧には複製中、続いて時刻とともに複製済みと表示されます。以降の実行は、変わったブロックだけを送ります。
データセットは今、2 台目のマシンの backup/bombvault-replica/tower/cache/appdata に、読み取り専用で置かれています。概要では、ZFS セクションのオフサイトが、レプリカを設置場所の外のコピーとして数えます。
先週の火曜日の 1 つのファイルを取り出すには、3 つの方法があります。
-
このサーバーで。このサーバーでの保持が 7 個のスナップショットを保持しているので:
-
2 台目のマシンで、送信先のスナップショットのクローンを使います。ZFS レプリカの行をクリックすると、項目のバックアップタブに、実際の名前を使ったコマンドが表示されます。使い終わったら
zfs destroyでクローンを削除してください。 - マウントで。ZFS サーバーのページでサーバー上で読み取り専用でマウントをオンにします。次の実行のあと、コピーは 2 台目のマシンに読み取り専用でマウントされた状態で現れます。
レプリカが保持するより古いバージョンは、次の例のように、引き続きバックアップから取り出します。
例:ZFS バックアップから 1 つのファイル
- 復元を開き、ZFS のタイルを選んで
cache/appdataをクリックします。 - バックアップを選び、データセットでそのファイルを含むデータセットを選びます。
- 対象で個別ファイルを選び、そのファイルにチェックを入れます。
- 復元先でフォルダーにを選び、
user/restoreのような/mntの下のフォルダーを選びます。これには SSH 接続は不要で、もう存在しないデータセットでも動きます。 - 復元を押します。ファイルは、上位のパスなしで、そのフォルダーに直接置かれます。
残ったスナップショット
バックアップのスナップショットは <dataset>@bombvault-<14 digits> という名前で、たとえば cache/appdata@bombvault-20260924021500(UTC)です。BombVault はバックアップの直後に削除します。データセットがビジーだった、BombVault が停止されたなどの理由で失敗した場合は、BombVault が次のときに削除します。
- その項目の次のバックアップの前、
- BombVault の起動時、すべての項目について(ドメインがオフでも)、
- 項目を削除するとき、
- 項目の今すぐ削除を押したとき。残っている数が表示されます。
削除されるのは、ちょうど bombvault- に 14 桁の数字が続く名前だけです。安全のためのスナップショット、自分のスナップショット、自動スナップショットには、決して触れません。手動で 1 つ削除するには、次のようにします。
レプリカのスナップショットは <dataset>@bombvault-replica-<14 digits> という名前で、残り物ではありません。送信元では、より新しいレプリカの実行が置き換えるまで、またはこのサーバーでの保持が保持する限り、送信先では保持ルールが保持する限り、残ります。掃除はそれに触れません。bombvault- のあとにちょうど 14 桁の数字が続くものにしか一致しないからです。
異常
空になった子は、大きなツリーの合計をほとんど変えないので、異常検出は項目のすべてのデータセットを個別に監視します。サイズ、ファイル数、新しいデータ、restic の時間は、それぞれ独自の履歴を持ちます。その履歴はデータセットの名前に属しているので、ツリーがのちに別の項目でバックアップされても、残ります。
前回の実行でバックアップされ、今回の実行で読み取れなかったデータセットは、項目の選択範囲が変わっていない限り、空になったものと数えられます。これには、読み込まれていないキー、マウントされていないデータセット、ツリーから消えたものが含まれます。自分で除外した子は選択範囲を変えるので、その履歴は最初からやり直しになります。データ消失に関する検出結果が未処理のあいだ、保持ルールはその 1 つのデータセットの古いバックアップを残し、ツリーの残りはいつもどおり整理されます。
すべてのデータセットは、項目の監視に専用の行を持ちます。それは異常ページの監視から開き、項目の検証タブにもあります。未処理の検出結果は、各データセットの横に表示されます。検出結果のリンクは、そのデータセットの最後の正常なバックアップで復元ウィンドウを開きます。実行が完了するかどうかは、実行が全体として成功または失敗するので、項目全体で判断されます。
チェック自体については、異常で説明しています。MCP サーバーにつないだアシスタントは、ZFS 項目のリストアポイントを一覧し、バックアップを開始し、検出結果を読めますが、確認済みにするのは異常ページで行います。
理由コード
項目のページ、実行履歴、通知は、問題をこれらのコードのどれかで示します。ほとんどのコードには、ページ上に対処も併記されています。
| コード | 意味 | 対処 |
|---|---|---|
ssh-missing |
このコンテナに SSH 接続が設定されていません。 | VM バックアップと同じように SSH 接続を設定してください。 |
host-placeholder |
Host SSH: Address がまだプレースホルダーのままで、host.docker.internal も応答しませんでした。 |
Host SSH: Address をこのサーバーの LAN IP にしてください。 |
host-fallback |
Host SSH: Address がまだプレースホルダーのままですが、host.docker.internal は動いています。 |
何もしなくて構いません。または LAN IP を設定してください。 |
ssh-unreachable |
サーバーに SSH で届きません。 | アドレスとポート、そして SSH がオンになっているかを確認してください。 |
ssh-auth |
サーバーが BombVault の鍵を拒否しました。 | このサーバーへの接続に表示されるコマンドを、サーバーで一度実行してください。 |
zfs-not-found |
SSH 先のホストに zfs コマンドがありません。 |
Host SSH: Address を、プールを持つマシンに向けてください。 |
zfs-permission |
SSH ユーザーはこの zfs コマンドを実行できません。 | root を使うか、TrueNAS SCALE を参照してください。 |
uri-mismatch |
LIBVIRT_URI が、SSH のフィールドとは別のホストまたはユーザーを指しています。 |
両者を一致させるか、SSH のフィールドを空にして、両方が URI から取られるようにしてください。 |
zfs-error |
zfs が別のエラーを報告しました。 | 詳細にそのメッセージが表示されます。 |
propagation-missing |
ホストの新しいマウントがコンテナに届きません。 | ホストデータのアクセスモードを Read/Write - Slave にして、BombVault を再起動してください。 |
invalid-name |
BombVault が受け付けないデータセット名です。 | データセットの名前を変更してください。 |
name-too-long |
ツリー内のデータセットが、スナップショット名には長すぎます。 | 名前を変更するか、その下のデータセットを項目として追加してください。 |
invalid-exclude |
除外パターンや対象から外した子が、項目に合いません。 | メッセージに出ている項目を直してください。子データセット全体を外すには、パターンを書く代わりにそれをオフにしてください。 |
not-found |
データセットがサーバーに存在しません。 | 項目を削除するか、データセットを作り直してください。バックアップは復元可能なままです。 |
not-filesystem |
これはファイルシステムではなくボリュームです。 | ボリュームを参照してください。 |
overlaps-item |
データセットが既存の項目と重なっています。 | 項目は重ならないを参照してください。 |
docker-storage |
ツリーに Docker のイメージストレージが含まれています。 | Docker のストレージを参照してください。 |
nothing-readable |
今、項目のどのデータセットも読み取れません。 | スキップされたデータセットのコードを確認してください。 |
snapshot-failed |
スナップショットを作成できませんでした。 | 詳細に zfs のメッセージが表示されます。 |
containers-busy |
コンテナを停止する必要があったとき、コンテナのバックアップがまだ実行中でした。 | あとでもう一度開始してください。スケジュールされた実行は、自分で待機します。 |
consistency-stop-failed |
コンテナを停止できなかったため、スナップショットは取られませんでした。 | コンテナを確認するか、一覧から外してください。 |
pre-snapshot-failed |
スナップショット前のコマンドが失敗しました。 | 実行の詳細にその出力が表示されます。 |
container-unknown |
一覧にあるコンテナが存在しません。 | 一覧から削除してください。 |
container-is-self |
BombVault は自分自身のコンテナを停止できません。 | 一覧から削除してください。 |
leftover-snapshots |
BombVault が削除できなかったスナップショットがサーバーに残っています。 | 今すぐ削除を押してください。残ったスナップショットを参照してください。 |
zvol |
ツリー内のボリュームで、スキップされました。 | ボリュームを参照してください。 |
canmount-off |
マウントされない(canmount=off)ためスキップされました。 |
データがあるならマウントするか、データを子データセットに移してください。 |
legacy-mount |
レガシーのマウントポイントのため、スキップされました。 | /mnt の下にマウントポイントを与えてください。 |
no-mountpoint |
マウントポイントがないため、スキップされました。 | /mnt の下にマウントポイントを与えてください。 |
not-mounted |
サーバーでマウントされていないため、スキップされました。 | zfs mount するか、canmount=on に設定してください。 |
key-not-loaded |
暗号化されていて、キーが読み込まれていないため、スキップされました。 | zfs load-key してから、マウントしてください。 |
snapdir-disabled |
スナップショットアクセスがオフのため、スキップされました。 | zfs set snapdir=hidden <dataset>。.zfs フォルダーは非表示のままです。 |
not-visible |
BombVault がデータセットのマウントポイントを見られません。 | マウントポイントをホストデータのパスの下に移すか、同じパスで Read/Write - Slave としてコンテナにマップしてください。 |
shfs-only |
データセットが、スナップショットを隠す /mnt/user からしか見えません。 |
/mnt/user ではなく /mnt をホストデータとしてマップしてください。 |
snapshot-not-visible |
スナップショットは作成されましたが、BombVault の中に現れませんでした。 | スナップショットへのアクセスを試すを実行してください。下を参照してください。 |
snapshot-loop |
ホストデータが新しいマウントを通さないため、スナップショットが BombVault に届きませんでした。 | ホストデータのアクセスモードを Read/Write - Slave にして、BombVault を再起動してください。 |
backup-failed |
このデータセットで restic が失敗しました。 | 実行の詳細に理由が表示されます。 |
not-reached |
このデータセットの前で実行が終わりました。 | バックアップをもう一度実行してください。 |
gone |
データセットがもうサーバーにありません。 | 何もしなくて構いません。バックアップは復元可能なままです。 |
read-only-mount |
BombVault がデータセットを読み取ることしかできないため、そこへ復元できません。 | マッピングを Read/Write - Slave にするか、フォルダーへ復元してください。 |
destination-not-mounted |
フォルダーが、マウントされたプールまたは共有にありません。 | プールまたは共有にあるフォルダーを選んでください。 |
not-enough-space |
復元先の空き容量が足りません。 | 空きを作るか、別のフォルダーを選んでください。 |
safety-snapshot-failed |
安全のためのスナップショットを取れなかったため、何も復元されませんでした。 | 詳細に zfs のメッセージが表示されます。 |
safety-name-too-long |
データセット名が、安全のためのスナップショットには長すぎます。 | 安全のためのスナップショットをオフにするか、フォルダーへ復元してください。 |
dataset-exists |
この名前のデータセットがすでに存在します。 | 新しい名前を選ぶか、データセット自体へ復元してください。 |
create-failed |
新しいデータセットを作成できませんでした。 | 詳細に zfs のメッセージが表示されます。上位のデータセットが存在するか確認してください。 |
new-dataset-not-visible |
新しいデータセットは作成されましたが、BombVault から見えないため、何も復元されませんでした。 | データセットはサーバーに残ります。ホストデータのパスの下にマウントして、そこへ復元してください。 |
set-properties-failed |
保存されたプロパティを設定できなかったため、何も復元されませんでした。 | 詳細に zfs のメッセージが表示されます。 |
set-limits-failed |
ファイルは復元されましたが、保存されたクォータまたは予約を設定できませんでした。 | 詳細に zfs のメッセージが表示されます。クォータや予約は zfs set で自分で設定してください。 |
コンテナから見えるものを確認する
項目の設定タブにあるスナップショットへのアクセスを試すは、そのツリーの本物のスナップショットを取り、すべてのデータセットについて BombVault の中でそれを探し、そしてまた削除します。最初のスケジュール実行の前に、経路全体を確かめる最も早い方法です。
自分で見るには、サーバーで次を実行します。
各行が、コンテナ内の 1 つのマウントです。データセットの行には、コンテナ内のパス(/host/user の下)とデータセット名が表示されます。その行に master:N フィールドがあれば、そのマウントはホストがあとから行うマウントを受け取ります。これがスナップショットアクセスに必要なものです。ない場合は、ホストデータのアクセスモードを Read/Write - Slave にして、BombVault を再起動してください。
TrueNAS SCALE
LIBVIRT_URIが設定されている場合(TrueNAS での VM バックアップのように)、BombVault は zfs コマンド用の SSH ホスト、ユーザー、ポートを、個別に設定されていないものについて、その URI から取ります。VM バックアップがなければ、何も設定する必要はありません。TrueNAS のアプリではhost.docker.internalが名前解決できないので、BombVault は、アプリのデフォルトゲートウェイ経由で、ポート 22 に root としてホストへ届きます。別のアドレスやユーザーが必要なら、アプリのenvironmentでLIBVIRT_HOST、LIBVIRT_SSH_USER、LIBVIRT_SSH_PORTを設定してください。- 設定、連携、ホスト SSH のホスト SSH の鍵を、Credentials, Users の root に追加し、System, Services で SSH サービスをオンにしてください。この TrueNAS やほかの TrueNAS へのレプリカには、別の鍵であるレプリカの鍵も必要です。
- root 以外のユーザーには、項目の最上位のデータセットへの権限が必要で、それがその下のすべてのデータセットに及びます。
新しいデータセットへの復元には、その上位のデータセットへの create も必要で、保存されたプロパティの設定には、それらのプロパティへの権限が必要です。
TrueNAS の root 以外の SSH セッションは、パスに /usr/sbin を持ちません。そのため BombVault は /usr/sbin/zfs を直接呼び出します。
- アプリのホストデータは、データセットより上のホストのパス(たとえば /mnt/tank)で、ixVolume ではない必要があります。ホストのパスなら、アプリはホストの新しいマウントを BombVault に引き継ぎ(rslave)、スナップショットアクセスに必要なものになります。アプリ全体の設定は、TrueNAS SCALEを参照してください。