מערכי נתונים של ZFS
מערכי נתונים של ZFS הם פריטים ברשימת גיבויים, כמו containers ו-VMs. פריט הוא מערך נתונים אחד יחד עם כל מערך שמתחתיו. לכל גיבוי BombVault לוקחת תצלום ZFS אחד של העץ כולו, כך שכל מערך נתונים בו נתפס באותו רגע. אחר כך היא קוראת את הקבצים של כל מערך מהתצלום הזה ושומרת אותם עם restic, באותו אופן שהיא שומרת תיקייה, ומסירה את התצלום מיד אחר כך. הגיבויים מדופלקים, אפשר לעיין בכל אחד מהם, ואפשר לשחזר קבצים בודדים.
הגיבוי אף פעם לא שולח זרם אל restic ואף פעם לא מחזיר מערך נתונים למצב קודם. BombVault משמיד רק תצלומים שיצר בעצמו. הרפליקה האופציונלית היא המקום היחיד שמשתמש ב-zfs send: היא מעתיקה את מערכי הנתונים לשרת ZFS שני ואינה נוגעת בגיבוי.
דרישות
- חיבור ה-SSH לשרת הזה. מערכי נתונים של ZFS משתמשים באותו מפתח, מארח ומשתמש כמו גיבויי VM. אם גיבויי VM כבר עובדים, גם זה עובד. אחרת, עקוב אחרי מדריך גיבוי VM דרך SSH. שדות התבנית נקראים Host SSH: Address, Host SSH: Port ו-Host SSH: User.
- הפקודה
zfsעל המארח הזה. היא קיימת ב-Unraid 6.12 ומעלה וב-TrueNAS SCALE. - Host Data ממופה כ-
/mntעם Access Mode Read/Write - Slave. זו ברירת המחדל של התבנית. התצלום של מערך נתונים מופיע בתיקייה.zfs/snapshotשל מערך הנתונים רק אחרי ש-BombVault עלה, ולכן המכל צריך לקבל עיגונים שהמארח יוצר מאוחר יותר. - מערכי הנתונים מעוגנים מתחת ל-
/mnt. ב-Unraid מאגרים נמצאים תחת/mnt/<pool>, כך שזה כבר המצב.
מפעילים את התחום תחת הגדרות, כללי (מערכי נתונים של ZFS). חיבור ZFS לשרת הזה תחת עוד בדף גיבויים נפתח אז. הוא בודק את קישור ה-SSH, מציין את המשתמש והמארח שאליהם הוא מתחבר, ואומר מה חסר כשמשהו חסר. כשהקישור נפל, רשימת הגיבויים אומרת זאת עם הצגת חיבור, והכרטיס שילוב מארח בסקירה מציג את אותה תוצאה.
פריטים ומערכי בנים
בוחרים הוספה בדף גיבויים ואז מערך נתונים של ZFS. הרשימה באה מהשרת. בוחרים את מערך הנתונים בראש מה שרוצים לגבות, למשל cache/appdata, והפריט מכסה אותו ואת כל מערכי הנתונים שמתחתיו.
- מערכי בנים חדשים מצטרפים מעצמם. מערך נתונים שנוצר מאוחר יותר מתחת לפריט מגובה בהרצה הבאה, וההרצה הזו מציינת אותו כחדש. הגיבוי הראשון שלו קורא אותו במלואו פעם אחת. אחר כך נקראים רק שינויים.
- אפשר להשאיר בנים בודדים בחוץ. מכבים בן בלשונית ההגדרות של הפריט והוא נשאר בחוץ יחד עם כל מה שמתחתיו. בן שהושאר בחוץ ואינו קיים עוד בשרת מסומן ככזה ואפשר להסירו מהרשימה.
- בנים שאי אפשר לקרוא מדולגים, אף פעם לא בשקט. ההרצה מפרטת אותם, הפריט מציג כמה דולגו, והכרטיס לא מגובה בסקירה סופר כל אחד כבלתי מוגן. ההרצה עדיין מגבה את כל השאר ואינה נכשלת בגלל בן שדולג. הסיבות נמצאות בטבלת קודי הסיבה: מערך נתונים שאינו מעוגן, עם
canmount=off, נקודת עיגוןlegacyאו בלי נקודת עיגון, מפתח הצפנה שלא נטען, גישת תצלומים שכובתה או נקודת עיגון ש-BombVault לא רואה. - מערך נתונים שדולג לא גורר איתו את הצאצאים שלו. מערך נתונים עם
canmount=offשמכיל רק מערכי נתונים אחרים מדולג (מוצג כ"מבנה בלבד"), והצאצאים המעוגנים שלו מגובים. מערך נתונים מוצפן שהמפתח שלו לא נטען מדולג יחד עם הצאצאים שחולקים את המפתח שלו. - צאצאים שהם דיסקים של VM או נתוני מערכת מתחילים כבויים בחלון ההוספה, עם הסיבה ליד המתג. הוספת מאגר שלם מבקשת אישור שמפרט מה הוא מכיל.
אמצעי אחסון
נפח (zvol) מחזיק דיסק וירטואלי במקום קבצים, ופריט ZFS לעולם לא מגבה כזה.
- נפח ש-VM משתמשת בו מגובה עם אותה VM.
- נפח שאף VM אינה משתמשת בו (extent של iSCSI, דיסק שניתקת) אינו מגובה על ידי BombVault. חלון ההוספה ודף הגיבויים סופרים את הנפחים האלה ואומרים זאת. גרסה מאוחרת יותר תגבה אותם.
נפחים בתוך העץ של פריט מדולגים ומצוינים בכל הרצה.
האחסון של Docker
עם מנהל ההתקן של Docker ל-ZFS, כל שכבת image היא מערך נתונים עם נקודת עיגון legacy. חלון ההוספה מקפל אותם לשורה אחת לכל הורה. עץ שמחזיק יותר מ-20 מערכים כאלה לא יכול להפוך לפריט כל עוד קיים ממנו תצלום: Docker לא יכול להסיר שכבות image. מוסיפים במקום זאת את מערכי הנתונים שמתחתיו, למשל appdata.
פריטים לעולם לא חופפים
מערך נתונים יכול להשתייך לפריט אחד בלבד. BombVault מסרבת לפריט חדש שנמצא בתוך פריט קיים או שהיה מכיל כזה. כדי למזג כמה פריטי בנים לפריט הורה אחד, מוחקים קודם את פריטי הבנים ובוחרים לשמור את הגיבויים שלהם, ואז מוסיפים את ההורה. כל מערך נתונים שומר על ההיסטוריה שלו בשמו, כך שהגיבוי הבא ממשיך מהמקום שבו הפריטים הישנים עצרו ואינו קורא הכול מחדש.
עצירת מכלים והרצת פקודות סביב התצלום
תצלום של מסד נתונים רץ הוא כמו הפסקת חשמל פתאומית: מסד הנתונים בדרך כלל מתאושש, אבל הוא חייב להתאושש. כל פריט יכול לעשות בעניין שני דברים, ושניהם מכסים רק את רגע התצלום, לא את הגיבוי כולו.
- עצירת המכלים האלה לצורך התצלום. BombVault עוצר את המכלים ברשימה, יוצר את התצלום ומפעיל אותם מחדש מיד. מכלים באותה רמת תלות נעצרים במקביל, התלויים קודם, כך שכל החלון נמשך בדרך כלל כמה שניות. ההרצה מציגה כמה זמן. הגיבוי קורא אחר כך את התצלום הקפוא בזמן שהאפליקציות כבר רצות שוב. רק מכלים שרצו נעצרים.
- פקודה לפני התצלום ואחריו. היא רצה בתוך מכל לבחירתך, למשל כדי לייצא מסד נתונים לתוך מערך הנתונים ממש לפני התצלום, בלי לעצור שום דבר. אם הפקודה שלפני התצלום נכשלת, הגיבוי נכשל ולא נוצר תצלום. פקודה שאחרי התצלום שנכשלת מוצגת בהרצה אבל לא מכשילה את הגיבוי.
מה קורה כשמשהו משתבש:
- אם אי אפשר לעצור מכל, BombVault מפעיל את אלה שכבר עצר, והגיבוי נכשל עם שם המכל. הוא אף פעם לא מסתפק בתצלום של אפליקציות שרצות.
- העצירה מחכה עד שגיבוי מכל שרץ מסתיים (עד 30 דקות בהרצה ידנית, עד מגבלת הזמן של הגיבוי בהרצה מתוזמנת), כך ששניהם אף פעם לא עוצרים ומפעילים את אותו מכל בו זמנית.
- לפני שה-container הראשון נעצר, BombVault רושמת אילו היא עוצרת. אם BombVault נהרגת בתוך החלון, היא מפעילה את ה-containers האלה שוב בהפעלה הבאה שלה, שולחת התראה, והפריט מציג הערה אדומה על כל container שלא הצליחה להפעיל.
הדאמפים האוטומטיים של מסדי נתונים רצים עם הגיבוי של ה-container עצמו, לא עם פריט ZFS. מסד נתונים שה-container שלו מגובה רק דרך מערך הנתונים שלו אינו מקבל דאמפ, ולכן נותנים לו כאן פקודה.
container יכול להיות ברשימה הזו ומגובה כ-container באותו זמן. הנתונים שלו נשמרים אז פעמיים, בשני מאגרים, והגיבוי המלא עוצר אותו פעמיים. הפריט אומר זאת.
שחזור
פותחים את הפריט ובוחרים שחזור, או בוחרים אותו בדף שחזור. חלון השחזור שואל על הגיבוי ואז על מערך נתונים. כברירת מחדל זה מערך הנתונים העליון של הפריט. תחת מה משחזרים הכול או רק את הקבצים והתיקיות הנבחרים. לאן מציע:
- שחזור אל תוך מערך הנתונים. קבצים מהגיבוי נכתבים לנקודת העיגון של מערך הנתונים. קבצים עם אותו שם נדרסים, קבצים אחרים נשארים. מערך הנתונים אף פעם לא מוחזר למצב קודם ולא מוחלף. BombVault בודק שמערך הנתונים מעוגן, גלוי וניתן לכתיבה, פעם אחת לפני שהוא מתחיל ושוב ממש לפני שהוא כותב. במקום שבו מעוגן בתוכו מערך נתונים צאצא, לא נכתב דבר: הצאצא שומר על הקבצים, הבעלים וההרשאות שלו ומשוחזר מהגיבוי שלו.
- לתיקייה. בוחרים תיקייה מתחת ל-
/mnt. BombVault בודקת שהתיקייה על pool או שיתוף מעוגנים ושיש מספיק מקום פנוי. זה עובד בלי קישור ה-SSH ועבור מערכי נתונים שאינם קיימים עוד. - למערך נתונים חדש. נותנים שם למערך נתונים שעדיין לא קיים. החלון מציע
<dataset>-restored. BombVault יוצרת אותו עם מאפייני ה-ZFS השמורים בגיבוי ומשחזרת אליו, פרטים בשחזור כמערך נתונים חדש.
בחירת כל מערכי הנתונים של הגיבוי הזה כמערך הנתונים כותבת כל מערך בעץ לתת-תיקייה משלו בתוך התיקייה שבוחרים. מערכי נתונים שדולגו בגיבוי הזה מצוינים. כדי לשחזר ממאגר של BombVault אחרת, משתמשים במתיקיית גיבויים ישנה בדף שחזור. הוא משחזר תמיד לתיקייה: כל מערכי הנתונים של גיבוי אחד, כל אחד בתת-תיקייה משלו, או מערך נתונים אחד של העץ, שלם או עם קבצים נבחרים.
רשימת ה-containers לעצירה של הפריט מוצעת גם לשחזור אל תוך מערך הנתונים. ה-containers האלה נשארים עצורים לאורך כל השחזור, וגיבויי containers ממתינים בינתיים.
תצלום הבטיחות
לפני שהיא כותבת למערך נתונים, BombVault לוקחת תצלום ZFS של אותו מערך בלבד, בשם bombvault-prerestore-<time>. שמירת תצלום ZFS של המצב הנוכחי קודם מופעלת כברירת מחדל. כיבויה דורש אישור שני. אם אי אפשר לקחת את התצלום, שום דבר לא משוחזר.
BombVault לעולם לא מוחקת תצלום ביטחון בעצמה. הפריט מפרט אותם עם גילם וגודלם, לכל אחד פעולת מחיקה, ומזהיר כשהוותיק ביותר ישן מ-30 יום, כי הוא שומר על ה-pool נתונים שנמחקו ושונו.
כדי לחזור אחורה אחרי שחזור, יש להעתיק קבצים בודדים מ-.zfs/snapshot/bombvault-prerestore-<time> בתוך מערך הנתונים. zfs rollback <dataset>@bombvault-prerestore-<time> עובד רק כל עוד זה התצלום החדש ביותר של מערך הנתונים הזה. zfs rollback -r מוחק כל תצלום חדש יותר, כולל תצלומים אוטומטיים.
שחזור כמערך נתונים חדש
BombVault שומר עם כל גיבוי את מאפייני ה-ZFS שהוגדרו מקומית בכל מערך נתונים: compression, recordsize, quota, reservation, atime, xattr, acltype, casesensitivity ומאפייני המשתמש. ערכים שעוברים בירושה וערכים לקריאה בלבד לא נשמרים, כי הם חוזרים בעצמם. לגיבויים מלפני ש-BombVault התחיל לשמור אותם אין כאלה.
- למערך נתונים חדש מריץ
zfs createעם כל מאפיין שמור. casesensitivity, normalization ו-utf8only אפשר להגדיר רק כך. מכסות והזמנות מוגדרות אחרי הקבצים, כדי שלא יוכלו לדחות אותם. נקודת העיגון נשמטת כדי שהעותק לא יתנגש במקור, וכך גםcanmount,readonlyוההצפנה, כדי שהשחזור יוכל לכתוב. מערך נתונים חדש מתחת למערך מוצפן מקבל את ההצפנה שלו. מערך הנתונים שמעליו חייב להתקיים. אם משהו נכשל אחרי היצירה, מערך הנתונים החדש נשאר בשרת, כי BombVault אף פעם לא משמיד מערך נתונים. - שחזור אל תוך מערך הנתונים מציג את המאפיינים השמורים לצד השחזור. להגדיר גם את המאפיינים האלה מגדיר את אלה שמערך נתונים קיים עדיין מקבל, לפני שנכתב קובץ כלשהו. מכסות והזמנות מוגדרות אחרי הקבצים, כדי שלא יוכלו לדחות אותם. בלי המתג הזה מערך הנתונים שומר על ההגדרות שלו.
מה נמצא בגיבוי
בגיבוי: הקבצים והתיקיות של כל מערך נתונים שגובה, עם הבעלות, ההרשאות, חותמות הזמן והמאפיינים המורחבים שלהם, כפי ש-restic שומר אותם, וכן מאפייני ה-ZFS שהוגדרו מקומית בכל מערך נתונים.
לא בגיבוי:
- הבעלים וההרשאות של התיקייה העליונה של כל מערך נתונים עצמה (כל מה שמתחתיה כלול). שחזור אל תוך מערך הנתונים משאיר את התיקייה העליונה הקיימת כמו שהיא, שחזור לתיקייה יוצר אותה עם ההרשאות
0755, - תצלומי ZFS קיימים,
- צאצאים שדולגו או הושארו בחוץ,
- אמצעי אחסון.
כדי לשחזר למאגר חדש, יש ליצור את המאגר ולשחזר כל מערך נתונים למערך נתונים חדש. עדיין לא נבדק אם רשימות ACL של NFSv4, כפי ש-TrueNAS משתמש בהן במערכי נתונים של SMB, חוזרות כמצופה, אז יש לנסות שחזור על נתונים אמיתיים לפני שסומכים עליהן.
מערכי נתונים מוצפנים
מערך נתונים מוצפן מגובה רק כל עוד המפתח שלו טעון. אחרת הוא מדולג עם אזהרה. יש לטעון את המפתח עם zfs load-key ולעגן את מערך הנתונים. BombVault קורא את הנתונים כשהם מפוענחים ושומר אותם במאגר של restic, שהוא מוצפן. אם ההצפנה כובתה ב-BombVault, המאגר הזה אינו מוצפן.
רפליקה
רפליקה היא עותק של מערכי הנתונים של פריט בשרת ZFS שני. BombVault שומרת אותה עדכנית עם zfs send ו-zfs receive. ההרצה הראשונה שולחת הכול, אחר כך נעים רק הבלוקים שהשתנו. בשרת השני אפשר לעגן את העותק מיד.
רפליקה לעולם אינה מחליפה את הגיבוי. גרסאות ישנות, קבצים בודדים והבדיקה עדיין באים מהגיבויים, והרפליקה שומרת רק כמה תמונות מצב שקובעים. רפליקה עדכנית נספרת כעותק מחוץ למבנה, אבל פריט עם רפליקה ובלי גיבוי נשאר כתום.
רפליקה בלבד, בלי גיבוי בכרטיס רפליקה גורם לכל תחום ה-ZFS לשלוח רפליקות ולא לבצע גיבויים. התיקייה העצמית והיעדים מחוץ לאתר שומרים על המתגים שלהם, כך שכיבוי שלו מחזיר את הגיבויים אליהם, והכרטיס של כל פריט ZFS מציג את המתג של התחום כפי שהוא עומד. פריט כזה ממתין לרפליקה הראשונה שלו במקום לגיבוי, גיבוי עכשיו מוצע בו כשכפול עכשיו, וה-containers שלו נעצרים והפקודות שלו רצות סביב תמונת המצב כמו בגיבוי. הרפליקות שלו נספרות ללוח זמנים של פעם בכמה ימים, להתראת האיחור ולכיסוי.
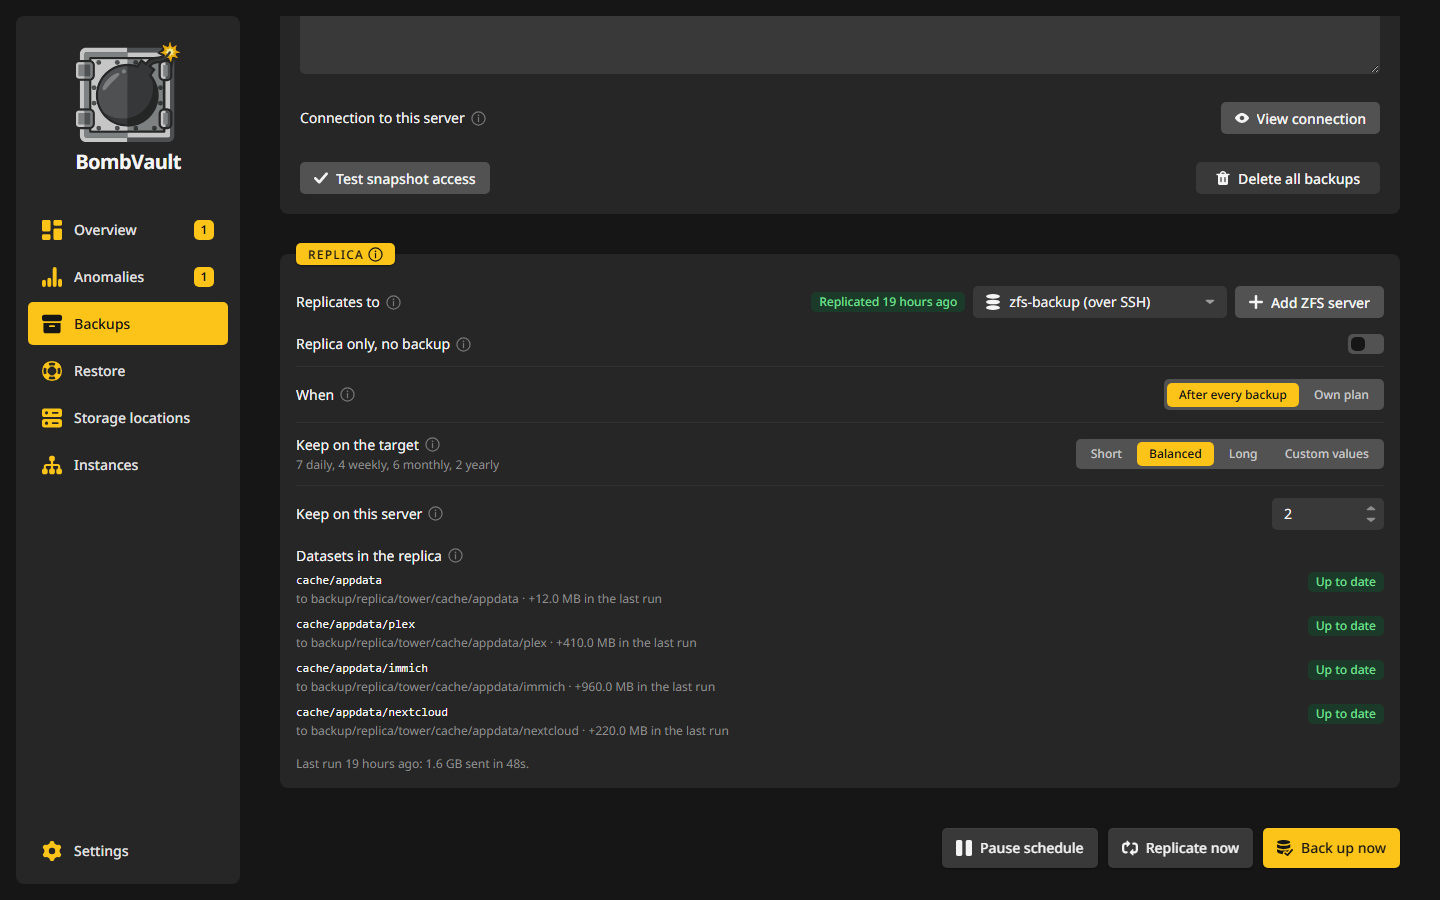
מפעילים אותה בכרטיס רפליקה בלשונית ההגדרות של הפריט. הכרטיס מפרט כל מערך נתונים ונפח עם מצבו, ושכפול עכשיו מתחיל הרצה. להרצת רפליקה יש נעילה משלה, כך שהעברה ראשונה ארוכה אף פעם אינה מעכבת את הגיבויים.
| שדה | מה הוא קובע |
|---|---|
| משוכפל אל | היעד: שרת ZFS (מסומן דרך SSH) או מופע מצומד. הוספת שרת ZFS מגדירה חדש. |
| מתי | אחרי כל גיבוי, כלומר אחרי הרצת הגיבוי של הפריט, או תוכנית משלה. |
| שמירה ביעד | כמה תצלומים נשארים בשרת ה-ZFS: קצרה, מאוזנת, ארוכה או ערכים מותאמים. מופע מצומד מחליט על כך בעצמו. |
| שמירה בשרת הזה | כמה מתצלומי הרפליקה החדשים ביותר נשארים גם בשרת הזה. 0 או 1 שומר רק את האחרון. |
| רפליקה בלבד, בלי גיבוי | כל תחום ה-ZFS שולח רפליקות ואינו מגבה. |
שכפול הכול עכשיו, לצד פעולות הגיבוי כשבוחרים את האריח ZFS בדף הגיבויים, שולח את הרפליקה של כל פריט ZFS, אחד אחרי השני. השרת מריץ את האצווה, כך שהיא ממשיכה כשעוזבים את הדף, ופריט שלא יכול לשכפל מצוין ומדולג.
שליחה לשרת ZFS
כל מכונה עם ZFS ו-SSH יכולה לקבל, למשל Unraid שני או TrueNAS. BombVault לא חייב לרוץ שם.
- תחת הגדרות, צימוד בוחרים חיבור דרך SSH בשרת ZFS בלי BombVault, או הוספת שרת ZFS בכרטיס רפליקה של הפריט.
- יש להזין כתובת, משתמש ופורט. החלון מציג את המפתח הציבורי של BombVault. יש להוסיף אותו ל-
~/.ssh/authorized_keysשל המשתמש בשרת. ב-Unraid זה נמצא תחת Users, root, SSH keys. בהתאם ל-Display Settings, Users נמצא בתפריט העליון או תחת Settings. ב-TrueNAS יש לערוך את המשתמש תחת Credentials, Users. זהו מפתח השכפול. הוא שונה ממפתח חיבור ה-SSH של המכונות הווירטואליות והמארח, לכן הוסיפו אותו גם אם המפתח ההוא כבר מאושר. - יש לבדוק את החיבור. החלון מפרט אז את המאגרים של השרת. יש לבחור אחד ולקבוע את השורש, שברירת המחדל שלו היא
<pool>/bombvault-replica. - בוחרים את השרת החדש בכרטיס רפליקה של הפריט. לשרת יש אז כרטיס משלו בדף המופעים, ופתיחה מובילה לדף שלו.
עם root אין צורך בשום דבר נוסף. משתמש משלו צריך את ההרשאות האלה על המאגר של היעד, והחלון מציג אותן גם כן:
במקור אותו סוג משתמש צריך את אלה על מערך הנתונים העליון של הפריט:
בכיוון הזה ה-BombVault שמחזיקה את הפריט מחזיקה גם מפתח שיכול לכתוב בשרת.
BombVault שומר את מפתח המארח שהשרת מציג בחיבור הראשון, ודוחה אחר כך כל מפתח אחר. אם השרת הותקן מחדש, יש ללחוץ על שכחת מפתח מארח בדף של השרת, והחיבור הבא ישמור את המפתח החדש.
כשהמארח של השרת הזה יכול להגיע בעצמו לשרת ה-ZFS, הוא מזרים את zfs send ישירות אל ה-ssh שלו לשרת, עם מפתח השכפול ומפתח המארח השמור, כך שהזרם לא עובר דרך BombVault. אחרת הזרם עובר דרך BombVault.
שליחה למופע מצומד
BombVault מצומד יכול לקבל את הרפליקה בעצמו. אף אחד לא מקבל גישת SSH למארח השני, ושום מפתח לא נכנס לקובץ authorized_keys.
- בכרטיס רפליקה של הפריט בוחרים את המופע המצומד כיעד, או מפעילים את התפקיד שרת ZFS בכרטיס של אותו מופע בדף המופעים ובוחרים שם את פריטי ה-ZFS. הכרטיס מציג ממתין לאישור עד שהוא עונה.
- במופע המקבל פותחים מופעים. הבקשה מופיעה כתג בכרטיס של המופע השולח, והפרטים שלו מפרטים אותה. בוחרים את ה-pool והשורש בשרת הזה וכמה תמונות מצב נשארות, ואז לוחצים אישור או דחייה.
- אחרי אישור המקור שולח לפי התוכנית שלו, כמו לכל יעד אחר.
המופע המקבל מקבל רק מה שהאישור מכסה: מערכי הנתונים של הפריט, אל השורש שלו. הוא מריץ בעצמו את zfs receive, ולמקור אין דרך למחוק או להחזיר לאחור דבר שם. כך העותק שורד מקור שמישהו השתלט עליו. המופע המקבל שומר על השמירה שלו. המקור רק מציע כלל כשהוא מבקש. מקור כזה עדיין יכול לשלוח תצלומים חדשים, ועם הזמן הם דוחקים החוצה ישנים יותר לפי הכלל, כמו כל תצלום אחר. תצלום שהשם שלו מתוארך אחרי השעון של המופע המקבל לא נכלל בספירה של הכלל עד שהזמן הזה מגיע.
ביטול גישה במופע המקבל מסיים את האישור בכל עת ומודיע על כך למקור, שמציג אז שהאישור נשלל ועוצר. מה שהמופע המקבל כבר מחזיק נשאר אצלו. בקשה שנדחתה נשארת נדחית. מערכי נתונים נוספים, או בקשה אחרי שלילה, מבקשים אישור מחדש.
המופע המקבל חייב לענות דרך HTTPS. לכתובת http רגילה המקור לא שולח דבר, כי האסימון והנתונים היו עוברים ברשת ללא הצפנה. כל העברה גם משאירה עשירית מהמאגר המקבל פנויה ועוצרת לפני שהיא נוגעת בה, כך שמקור אחד לא יכול למלא את המאגר של השרת המקבל.
לאן הנתונים מגיעים
כל מערך נתונים מגיע אל <root>/<server>/<pool>/<path>. תיקיית השרת היא שם מופע המקור, שנקבע בהעברה הראשונה, ולכן שני שרתים עם אותו שם מאגר אף פעם לא מפריעים זה לזה. למשל, cache/appdata של שרת בשם tower מגיע אל backup/bombvault-replica/tower/cache/appdata.
אחרי ש-BombVault הוקמה מחדש, היעד דוחה את התיקייה שה-BombVault הזו מילאה קודם. הכרטיס רפליקה מציע אז השתלטות על התיקייה, והרפליקה הבאה ממשיכה מהעותקים שבה. השתלטו עליה רק כשאף BombVault אחרת כבר לא משכפלת לתיקייה הזו.
העותק ביעד הוא לקריאה בלבד. כברירת מחדל הוא לא מעוגן, ולכן הוא אף פעם לא מכסה דבר בשרת ההוא. לשרת ZFS שמחובר דרך SSH יש בדף שלו מתג הרכבה לקריאה בלבד בשרת: כשהוא פועל, BombVault מעגן שם את העותקים לקריאה בלבד אחרי כל הרצה, כך שאפשר לקרוא ולהעתיק את הקבצים שלהם ביעד. עותקים מוצפנים נשארים נעולים עד שהמפתח שלהם נטען, וכיבוי המתג לא מנתק שום עיגון. מופע מצומד שמקבל את הרפליקה משאיר אותה לא מעוגנת. מאפייני ZFS עוברים יחד איתו, חוץ מנקודת העיגון, sharenfs ו-sharesmb. גם ההזמנות reservation ו-refreservation נשארות מאחור, כך שהעותק תופס רק את המקום שהנתונים שלו צריכים.
מה נכנס
נכנס כל מה שהפריט מגבה, וגם הנפחים שמתחתיו, שהגיבוי מדלג עליהם. מערך בן שכובה בפריט נשאר בחוץ. כל מערכי הנתונים של הרצה באים מתצלום אחד, כמו בגיבוי.
עותק ש-BombVault אחר משכפל לשרת הזה לא נשלח הלאה, כי זה היה מדלדל את ההיסטוריה שהמקור שלו עדיין צריך. כשהעץ של פריט מחזיק עותק כזה, ההרצה נכשלת עבור מערך הנתונים הזה ואומרת למה, עד שמכבים אותו בפריט. פריט שהוא עצמו עותק כזה לא יכול לשכפל בכלל. מחיקת פריט או כיבוי הרפליקה שלו לא נוגעים בעותקים האלה ובתצלומים שלהם. ברגע שמשתלטים על עותק, כמו שמתואר בשימוש ברפליקה, הוא נחשב מערך נתונים רגיל.
כמה זמן התצלומים נשארים
ביעד, רפליקה חדשה שומרת 7 תצלומים יומיים ו-3 שבועיים. אפשר לבחור במקום זה קצרה, מאוזנת או ארוכה, או לקבוע ערכים מותאמים. ערכים מותאמים שכולם אפס שומרים כל תצלום, והכרטיס אומר זאת. רק תצלומים בשם bombvault-replica-<14 digits> מוסרים שם, ואף פעם לא החדש ביותר ששני הצדדים חולקים.
במקור, BombVault שומר את תצלום הרפליקה האחרון, ועוד סימנייה לכל מצב ששלח. סימניות לא עולות במקום. ההעברה הבאה מתחילה מהן.
כדי לשמור יותר גם במקור, קובעים בכרטיס רפליקה את שמירה בשרת הזה, למשל ל-7. אז אחרי כל רפליקה נשאר בשרת הזה מספר כזה של תצלומי הרפליקה החדשים ביותר, בנוסף למה שהיעד שומר. 0 או 1 שומרים רק את האחרון. על האחרון יש hold, כדי שהבסיס של ההעברה הבאה לא יימחק בטעות. לישנים יותר אין. כל תצלום מחזיק את הבלוקים שהשתנו אחריו, ולכן כל תצלום שנשמר תופס מקום במאגר. כיבוי הרפליקה, העברתה ליעד אחר או מחיקת הפריט מסירים גם אותם מהשרת הזה. תצלומים של פריט אחר שמקונן מתחתיו נשארים. אם אי אפשר להגיע למארח בזמן שמוחקים את הפריט, גם התצלומים נשארים, והדף אומר זאת. מסירים אותם ביד: zfs release -r bombvault-replica <dataset>@<snapshot>, ואחר כך zfs destroy.
את הקבצים של תצלום שנשמר אפשר לקרוא או להעתיק מיד, מהתיקייה .zfs/snapshot שבתוך מערך הנתונים או משכפול, בלי לגעת במערך הנתונים או ברפליקה:
ls /mnt/cache/appdata/.zfs/snapshot/bombvault-replica-20261006014100
zfs clone cache/appdata@bombvault-replica-20261006014100 cache/appdata-20261006
שכפול לא תופס מקום עד שמשהו בו משתנה. כשמסיימים, מוחקים אותו עם zfs destroy cache/appdata-20261006, כי אי אפשר להסיר תצלום שיש לו שכפול.
כדי לחזור לתצלום הרפליקה האחרון מספיק כאן zfs rollback cache/appdata@<latest>, וביעד אין צורך לעשות דבר. החזרה של מערך הנתונים כולו לתצלום ישן יותר מוחקת כל תצלום שאחריו, בשרת הזה וביעד. על האחרון יש hold, לכן קודם מסירים אותו, ואז מחזירים לאחור את מערך הנתונים כאן:
zfs release -r bombvault-replica cache/appdata@bombvault-replica-20261008014200
zfs rollback -r cache/appdata@bombvault-replica-20261006014100
גם העותק ביעד צריך לחזור אחורה, אבל לא תמיד לאותו תצלום, כי ייתכן שכללי השמירה של היעד עצמו כבר הסירו אותו. מריצים את הרפליקה פעם אחת. היא נעצרת במערך הנתונים הזה כי ביעד יש תצלומים חדשים יותר, והכרטיס רפליקה והיסטוריית ההרצות מציינים את התצלום שאליו צריך להחזיר את היעד: החדש ביותר ששני הצדדים עדיין חולקים. מחזירים אליו את העותק בשרת ה-ZFS, או במארח של המופע המצומד שמקבל את הרפליקה, למשל:
zfs rollback פועל על מערך נתונים אחד, ולכן חוזרים על ההחזרות לאחור בכל מערך בן שרוצים לקבל בחזרה גם כן. אחר כך שכפול עכשיו ממשיך מהתצלום המשותף.
מערכי נתונים מוצפנים ברפליקה
מערך נתונים מוצפן נשלח גולמי. הוא נשאר מוצפן ביעד, והיעד אף פעם לא רואה את המפתח. יש לשמור את המפתח במקום בטוח: הוא נחוץ כדי לפתוח את העותק אחרי שחזור, ורפליקה בלעדיו אינה ניתנת לקריאה.
שימוש ברפליקה
פותחים את הלשונית גיבויים של הפריט ולוחצים על השורה רפליקת ZFS בין המקומות שמחזיקים את תמונות המצב שלו. הגיליון מפרט את תמונות המצב ביעד ומראה את הפקודות עם השמות האמיתיים.
כדי להסתכל על מצב ישן, יש ליצור שכפול (clone) של תצלום ביעד. שכפול לא תופס מקום עד שמשהו משתנה, והרפליקה נשארת ללא נגיעה:
zfs clone backup/bombvault-replica/tower/cache/appdata@bombvault-replica-20261006014100 backup/bombvault-replica/clone-appdata
אם המקור נכשל, הפוך את העותק ביעד למערך נתונים רגיל שאפשר לכתוב בו:
zfs inherit -r readonly backup/bombvault-replica/tower/cache/appdata && zfs list -rH -o name -t filesystem backup/bombvault-replica/tower/cache/appdata | xargs zfs set canmount=on && zfs mount -a
אחרי זה BombVault מפסיק לעדכן את הרפליקה במערך הנתונים הזה ובמערכי הבן שלו. ההרצה הבאה נכשלת עם סיבה, ומה שכתבת נשאר. אותו דבר חל על כל דבר אחר שנכתב לעותק מאז התצלום החדש ביותר שלו: BombVault אף פעם לא מחזיר עותק לאחור. כדי לשכפל לשם שוב, מעבירים את מה שצריך אל מחוץ לעותק ומשמידים אותו ביעד. ההרצה הבאה שולחת אז הכול מחדש.
כדי להחזיר מצב למקור, יש ללחוץ על החזרה כמערך נתונים חדש בגיליון. BombVault שולח את התצלום למערך נתונים חדש לצד המקורי, בשם <dataset>-bombvault-restore- ועוד חותמת זמן. הוא אף פעם לא כותב על המקורי. מערך נתונים בן שאבד במקור חוזר גם הוא, כל עוד העותק עדיין מחזיק את התצלום הזה. בן שלא מחזיק אותו נשאר בחוץ, וההרצה אומרת זאת.
דוגמה: רפליקה לתיבת Unraid שנייה
השרת tower מגבה את מערך הנתונים cache/appdata כפריט ZFS. בתיבת Unraid שנייה בכתובת 192.168.1.20, בלי BombVault, יש מאגר בשם backup, והיא אמורה להחזיק עותק שאפשר לקרוא בכל עת.
- פותחים גיבויים, אחר כך
cache/appdataואת לשונית הגדרות שלו. בכרטיס רפליקה בוחרים הוספת שרת ZFS תחת משוכפל אל. - מזינים
192.168.1.20, את המשתמשrootואת היציאה22. החלון מציג את מפתח הרפליקה. בתיבה השנייה מדביקים אותו תחת Users, root, SSH keys ולוחצים Apply. המפתח הזה שונה ממפתח ה-Host SSH, לכן מוסיפים אותו גם אם הזה כבר שם. - בודקים את החיבור. בוחרים את המאגר
backupומשאירים את השורש שהחלון מציע,backup/bombvault-replica. - בחזרה בכרטיס השרת החדש נבחר תחת משוכפל אל. משאירים את מתי על אחרי כל גיבוי, משאירים את שמירה ביעד על 7 התצלומים היומיים ו-3 השבועיים, וקובעים את שמירה בשרת הזה ל-
7. - לוחצים שכפול עכשיו. ההרצה הראשונה שולחת הכול, ולכן 300 GB בקו של 1 Gbit/s לוקחים לפחות 40 דקות. הכרטיס ורשימת הגיבויים אומרים משכפל, ואחר כך שוכפל עם השעה. הרצות מאוחרות יותר שולחות רק את הבלוקים ששונו.
מערכי הנתונים נמצאים עכשיו ב-backup/bombvault-replica/tower/cache/appdata בתיבה השנייה, לקריאה בלבד. בסקירה, מחוץ לאתר של תחום ה-ZFS סופר את הרפליקה כעותק מחוץ למקום.
כדי להשיג קובץ אחד מיום שלישי שעבר יש שלוש דרכים:
-
בשרת הזה, כי שמירה בשרת הזה מחזיקה שבעה תצלומים:
-
בתיבה השנייה, עם שיבוט של תצלום ביעד. לשונית גיבויים של הפריט מציגה את הפקודות עם השמות האמיתיים שלך כשלוחצים על השורה רפליקת ZFS. מסירים את השיבוט עם
zfs destroyכשמסיימים. - עם עיגון, בהפעלת הרכבה לקריאה בלבד בשרת בדף של שרת ה-ZFS. אחרי ההרצה הבאה העותקים עומדים מעוגנים ולקריאה בלבד בתיבה השנייה.
גרסאות ישנות יותר ממה שהרפליקה שומרת עדיין מגיעות מהגיבויים, כפי שהדוגמה הבאה מראה.
דוגמה: קובץ אחד מגיבוי ZFS
- פותחים שחזור, בוחרים את האריח ZFS ולוחצים על
cache/appdata. - בוחרים את הגיבוי, ותחת מערך נתונים את מערך הנתונים שמחזיק את הקובץ.
- תחת מה בוחרים קבצים בודדים ומסמנים את הקובץ.
- תחת לאן בוחרים לתיקייה ובוחרים תיקייה מתחת ל-
/mnt, כמוuser/restore. זה לא צריך חיבור SSH ועובד גם למערך נתונים שכבר לא קיים. - לוחצים שחזור. הקובץ נוחת ישירות בתיקייה הזו, בלי הנתיב שמעליו.
תצלומים שנשארו
התצלום של גיבוי נקרא <dataset>@bombvault-<14 digits>, למשל cache/appdata@bombvault-20260924021500 (UTC). BombVault מסיר אותו מיד אחרי הגיבוי. אם זה נכשל, למשל כי מערך הנתונים עסוק או ש-BombVault נעצר, BombVault מסיר אותו:
- לפני הגיבוי הבא של אותו פריט,
- כש-BombVault מופעלת, לכל פריט, גם כשהתחום כבוי,
- כשמוחקים את הפריט,
- כשלוחצים הסרה עכשיו על הפריט, שמראה כמה נשארו.
מוסרים רק שמות שהם בדיוק bombvault- ועוד 14 ספרות. תצלומי בטיחות, תצלומים ידניים ותצלומים אוטומטיים אף פעם לא נוגעים בהם. כדי להסיר אחד ידנית:
התצלום של רפליקה נקרא <dataset>@bombvault-replica-<14 digits> והוא אינו שארית. הוא נשאר במקור עד שהרצת רפליקה חדשה יותר מחליפה אותו, או כל עוד שמירה בשרת הזה מחזיקה בו, וביעד כל עוד השמירה מחזיקה בו. המנקה אף פעם לא נוגע בו, כי הוא מתאים רק ל-bombvault- ואחריו בדיוק 14 ספרות.
חריגות
בן שרוקן כמעט לא משנה את הסך של עץ גדול, ולכן זיהוי החריגות עוקב אחרי כל מערך נתונים של פריט בנפרד: לגודל, למספר הקבצים, לנתונים החדשים ולזמן של restic יש לכל אחד היסטוריה משלו. ההיסטוריה הזו שייכת לשם מערך הנתונים, ולכן היא נשארת כשהעץ מגובה אחר כך על ידי פריט אחר.
מערך נתונים שההרצה הקודמת גיבתה והזו לא הצליחה לקרוא נחשב לרוקן, כל עוד הבחירה של הפריט לא השתנתה. זה מכסה מפתח שלא נטען, מערך שאינו מעוגן ומערך שנעלם מהעץ. בן שמחריגים ידנית משנה את הבחירה, ולכן ההיסטוריה שלו מתחילה מחדש. כל עוד ממצא על נתונים שאבדו פתוח, השמירה שומרת את הגיבויים הישנים של אותו מערך נתונים בלבד וגוזמת את שאר העץ כרגיל.
לכל מערך נתונים יש שורה משלו בניטור של הפריט, שנפתח עם ניטור בדף חריגות ועומד בלשונית אימות של הפריט. הממצאים הפתוחים מוצגים ליד כל מערך נתונים. הקישור בממצא פותח את חלון השחזור של הפריט על הגיבוי הטוב האחרון של מערך הנתונים. האם הרצה מסתיימת נשפט לפריט כולו, כי הרצה מצליחה או נכשלת כשלמות.
הבדיקות עצמן מתוארות בחריגות. עוזר שמחובר דרך שרת ה-MCP יכול לפרט את נקודות השחזור של פריט ZFS, להתחיל את הגיבוי שלו ולקרוא את הממצאים, אבל אישור של אחד נעשה בדף חריגות.
קודי סיבה
דף הפריט, היסטוריית ההרצות וההתראות מציינים בעיה באחד הקודים האלה. לרובם יש גם את התיקון לצדם בדף.
| קוד | משמעות | מה לעשות |
|---|---|---|
ssh-missing |
חיבור ה-SSH לא הוגדר במכל הזה. | יש להגדיר את חיבור ה-SSH כמו לגיבויי VM. |
host-placeholder |
Host SSH: Address הוא עדיין ערך הדוגמה, וגם host.docker.internal לא ענה. |
יש להגדיר את Host SSH: Address לכתובת ה-IP ברשת המקומית של השרת הזה. |
host-fallback |
Host SSH: Address הוא עדיין ערך הדוגמה, ו-host.docker.internal עובד. |
שום דבר, או להגדיר את כתובת ה-IP ברשת המקומית. |
ssh-unreachable |
אי אפשר להגיע לשרת דרך SSH. | יש לבדוק את הכתובת והפורט, ושה-SSH מופעל. |
ssh-auth |
השרת דחה את המפתח של BombVault. | מריצים פעם אחת בשרת את הפקודה המוצגת תחת החיבור לשרת הזה. |
zfs-not-found |
למארח ה-SSH אין פקודת zfs. |
כוון את Host SSH: Address למכונה שהמאגרים שייכים לה. |
zfs-permission |
למשתמש ה-SSH אסור להריץ את פקודת ה-zfs הזו. | יש להשתמש ב-root, או לעיין בTrueNAS SCALE. |
uri-mismatch |
LIBVIRT_URI מציין מארח או משתמש אחרים משדות ה-SSH. |
התאם ביניהם, או רוקן את שדות ה-SSH כדי ששניהם יגיעו מה-URI. |
zfs-error |
zfs דיווח על שגיאה אחרת. | הפרטים מציגים את ההודעה שלו. |
propagation-missing |
עיגונים חדשים במארח לא מגיעים למכל. | יש להגדיר את Access Mode של Host Data ל-Read/Write - Slave ולהפעיל מחדש את BombVault. |
invalid-name |
שם מערך נתונים ש-BombVault לא מקבל. | יש לשנות את שם מערך הנתונים. |
name-too-long |
מערך נתונים בעץ ארוך מדי לשם תצלום. | משנים את שמו, או מוסיפים כפריט מערך נתונים שמתחתיו. |
invalid-exclude |
דפוס החרגה או בן שהושאר בחוץ אינו מתאים לפריט. | מתקנים את הפריט שההודעה מציינת. כדי להשאיר בחוץ מערך בן שלם, מכבים אותו במקום לכתוב דפוס. |
not-found |
מערך הנתונים אינו קיים בשרת. | מסירים את הפריט או יוצרים מחדש את מערך הנתונים. הגיבויים שלו נשארים ניתנים לשחזור. |
not-filesystem |
זה אמצעי אחסון, לא מערכת קבצים. | פרטים באמצעי אחסון. |
overlaps-item |
מערך הנתונים חופף לפריט קיים. | פרטים בפריטים לעולם לא חופפים. |
docker-storage |
העץ מכיל את אחסון התמונות של Docker. | פרטים בהאחסון של Docker. |
nothing-readable |
אף מערך נתונים בפריט לא ניתן לקריאה כרגע. | מסתכלים בקודים של מערכי הנתונים שדולגו. |
snapshot-failed |
לא ניתן היה ליצור את התצלום. | הפרטים מציגים את ההודעה של zfs. |
containers-busy |
גיבוי מכל עוד רץ כשהמכלים היו צריכים להיעצר. | יש להתחיל שוב מאוחר יותר. הרצות מתוזמנות מחכות מעצמן. |
consistency-stop-failed |
לא ניתן היה לעצור מכל, ולכן לא נוצר תצלום. | יש לבדוק את המכל, או להסיר אותו מהרשימה. |
pre-snapshot-failed |
הפקודה שלפני התצלום נכשלה. | פרטי ההרצה מציגים את הפלט שלה. |
container-unknown |
מכל ברשימה לא קיים. | יש להסיר אותו מהרשימה. |
container-is-self |
BombVault לא יכול לעצור את המכל של עצמו. | יש להסיר אותו מהרשימה. |
leftover-snapshots |
תצלומים ש-BombVault לא הצליח להסיר עדיין נמצאים בשרת. | יש ללחוץ על הסרה עכשיו, פרטים בתצלומים שנשארו. |
zvol |
אמצעי אחסון בעץ, דולג. | פרטים באמצעי אחסון. |
canmount-off |
אף פעם לא מעוגן (canmount=off), דולג. |
אם יש בו נתונים, יש לעגן אותו או העבר את הנתונים למערך נתונים צאצא. |
legacy-mount |
נקודת עיגון legacy, דולג. | יש לתת לו נקודת עיגון מתחת ל-/mnt. |
no-mountpoint |
אין נקודת עיגון, דולג. | יש לתת לו נקודת עיגון מתחת ל-/mnt. |
not-mounted |
לא מעוגן בשרת, דולג. | יש לעגן אותו עם zfs mount, או להגדיר canmount=on. |
key-not-loaded |
מוצפן והמפתח לא נטען, דולג. | zfs load-key, ואז יש לעגן אותו. |
snapdir-disabled |
הגישה לתצלומים כבויה, דולג. | zfs set snapdir=hidden <dataset>. התיקייה .zfs נשארת מוסתרת. |
not-visible |
BombVault לא רואה את נקודת העיגון של מערך הנתונים. | יש להעביר את נקודת העיגון מתחת לנתיב של Host Data, או מפה אותה לתוך המכל באותו נתיב עם Read/Write - Slave. |
shfs-only |
מערך הנתונים גלוי רק דרך /mnt/user, שמסתיר תצלומים. |
יש למפות את /mnt, לא את /mnt/user, כ-Host Data. |
snapshot-not-visible |
התצלום נוצר אבל לא הופיע בתוך BombVault. | יש להריץ את בדיקת הגישה לתצלומים. פרטים בהמשך. |
snapshot-loop |
התצלום לא הגיע ל-BombVault כי Host Data לא מעביר עיגונים חדשים. | יש להגדיר את Access Mode של Host Data ל-Read/Write - Slave ולהפעיל מחדש את BombVault. |
backup-failed |
restic נכשל עבור מערך הנתונים הזה. | פרטי ההרצה מציגים למה. |
not-reached |
ההרצה הסתיימה לפני מערך הנתונים הזה. | יש להריץ שוב את הגיבוי. |
gone |
מערך הנתונים כבר לא נמצא בשרת. | שום דבר. הגיבויים שלו נשארים ניתנים לשחזור. |
read-only-mount |
BombVault יכול רק לקרוא את מערך הנתונים, ולכן לא יכול לשחזר לתוכו. | יש להגדיר את המיפוי ל-Read/Write - Slave, או לשחזר לתיקייה. |
destination-not-mounted |
התיקייה לא נמצאת על מאגר או שיתוף מעוגנים. | יש לבחור תיקייה על מאגר או שיתוף. |
not-enough-space |
אין מספיק מקום פנוי ביעד. | יש לפנות מקום או לבחור תיקייה אחרת. |
safety-snapshot-failed |
לא ניתן היה ליצור את תצלום הבטיחות, ולכן שום דבר לא שוחזר. | הפרטים מציגים את ההודעה של zfs. |
safety-name-too-long |
שם מערך הנתונים ארוך מדי לתצלום בטיחות. | יש לכבות את תצלום הבטיחות, או לשחזר לתיקייה. |
dataset-exists |
כבר קיים מערך נתונים בשם הזה. | יש לבחור שם חדש, או לשחזר לתוך מערך הנתונים עצמו. |
create-failed |
לא ניתן היה ליצור את מערך הנתונים החדש. | הפרטים מציגים את ההודעה של zfs. יש לבדוק שמערך הנתונים שמעליו קיים. |
new-dataset-not-visible |
מערך הנתונים החדש נוצר, אבל BombVault לא רואה אותו, ולכן שום דבר לא שוחזר. | מערך הנתונים נשאר בשרת. יש לעגן אותו מתחת לנתיב Host Data ולשחזר לתוכו. |
set-properties-failed |
לא ניתן היה להגדיר את המאפיינים השמורים, ולכן שום דבר לא שוחזר. | הפרטים מציגים את ההודעה של zfs. |
set-limits-failed |
הקבצים שוחזרו, אבל לא ניתן היה להגדיר את המכסה או ההזמנה השמורה. | הפרטים מציגים את ההודעה של zfs. יש להגדיר ידנית את המכסה או ההזמנה עם zfs set. |
בדיקה של מה שהמכל רואה
בדיקת הגישה לתצלומים בלשונית ההגדרות של הפריט לוקחת תצלום אמיתי של העץ שלו, מחפשת אותו בתוך BombVault לכל מערך נתונים ומסירה אותו שוב. זו הדרך המהירה ביותר להוכיח את כל המסלול לפני ההרצה המתוזמנת הראשונה.
לבדיקה ידנית, יש להריץ את זה בשרת:
כל שורה היא עיגון אחד בתוך המכל. השורה של מערך נתונים מציגה את הנתיב שלו בתוך המכל (מתחת ל-/host/user) ואת שם מערך הנתונים. שדה master:N בשורה הזו אומר שהעיגון מקבל את העיגונים שהמארח יוצר מאוחר יותר, וזה מה שהגישה לתצלומים צריכה. אם הוא חסר, יש להגדיר את Access Mode של Host Data ל-Read/Write - Slave ולהפעיל מחדש את BombVault.
TrueNAS SCALE
- כש-
LIBVIRT_URIמוגדר (כמו לגיבויי VM ב-TrueNAS), BombVault לוקח מה-URI את מארח ה-SSH, המשתמש והפורט עבור פקודות ה-zfs שלו, כל אחד מהם שלא הוגדר בנפרד. בלי גיבויי VM אין צורך להגדיר דבר:host.docker.internalאינו נפתר באפליקציית TrueNAS, ולכן BombVault מגיע למארח דרך שער ברירת המחדל של האפליקציה, כ-root בפורט 22. כשרוצים כתובת או משתמש אחרים, יש להגדיר אתLIBVIRT_HOST,LIBVIRT_SSH_USERו-LIBVIRT_SSH_PORTב-environmentשל האפליקציה. - יש להוסיף את מפתח ה-SSH למארח מהגדרות, אינטגרציות, SSH למארח ל-root תחת Credentials, Users, ולהפעיל את שירות ה-SSH תחת System, Services. רפליקה ל-TrueNAS הזה או ל-TrueNAS אחר צריכה גם את מפתח השכפול, שהוא מפתח אחר.
- משתמש שאינו root צריך הרשאה על מערך הנתונים העליון של הפריט, שמכסה אז כל מערך נתונים שמתחתיו:
שחזור למערך נתונים חדש צריך בנוסף create על מערך הנתונים שמעליו, והגדרת מאפיינים שמורים צריכה הרשאה למאפיינים האלה.
לסשן SSH שאינו root ב-TrueNAS אין /usr/sbin בנתיב. BombVault קורא אז ישירות ל-/usr/sbin/zfs.
- ה-Host Data של האפליקציה חייב להיות נתיב מארח מעל מערכי הנתונים, למשל /mnt/tank, ולא ixVolume. עם נתיב מארח, האפליקציה מעבירה את העיגונים החדשים של המארח ל-BombVault (rslave), וזה מה שהגישה לתצלומים צריכה. ההגדרה המלאה של האפליקציה מתוארת בTrueNAS SCALE.