ZFS-datasæt
ZFS-datasæt er elementer på listen Sikkerhedskopier, ligesom containere og VM'er. Et element er ét datasæt sammen med alle datasæt under det. Til hver sikkerhedskopi tager BombVault ét ZFS-snapshot af hele træet, så hvert datasæt i det fanges i samme øjeblik. Derefter læser det filerne i hvert datasæt fra det snapshot, gemmer dem med restic på samme måde som en mappe og fjerner snapshottet lige bagefter. Sikkerhedskopierne er deduplikerede, du kan gennemse hver enkelt, og enkelte filer kan gendannes.
Sikkerhedskopien sender aldrig en strøm ind i restic og ruller aldrig et datasæt tilbage. BombVault sletter kun snapshots, som det selv har oprettet. Den valgfri replika er det eneste sted, der bruger zfs send: den kopierer datasættene til en anden ZFS-server og rører ikke sikkerhedskopien.
Krav
- SSH-forbindelsen til denne server. ZFS-datasæt bruger samme nøgle, vært og bruger som VM-sikkerhedskopier. Virker VM-sikkerhedskopier allerede, virker dette også. Ellers følg guiden til VM-sikkerhedskopi over SSH. Skabelonfelterne hedder Host SSH: Address, Host SSH: Port og Host SSH: User.
- Kommandoen
zfspå den vært. Unraid 6.12 og nyere og TrueNAS SCALE har den. - Host Data mappet som
/mntmed Access Mode Read/Write - Slave. Det er skabelonens standard. Snapshottet af et datasæt dukker først op i datasættets mappe.zfs/snapshot, efter at BombVault er startet, så containeren skal modtage de monteringer, værten laver senere. - Datasættene monteret under
/mnt. På Unraid ligger pools under/mnt/<pool>, så det er allerede tilfældet.
Slå området til under Indstillinger, Generelt (ZFS-datasæt). ZFS-forbindelse til denne server under Mere på siden Sikkerhedskopier åbner så Forbindelse til denne server. Den tester SSH-forbindelsen, nævner den bruger og vært, den forbinder til, og siger, hvad der mangler, når noget mangler. Når forbindelsen er nede, siger listen Sikkerhedskopier det med Se forbindelsen, og kortet Vært-integration på oversigten viser samme resultat.
Elementer og underdatasæt
Vælg Tilføj på siden Sikkerhedskopier og derefter Et ZFS-datasæt. Listen kommer fra serveren. Vælg det datasæt, der ligger øverst i det, du vil sikkerhedskopiere, for eksempel cache/appdata, og elementet dækker det og alle datasæt under det.
- Nye underdatasæt kommer selv med. Et datasæt, der senere oprettes under elementet, sikkerhedskopieres ved næste kørsel, og den kørsel nævner det som nyt. Dets første sikkerhedskopi læser det helt én gang. Derefter læses kun ændringer.
- Du kan udelade enkelte underdatasæt. Slå et fra på elementets fane Indstillinger, så udelades det sammen med alt under det. Et udeladt underdatasæt, der ikke længere findes på serveren, markeres som sådan og kan fjernes fra listen.
- Underdatasæt, der ikke kan læses, springes over, aldrig i stilhed. Kørslen oplister dem, elementet viser, hvor mange der blev sprunget over, og kortet Ikke sikkerhedskopieret på oversigten tæller hvert af dem som ubeskyttet. Kørslen sikkerhedskopierer alligevel alt andet og fejler ikke på grund af et oversprunget underdatasæt. Årsagerne står i tabellen over årsagskoder: et datasæt, der ikke er monteret, har
canmount=off, etlegacy- eller intet monteringspunkt, en krypteringsnøgle, der ikke er indlæst, slået snapshotadgang fra eller et monteringspunkt, BombVault ikke kan se. - Et oversprunget datasæt tager ikke sine underdatasæt med. Et datasæt med
canmount=off, der kun rummer andre datasæt, springes over (vist som "kun struktur"), og dets monterede underdatasæt sikkerhedskopieres. Et krypteret datasæt, hvis nøgle ikke er indlæst, springes over sammen med de underdatasæt, der deler dets nøgle. - Underdatasæt, der er VM-diske eller systemdata, starter slået fra i tilføjelsesdialogen, med årsagen ved siden af kontakten. Tilføjer du en hel pool, skal du bekræfte det i en dialog, der oplister, hvad den indeholder.
Volumener
Et volumen (zvol) indeholder en virtuel disk i stedet for filer, og et ZFS-element sikkerhedskopierer aldrig et.
- Et volumen, som en VM bruger, sikkerhedskopieres med den VM.
- Et volumen, som ingen VM bruger (et iSCSI-extent, en disk du har koblet fra), sikkerhedskopieres ikke af BombVault. Tilføjelsesvinduet og siden Sikkerhedskopier tæller disse volumener og siger det. En senere version vil sikkerhedskopiere dem.
Volumener i et elements træ springes over og nævnes ved hver kørsel.
Dockers lager
Med Dockers ZFS-lagerdriver er hvert billedlag et datasæt med et legacy-monteringspunkt. Tilføjelsesdialogen samler dem i én linje pr. overordnet datasæt. Et træ med mere end 20 sådanne datasæt kan ikke blive et element: Så længe der findes et snapshot af det, kan Docker ikke fjerne billedlag. Tilføj i stedet datasættene under det, for eksempel appdata.
Elementer overlapper aldrig
Et datasæt kan kun høre til ét element. BombVault afviser et nyt element, der ligger inde i et eksisterende eller ville indeholde et. For at slå flere underelementer sammen til ét overordnet element skal du først slette underelementerne og vælge at beholde deres sikkerhedskopier og derefter tilføje det overordnede. Hvert datasæt beholder sin historik under sit eget navn, så næste sikkerhedskopi fortsætter, hvor de gamle elementer slap, og læser ikke alt igen.
Stop containere og kør kommandoer omkring snapshottet
Et snapshot af en kørende database er som et pludseligt strømsvigt: Databasen kommer sig som regel, men den skal gøre det. Hvert element kan gøre to ting ved det, og begge dækker kun øjeblikket for snapshottet, ikke hele sikkerhedskopien.
- Stop disse containere for snapshottet. BombVault stopper de angivne containere, tager snapshottet og starter dem igen med det samme. Containere på samme afhængighedsniveau stopper parallelt, de afhængige først, så hele vinduet varer som regel nogle få sekunder. Kørslen viser, hvor længe. Sikkerhedskopien læser derefter det frosne snapshot, mens apps allerede kører igen. Kun containere, der kørte, stoppes.
- En kommando før og efter snapshottet. Den kører inde i en container efter eget valg, for eksempel for at dumpe en database ind i datasættet lige før snapshottet uden at stoppe noget. Fejler kommandoen før snapshottet, fejler sikkerhedskopien, og der tages intet snapshot. En kommando efter snapshottet, der fejler, vises på kørslen, men får ikke sikkerhedskopien til at fejle.
Hvad der sker, når noget går galt:
- Kan en container ikke stoppes, starter BombVault dem, det allerede har stoppet, og sikkerhedskopien fejler med containerens navn. Det falder aldrig tilbage på et snapshot af kørende apps.
- Stoppet venter, til en igangværende containersikkerhedskopi er færdig (op til 30 minutter ved en manuel kørsel, op til sikkerhedskopiens tidsgrænse ved en planlagt), så de to aldrig stopper og starter samme container på én gang.
- Før den første container stopper, skriver BombVault ned, hvilke det stopper. Bliver BombVault dræbt inden for vinduet, starter det de containere igen næste gang det starter, sender en notifikation, og elementet viser en rød note for hver container, det ikke kunne starte.
De automatiske databasedumps kører med en containers egen sikkerhedskopi, ikke med et ZFS-element. En database, hvis container kun sikkerhedskopieres gennem sit datasæt, får intet dump, så giv den en kommando her.
En container kan stå på denne liste og samtidig sikkerhedskopieres som container. Dens data gemmes så to gange, i to repositories, og den fulde sikkerhedskopi stopper den to gange. Elementet gør opmærksom på det.
Gendannelse
Åbn elementet og vælg Gendan, eller vælg det på siden Gendannelse. Gendannelsesvinduet spørger efter sikkerhedskopien og derefter Datasæt. Som standard er det elementets øverste datasæt. Under Hvad gendanner du alt eller kun de filer og mapper, du vælger. Hvorhen tilbyder:
- Gendan ind i datasættet. Filer fra sikkerhedskopien skrives ind i datasættets monteringspunkt. Filer med samme navn overskrives, andre bliver liggende. Datasættet rulles aldrig tilbage eller erstattes. BombVault tjekker, at datasættet er monteret, synligt og skrivbart, én gang før det starter og igen lige før det skriver. Hvor et underdatasæt er monteret inde i det, skrives intet: Underdatasættet beholder sine filer, sin ejer og sine rettigheder og gendannes fra sin egen sikkerhedskopi.
- Til en mappe. Vælg en mappe under
/mnt. BombVault tjekker, at mappen ligger på en monteret pool eller share, og at der er plads nok. Det virker uden SSH-forbindelsen og for datasæt, der ikke længere findes. - Til et nyt datasæt. Angiv et datasæt, der ikke findes endnu. Vinduet foreslår
<dataset>-restored. BombVault opretter det med ZFS-egenskaberne fra sikkerhedskopien og gendanner ind i det, se Gendan som nyt datasæt.
Vælger du Alle datasæt i denne sikkerhedskopi som datasæt, skrives hvert datasæt i træet i sin egen undermappe af den mappe, du vælger. Datasæt, der blev sprunget over i den sikkerhedskopi, nævnes. Til gendannelse fra en anden BombVaults repository bruges Fra en gammel sikkerhedskopimappe på siden Gendannelse. Den gendanner altid til en mappe: alle datasæt i én sikkerhedskopi, hvert i sin egen undermappe, eller ét datasæt i træet, helt eller valgte filer.
Elementets liste over containere, der skal stoppes, tilbydes også ved gendannelse ind i datasættet. De containere forbliver stoppet under hele gendannelsen, og containersikkerhedskopier venter imens.
Sikkerhedssnapshottet
Før det skriver ind i et datasæt, tager BombVault et ZFS-snapshot af netop det datasæt med navnet bombvault-prerestore-<tid>. Behold først et ZFS-snapshot af den nuværende tilstand er slået til som standard. At slå det fra kræver en ekstra bekræftelse. Kan snapshottet ikke tages, gendannes intet.
BombVault sletter aldrig selv et sikkerhedssnapshot. Elementet oplister dem med alder og størrelse, hver med handlingen Slet, og advarer, når det ældste er mere end 30 dage gammelt, fordi det holder slettede og ændrede data fast i poolen.
For at gå tilbage efter en gendannelse kopierer du enkelte filer fra .zfs/snapshot/bombvault-prerestore-<tid> inde i datasættet. zfs rollback <dataset>@bombvault-prerestore-<tid> virker kun, så længe det er datasættets nyeste snapshot. zfs rollback -r sletter alle nyere snapshots, også de automatiske.
Gendan som nyt datasæt
BombVault gemmer med hver sikkerhedskopi de lokalt satte ZFS-egenskaber for hvert datasæt: compression, recordsize, quota, reservation, atime, xattr, acltype, casesensitivity og dine egne brugeregenskaber. Nedarvede og skrivebeskyttede værdier udelades, fordi de kommer tilbage af sig selv. Sikkerhedskopier fra før BombVault gemte dem, har ingen.
- Til et nyt datasæt kører
zfs createmed hver gemt egenskab. casesensitivity, normalization og utf8only kan kun sættes på den måde. Kvoter og reservationer sættes først efter filerne, så de ikke kan afvise dem. Monteringspunktet udelades, så kopien ikke støder sammen med originalen, og det samme gældercanmount,readonlyog krypteringen, så gendannelsen kan skrive. Et nyt datasæt under et krypteret overtager dets kryptering. Datasættet ovenover skal findes. Hvis noget fejler, efter det er oprettet, bliver det nye datasæt på serveren, fordi BombVault aldrig ødelægger et datasæt. - Gendan ind i datasættet viser de gemte egenskaber ved siden af gendannelsen. Sæt også disse egenskaber sætter dem, et eksisterende datasæt stadig tager imod, før en eneste fil skrives. Kvoter og reservationer sættes først efter filerne, så de ikke kan afvise dem. Uden den kontakt beholder datasættet sine indstillinger.
Hvad sikkerhedskopien indeholder
I sikkerhedskopien: filerne og mapperne i hvert sikkerhedskopieret datasæt, med ejer, rettigheder, tidsstempler og udvidede attributter, som restic gemmer dem og de lokalt satte ZFS-egenskaber for hvert datasæt.
Ikke i sikkerhedskopien:
- ejer og rettigheder for selve den øverste mappe i hvert datasæt (alt under den er med). En gendannelse ind i datasættet lader den eksisterende øverste mappe være, som den er, en gendannelse til en mappe opretter den med rettighederne
0755, - eksisterende ZFS-snapshots,
- underdatasæt, der blev sprunget over eller udeladt,
- volumener.
For at gendanne til en ny pool opretter du poolen og gendanner hvert datasæt til et nyt datasæt. Om NFSv4-ACL'er, som TrueNAS bruger dem på SMB-datasæt, kommer tilbage som forventet, er endnu ikke afprøvet, så test en gendannelse med dine egne data, før du stoler på dem.
Krypterede datasæt
Et krypteret datasæt sikkerhedskopieres kun, mens dets nøgle er indlæst. Ellers springes det over med en advarsel. Indlæs nøglen med zfs load-key og montér datasættet. BombVault læser dataene dekrypteret og gemmer dem i restics repository, som er krypteret. Har du slået kryptering fra i BombVault, er det repository det ikke.
Replika
En replika er en kopi af et elements datasæt på en anden ZFS-server. BombVault holder den ajour med zfs send og zfs receive. Den første kørsel sender alt, bagefter rejser kun de ændrede blokke. På den anden server kan du montere kopien med det samme.
En replika erstatter aldrig sikkerhedskopien. Ældre versioner, enkelte filer og kontrollen kommer stadig fra sikkerhedskopierne, og replikaen beholder kun så mange snapshots, som du angiver. En aktuel replika tæller som en kopi uden for stedet, men et element med replika og uden sikkerhedskopi forbliver orange.
Kun replika, ingen sikkerhedskopi på kortet Replika får hele ZFS-området til at sende replikaer og ikke tage sikkerhedskopier. Den lokale mappe og off-site-destinationerne beholder deres kontakter, så når du slår det fra, sikkerhedskopierer området til dem igen, og kortet på hvert ZFS-element viser områdets kontakt, som den står. Sådan et element venter på sin første replika i stedet for en sikkerhedskopi, Sikkerhedskopier nu tilbydes som Replikér nu, og elementets containere stopper og dets kommandoer kører omkring snapshottet som ved en sikkerhedskopi. Dets replikaer tæller med for en tidsplan med få dages mellemrum, advarslen om forsinkelse og dækningen.
Slå den til på kortet Replika under elementets fane Indstillinger. Kortet oplister hvert datasæt og hvert volumen med dets tilstand, og Replikér nu starter en kørsel. En replikakørsel har sin egen lås, så en lang første overførsel aldrig holder sikkerhedskopierne tilbage.
| Felt | Hvad det sætter |
|---|---|
| Replikeres til | Målet: en ZFS-server (markeret via SSH) eller en parret instans. Tilføj ZFS-server sætter en ny op. |
| Hvornår | Efter hver sikkerhedskopi, altså efter postens sikkerhedskopikørsel, eller Egen plan. |
| Behold på målet | Hvor mange snapshots der bliver på ZFS-serveren: Kort, Afbalanceret, Lang eller Egne værdier. En parret instans afgør det selv. |
| Behold på denne server | Hvor mange af de nyeste replika-snapshots der også bliver på denne server. 0 eller 1 beholder kun det seneste. |
| Kun replika, ingen sikkerhedskopi | Hele ZFS-området sender replikaer og tager ingen sikkerhedskopier. |
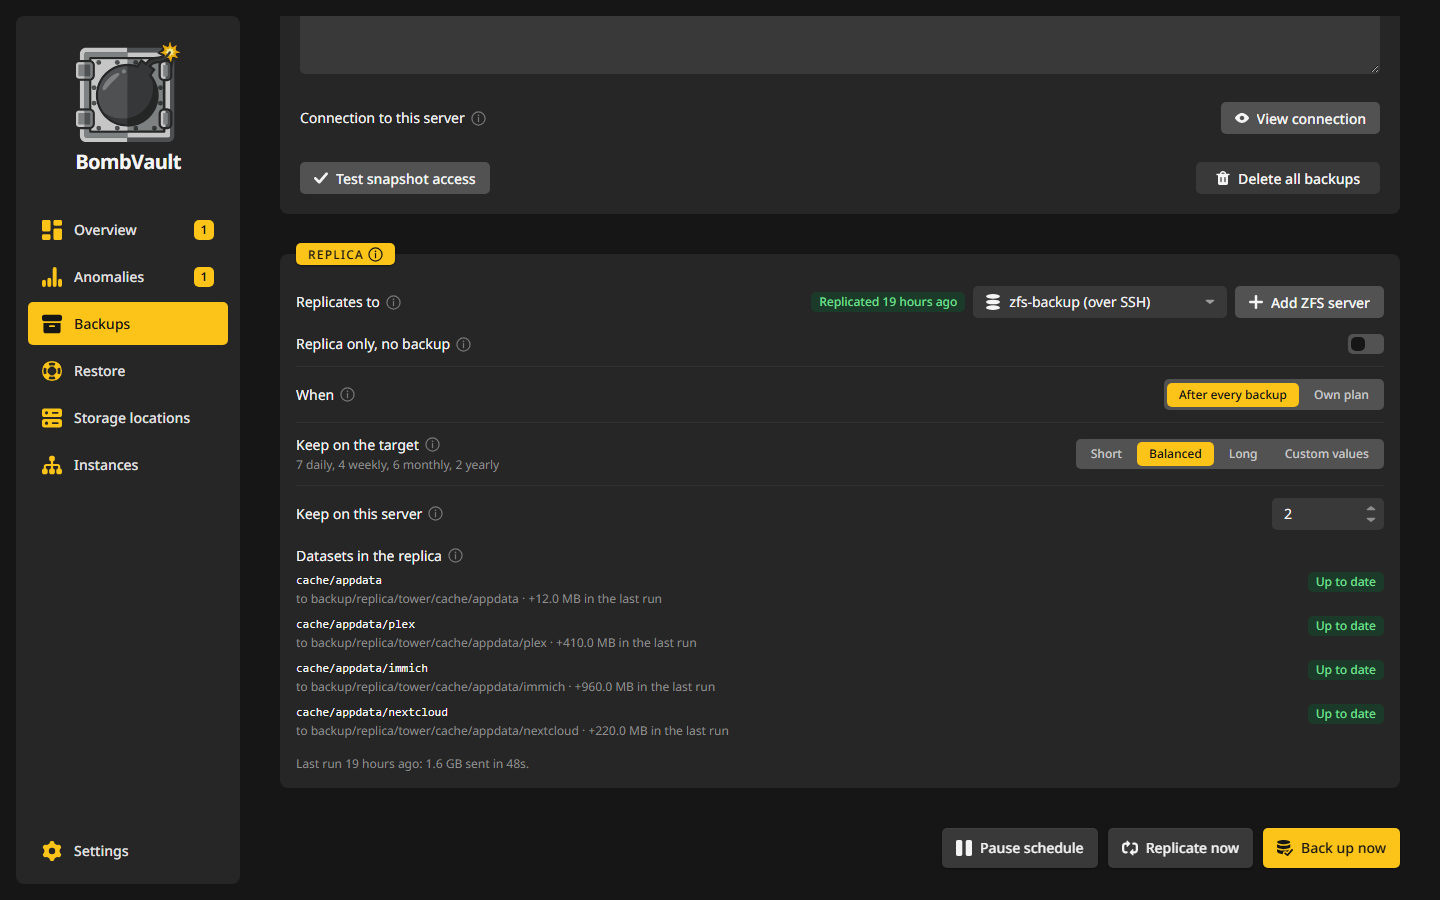
Replikér alt nu, ved siden af sikkerhedskopihandlingerne, når ZFS-feltet er valgt på siden Sikkerhedskopier, sender replikaen for hvert ZFS-element, det ene efter det andet. Serveren kører batchen, så den fortsætter, når du forlader siden, og et element, der ikke kan replikere, nævnes og springes over.
Push til en ZFS-server
Enhver maskine med ZFS og SSH kan modtage, for eksempel en anden Unraid eller en TrueNAS. BombVault behøver ikke køre dér.
- Vælg under Indstillinger, Parring Forbind via SSH i ZFS-server uden BombVault, eller Tilføj ZFS-server på elementets kort Replika.
- Angiv adresse, bruger og port. Dialogen viser BombVaults offentlige nøgle. Føj den til brugerens
~/.ssh/authorized_keyspå serveren. På Unraid findes det under Users, root, SSH keys. Afhængigt af Display Settings ligger Users i topmenuen eller under Settings. På TrueNAS redigerer du brugeren under Credentials, Users. Det er replikanøglen. Den er en anden end nøglen til SSH-forbindelsen for VM'er og værten, så tilføj den, også selvom den anden allerede er godkendt. - Test forbindelsen. Dialogen oplister derefter serverens pools. Vælg én og angiv roden, som som standard er
<pool>/bombvault-replica. - Vælg den nye server på elementets kort Replika. Serveren har så et eget kort på siden Instanser, og Åbn fører til dens side.
Med root skal der ikke mere til. En bruger af sit eget skal bruge disse rettigheder på målets pool, som dialogen også viser:
På kilden skal den samme slags bruger have disse på elementets øverste datasæt:
I denne retning har den BombVault, der ejer elementet, også en nøgle, der kan skrive på serveren.
BombVault gemmer den værtsnøgle, serveren viser ved første forbindelse, og afviser senere en anden. Hvis serveren er geninstalleret, så tryk på Glem værtsnøgle på serverens side, så gemmer næste forbindelse den nye nøgle.
Når denne servers vært selv kan nå ZFS-serveren, sender den zfs send direkte ind i sin egen ssh til serveren, med replikanøglen og den gemte værtsnøgle, så strømmen ikke går gennem BombVault. Ellers går strømmen gennem BombVault.
Send til en parret instans
En parret BombVault kan modtage replikaen selv. Ingen får SSH-adgang til den anden vært, og der kommer ingen nøgle i en authorized_keys-fil.
- På elementets kort Replika vælger du den parrede instans som mål, eller du slår rollen ZFS-server til på den instans' kort på siden Instanser og vælger ZFS-elementerne dér. Kortet viser Venter på godkendelse, indtil den svarer.
- På den modtagende instans åbner du Instanser. Anmodningen vises på den sendende instans' kort som et mærke, og dens Detaljer oplister den. Vælg pool og rod på den server og hvor mange snapshots der bliver, og tryk derefter på Tillad eller Afvis.
- Efter Tillad sender kilden efter sin egen tidsplan, som til ethvert andet mål.
Den modtagende instans accepterer kun det, godkendelsen dækker: elementets datasæt, ind i dens egen rod. Den kører selv zfs receive, og kilden kan ikke slette eller rulle noget tilbage dér. Kopien overlever altså en kilde, som nogen har overtaget. Den modtagende instans beholder sin egen opbevaring. Kilden foreslår kun en regel, når den spørger. Sådan en kilde kan stadig sende nye snapshots, og med tiden skubber de ældre ud efter reglen som alle andre. Et snapshotnavn, der efter den modtagende instans' ur ligger i fremtiden, tæller først med i reglen, når det tidspunkt er kommet.
Træk adgang tilbage på den modtagende instans afslutter godkendelsen når som helst og giver kilden besked, som så viser, at godkendelsen er trukket tilbage, og stopper. Det, den modtagende instans allerede har, bliver liggende. En afvist anmodning forbliver afvist. Flere datasæt, eller en anmodning efter en tilbagekaldelse, spørger igen.
Den modtagende instans skal svare over HTTPS. Til en ren http-adresse sender kilden ingenting, fordi tokenet og dataene ellers ville gå ukrypteret over nettet. Hver overførsel lader desuden en tiendedel af den modtagende pool være fri og stopper, før den ville tage af den, så én kilde ikke kan fylde den modtagende servers pool.
Hvor dataene havner
Hvert datasæt havner i <root>/<server>/<pool>/<path>. Servermappen er kildeinstansens navn, fastlagt ved den første overførsel, så to servere med samme poolnavn aldrig kommer i vejen for hinanden. For eksempel havner cache/appdata fra en server ved navn tower i backup/bombvault-replica/tower/cache/appdata.
Når BombVault er sat op igen, afviser målet den mappe, som denne BombVault fyldte før. Kortet Replika tilbyder så Overtag mappen, og den næste replika fortsætter fra kopierne i den. Overtag den kun, når ingen anden BombVault stadig replikerer til den mappe.
Kopien på målet er skrivebeskyttet. Som standard er den ikke monteret, så den aldrig dækker noget på den server. En ZFS-server, der er forbundet via SSH, har på sin side en kontakt Montér skrivebeskyttet på serveren: Når den er slået til, monterer BombVault kopierne dér skrivebeskyttet efter hver kørsel, så du kan læse og kopiere deres filer på målet. Krypterede kopier forbliver låst, til deres nøgle er indlæst, og at slå den fra afmonterer intet. En parret instans, der modtager replikaen, beholder den afmonteret. ZFS-egenskaber følger med, bortset fra monteringspunktet, sharenfs og sharesmb. Reservationerne reservation og refreservation bliver også tilbage, så kopien kun optager den plads, dens data kræver.
Hvad der kommer med
Alt, hvad elementet sikkerhedskopierer, kommer med, og volumenerne under det også, som sikkerhedskopien springer over. Et underdatasæt, du har slået fra i elementet, bliver udenfor. Alle datasæt i en kørsel stammer fra ét snapshot, som i sikkerhedskopien.
En kopi, som en anden BombVault replikerer til denne server, sendes ikke videre, fordi det ville udtynde den historik, kilden stadig har brug for. Når et elements træ rummer en, fejler kørslen for det datasæt og siger hvorfor, indtil du slår det fra i elementet. Et element, der selv er sådan en kopi, kan slet ikke replikere. At slette et element eller slå dets replika fra lader de kopier og deres snapshots være. Når du overtager en kopi, som beskrevet under Brug af replikaen, tæller den som et normalt datasæt.
Hvor længe snapshots bliver
På målet beholder en ny replika 7 daglige og 3 ugentlige snapshots. Vælg i stedet Kort, Afbalanceret eller Lang, eller angiv Egne værdier. Egne værdier, der alle er nul, beholder hvert snapshot, og kortet siger det. Kun snapshots med navnet bombvault-replica-<14 digits> fjernes dér, og aldrig det nyeste, som begge sider deler.
På kilden beholder BombVault det seneste replika-snapshot plus et bogmærke for hver tilstand, det har sendt. Bogmærker koster ingen plads. Næste overførsel starter fra dem.
Vil du også beholde flere på kilden, så sæt Behold på denne server på kortet Replika, for eksempel til 7. Så mange af de nyeste replika-snapshots bliver så på denne server efter hver replika, ud over dem, målet beholder. 0 eller 1 beholder kun det seneste. Det seneste har et hold, så grundlaget for næste overførsel ikke slettes ved et uheld. De ældre har intet. Hvert snapshot holder fast i de blokke, der er ændret efter det, så hvert snapshot, du beholder, optager plads i poolen. Slår du replikaen fra eller over på et andet mål, eller sletter du elementet, forsvinder de også fra denne server. Snapshots af et andet element, der ligger under det, bliver. Kan værten ikke nås, mens du sletter elementet, bliver snapshottene også, og siden siger det. Fjern dem i hånden: zfs release -r bombvault-replica <dataset>@<snapshot>, derefter zfs destroy.
Filerne i et beholdt snapshot kan du læse eller kopiere med det samme, fra mappen .zfs/snapshot inde i datasættet eller fra en klon, uden at røre datasættet eller replikaen:
ls /mnt/cache/appdata/.zfs/snapshot/bombvault-replica-20261006014100
zfs clone cache/appdata@bombvault-replica-20261006014100 cache/appdata-20261006
En klon fylder intet, før noget i den ændres. Slet den med zfs destroy cache/appdata-20261006, når du er færdig, for et snapshot med en klon kan ikke fjernes.
Tilbage til det seneste replika-snapshot kræver kun zfs rollback cache/appdata@<seneste> her, og intet på målet. Ruller du hele datasættet tilbage til et ældre, slettes alle snapshots efter det, på denne server og på målet. Det seneste har et hold, så fjern først holdet, og rul derefter datasættet tilbage her:
zfs release -r bombvault-replica cache/appdata@bombvault-replica-20261008014200
zfs rollback -r cache/appdata@bombvault-replica-20261006014100
Kopien på målet skal også rulles tilbage, men ikke altid til samme snapshot, for målets egen opbevaring kan have fjernet det. Kør replikaen én gang. Den går i stå for det datasæt, fordi målet har nyere snapshots, og kortet Replika og kørselshistorikken nævner det snapshot, målet skal rulles tilbage til: det nyeste, som begge sider stadig deler. Rul kopien tilbage til det på ZFS-serveren, eller på værten for den parrede instans, der modtager replikaen, for eksempel:
zfs rollback virker på ét datasæt, så gentag tilbagerulningerne for hvert underdatasæt, som du også vil have tilbage. Derefter fortsætter Replikér nu fra det fælles snapshot.
Krypterede datasæt i en replika
Et krypteret datasæt sendes råt. Det forbliver krypteret på målet, og målet ser aldrig nøglen. Opbevar nøglen sikkert: du skal bruge den for at åbne kopien efter en gendannelse, og en replika uden den kan ikke læses.
Brug af replikaen
Åbn elementets fane Sikkerhedskopier og klik på rækken ZFS-replika blandt de steder, der rummer dets snapshots. Arket oplister snapshotsene på målet og viser kommandoerne med dine rigtige navne.
For at se en gammel tilstand kloner du et snapshot på målet. En klon fylder intet, før noget ændres, og replikaen forbliver urørt:
zfs clone backup/bombvault-replica/tower/cache/appdata@bombvault-replica-20261006014100 backup/bombvault-replica/clone-appdata
Hvis kilden svigter, gør du kopien på målet til et almindeligt datasæt, der kan skrives til:
zfs inherit -r readonly backup/bombvault-replica/tower/cache/appdata && zfs list -rH -o name -t filesystem backup/bombvault-replica/tower/cache/appdata | xargs zfs set canmount=on && zfs mount -a
BombVault holder derefter op med at replikere til det datasæt og dets underdatasæt. Den næste kørsel fejler med en årsag, og det, du har skrevet, bliver. Det samme gælder alt andet, der er skrevet til kopien siden dens nyeste snapshot: BombVault ruller aldrig en kopi tilbage. For at replikere dertil igen flytter du det, du har brug for, væk fra kopien og sletter den på målet. Den næste kørsel sender så alt på ny.
For at få en tilstand tilbage til kilden trykker du på Hent tilbage som nyt datasæt i arket. BombVault sender snapshottet ind i et nyt datasæt ved siden af originalen, med navnet <dataset>-bombvault-restore- plus et tidsstempel. Det skriver aldrig oven på originalen. Et underdatasæt, der er gået tabt på kilden, kommer også tilbage, så længe kopien stadig rummer det snapshot. Et underdatasæt, der ikke rummer det, udelades, og kørslen siger det.
Eksempel: en replika til en anden Unraid-boks
Serveren tower sikkerhedskopierer datasættet cache/appdata som et ZFS-element. En anden Unraid-boks på 192.168.1.20, uden BombVault, har en pool kaldet backup og skal rumme en kopi, som du kan læse når som helst.
- Åbn Sikkerhedskopier, så
cache/appdata, så dens fane Indstillinger. Vælg Tilføj ZFS-server under Replikeres til på kortet Replika. - Skriv
192.168.1.20, brugerenrootog port22. Dialogen viser replikanøglen. Indsæt den på den anden boks under Users, root, SSH keys, og tryk på Apply. Den nøgle er en anden end Værts-SSH-nøglen, så tilføj den, selv om den anden allerede er der. - Test forbindelsen. Vælg poolen
backup, og behold den rod, den foreslår,backup/bombvault-replica. - Tilbage på kortet er den nye server valgt under Replikeres til. Lad Hvornår stå på Efter hver sikkerhedskopi, lad Behold på målet stå på 7 daglige og 3 ugentlige snapshots, og sæt Behold på denne server til
7. - Tryk på Replikér nu. Den første kørsel sender alt, så 300 GB over en linje på 1 Gbit/s tager mindst 40 minutter. Kortet og listen Sikkerhedskopier siger Replikerer, så Replikeret med klokkeslættet. Senere kørsler sender kun de blokke, der er ændret.
Datasættene ligger nu i backup/bombvault-replica/tower/cache/appdata på den anden boks, skrivebeskyttet. På oversigten tæller Off-site for ZFS-området replikaen som en kopi uden for huset.
For at få én fil fra sidste tirsdag har du tre veje:
-
På denne server, fordi Behold på denne server rummer syv snapshots:
-
På den anden boks, med en klon af et snapshot på målet. Elementets fane Sikkerhedskopier viser kommandoerne med dine rigtige navne, når du klikker på rækken ZFS-replika. Fjern klonen med
zfs destroy, når du er færdig. - Med en montering, ved at slå Montér skrivebeskyttet på serveren til på ZFS-serverens side. Efter den næste kørsel står kopierne monteret og skrivebeskyttet på den anden boks.
Versioner, der er ældre end det, replikaen beholder, kommer stadig fra sikkerhedskopierne, som det næste eksempel viser.
Eksempel: én fil fra en ZFS-sikkerhedskopi
- Åbn Gendannelse, vælg fligen ZFS, og klik på
cache/appdata. - Vælg sikkerhedskopien, og under Datasæt det datasæt, der rummer filen.
- Vælg Enkelte filer under Hvad, og sæt flueben ved filen.
- Vælg Til en mappe under Hvorhen, og vælg en mappe under
/mnt, for eksempeluser/restore. Det kræver ingen SSH-forbindelse og virker også for et datasæt, der ikke længere findes. - Tryk på Gendan. Filen havner direkte i den mappe uden stien over sig.
Efterladte snapshots
Snapshottet af en sikkerhedskopi hedder <dataset>@bombvault-<14 cifre>, for eksempel cache/appdata@bombvault-20260924021500 (UTC). BombVault fjerner det lige efter sikkerhedskopien. Lykkes det ikke, for eksempel fordi datasættet er optaget eller BombVault blev stoppet, fjerner BombVault det:
- før elementets næste sikkerhedskopi,
- når BombVault starter, for hvert element, også med området slået fra,
- når du sletter elementet,
- når du trykker Fjern nu på elementet, som også viser, hvor mange der er tilbage.
Kun navne, der præcis er bombvault- plus 14 cifre, fjernes. Sikkerhedssnapshots, dine egne snapshots og automatiske snapshots røres aldrig. For at fjerne et i hånden:
En replikas snapshot hedder <dataset>@bombvault-replica-<14 digits> og er ikke en rest. Det bliver på kilden, indtil en nyere replikakørsel erstatter det, eller så længe Behold på denne server beholder det, og på målet, så længe opbevaringen beholder det. Oprydningen rører det aldrig, fordi den kun matcher bombvault- efterfulgt af præcis 14 cifre.
Afvigelser
Et underdatasæt, der er blevet tømt, ændrer næsten ikke totalen for et stort træ, så afvigelsesregistreringen holder øje med hvert datasæt i et element for sig: størrelse, antal filer, nye data og restic-tid har hver deres egen historik. Den historik hører til datasættets navn, så den bliver, når træet senere sikkerhedskopieres af et andet element.
Et datasæt, som den forrige kørsel sikkerhedskopierede, og som denne kørsel ikke kunne læse, tæller som tømt, så længe elementets udvalg ikke er ændret. Det dækker en nøgle, der ikke er indlæst, et datasæt, der ikke er monteret, og et, der er forsvundet fra træet. Et underdatasæt, du selv udelukker, ændrer udvalget, så dets historik begynder forfra i stedet. Så længe et fund om mistede data er åbent, beholder opbevaringen de gamle sikkerhedskopier af netop det datasæt og beskærer resten af træet som normalt.
Hvert datasæt har sin egen linje i elementets overvågning, som åbnes med Overvågning på siden Afvigelser og står på elementets fane Verificering. De åbne fund vises ved hvert datasæt. Linket i et fund åbner gendannelsesvinduet ved datasættets sidste gode sikkerhedskopi. Om en kørsel bliver færdig, vurderes for hele elementet, fordi en kørsel lykkes eller fejler som helhed.
Selve tjekkene er beskrevet under Afvigelser. En assistent, der er forbundet via MCP-serveren, kan liste et ZFS-elements gendannelsespunkter, starte dets sikkerhedskopi og læse fundene, men et fund kvitteres på siden Afvigelser.
Årsagskoder
Elementets side, kørselshistorikken og notifikationerne nævner et problem med en af disse koder. De fleste har også løsningen ved siden af på siden.
| Kode | Betydning | Hvad du gør |
|---|---|---|
ssh-missing |
SSH-forbindelsen er ikke sat op i denne container. | Sæt SSH-forbindelsen op som til VM-sikkerhedskopier. |
host-placeholder |
Host SSH: Address er stadig eksempelværdien, og host.docker.internal svarede heller ikke. |
Sæt Host SSH: Address til denne servers LAN-IP. |
host-fallback |
Host SSH: Address er stadig eksempelværdien, og host.docker.internal virker. |
Intet, eller sæt LAN-IP'en. |
ssh-unreachable |
Serveren kan ikke nås over SSH. | Tjek adresse og port, og at SSH er slået til. |
ssh-auth |
Serveren afviste BombVaults nøgle. | Kør kommandoen, der vises under Forbindelse til denne server, én gang på serveren. |
zfs-not-found |
SSH-værten har ingen zfs-kommando. |
Peg Host SSH: Address på den maskine, der ejer poolerne. |
zfs-permission |
SSH-brugeren må ikke køre denne zfs-kommando. | Brug root, eller se TrueNAS SCALE. |
uri-mismatch |
LIBVIRT_URI nævner en anden vært eller bruger end SSH-felterne. |
Få dem til at stemme overens, eller tøm SSH-felterne, så begge kommer fra URI'en. |
zfs-error |
zfs rapporterede en anden fejl. | Detaljerne viser dens besked. |
propagation-missing |
Nye monteringer på værten når ikke containeren. | Sæt Access Mode for Host Data til Read/Write - Slave og genstart BombVault. |
invalid-name |
Et datasætnavn, BombVault ikke accepterer. | Omdøb datasættet. |
name-too-long |
Et datasæt i træet er for langt til et snapshotnavn. | Omdøb det, eller tilføj et datasæt under det som element. |
invalid-exclude |
Et udelukkelsesmønster eller et udeladt underdatasæt passer ikke til elementet. | Ret den post, beskeden nævner. For at udelade et helt underdatasæt skal du slå det fra i stedet for at skrive et mønster. |
not-found |
Datasættet findes ikke på serveren. | Fjern elementet, eller genopret datasættet. Dets sikkerhedskopier kan stadig gendannes. |
not-filesystem |
Dette er et volumen, ikke et filsystem. | Se Volumener. |
overlaps-item |
Datasættet overlapper et eksisterende element. | Se Elementer overlapper aldrig. |
docker-storage |
Træet indeholder Dockers billedlager. | Se Dockers lager. |
nothing-readable |
Intet datasæt i elementet kan læses lige nu. | Se på koderne for de oversprungne datasæt. |
snapshot-failed |
Snapshottet kunne ikke oprettes. | Detaljerne viser zfs' besked. |
containers-busy |
En containersikkerhedskopi kørte stadig, da containerne skulle stoppe. | Start igen senere. Planlagte kørsler venter selv. |
consistency-stop-failed |
En container kunne ikke stoppes, så der blev ikke taget et snapshot. | Tjek containeren, eller fjern den fra listen. |
pre-snapshot-failed |
Kommandoen før snapshottet fejlede. | Kørselsdetaljerne viser dens output. |
container-unknown |
En angivet container findes ikke. | Fjern den fra listen. |
container-is-self |
BombVault kan ikke stoppe sin egen container. | Fjern den fra listen. |
leftover-snapshots |
Snapshots, som BombVault ikke kunne fjerne, ligger stadig på serveren. | Tryk Fjern nu, se Efterladte snapshots. |
zvol |
Et volumen i træet, sprunget over. | Se Volumener. |
canmount-off |
Aldrig monteret (canmount=off), sprunget over. |
Rummer det data, så montér det eller flyt dataene til et underdatasæt. |
legacy-mount |
Legacy-monteringspunkt, sprunget over. | Giv det et monteringspunkt under /mnt. |
no-mountpoint |
Intet monteringspunkt, sprunget over. | Giv det et monteringspunkt under /mnt. |
not-mounted |
Ikke monteret på serveren, sprunget over. | Montér det med zfs mount, eller sæt canmount=on. |
key-not-loaded |
Krypteret, og nøglen er ikke indlæst, sprunget over. | zfs load-key, montér det derefter. |
snapdir-disabled |
Snapshotadgang er slået fra, sprunget over. | zfs set snapdir=hidden <dataset>. Mappen .zfs forbliver skjult. |
not-visible |
BombVault kan ikke se datasættets monteringspunkt. | Flyt monteringspunktet under Host Data-stien, eller map det ind i containeren på samme sti med Read/Write - Slave. |
shfs-only |
Datasættet er kun synligt gennem /mnt/user, som skjuler snapshots. |
Map /mnt, ikke /mnt/user, som Host Data. |
snapshot-not-visible |
Snapshottet blev oprettet, men dukkede ikke op inde i BombVault. | Kør Test adgangen til snapshots. Se nedenfor. |
snapshot-loop |
Snapshottet nåede ikke BombVault, fordi Host Data ikke sender nye monteringer videre. | Sæt Access Mode for Host Data til Read/Write - Slave og genstart BombVault. |
backup-failed |
restic fejlede for dette datasæt. | Kørselsdetaljerne viser hvorfor. |
not-reached |
Kørslen sluttede før dette datasæt. | Kør sikkerhedskopien igen. |
gone |
Datasættet er ikke længere på serveren. | Intet. Dets sikkerhedskopier kan stadig gendannes. |
read-only-mount |
BombVault kan kun læse datasættet og kan derfor ikke gendanne ind i det. | Sæt mappingen til Read/Write - Slave, eller gendan til en mappe. |
destination-not-mounted |
Mappen ligger ikke på en monteret pool eller share. | Vælg en mappe på en pool eller share. |
not-enough-space |
Ikke nok ledig plads på destinationen. | Frigør plads, eller vælg en anden mappe. |
safety-snapshot-failed |
Sikkerhedssnapshottet kunne ikke tages, så intet blev gendannet. | Detaljerne viser zfs' besked. |
safety-name-too-long |
Datasætnavnet er for langt til et sikkerhedssnapshot. | Slå sikkerhedssnapshottet fra, eller gendan til en mappe. |
dataset-exists |
Der findes allerede et datasæt med dette navn. | Vælg et nyt navn, eller gendan ind i selve datasættet. |
create-failed |
Det nye datasæt kunne ikke oprettes. | Detaljerne viser beskeden fra zfs. Tjek, at datasættet ovenover findes. |
new-dataset-not-visible |
Det nye datasæt blev oprettet, men BombVault kan ikke se det, så intet blev gendannet. | Datasættet bliver på serveren. Montér det under Host Data-stien, og gendan ind i det. |
set-properties-failed |
De gemte egenskaber kunne ikke sættes, så intet blev gendannet. | Detaljerne viser zfs' besked. |
set-limits-failed |
Filerne blev gendannet, men den gemte kvote eller reservation kunne ikke sættes. | Detaljerne viser beskeden fra zfs. Sæt selv kvoten eller reservationen med zfs set. |
Tjek, hvad containeren ser
Test adgangen til snapshots på elementets fane Indstillinger tager et rigtigt snapshot af dets træ, leder efter det inde i BombVault for hvert datasæt og fjerner det igen. Det er den hurtigste måde at bevise hele vejen på før den første planlagte kørsel.
For at se selv skal du køre dette på serveren:
Hver linje er en montering inde i containeren. Et datasæts linje viser dets sti inde i containeren (under /host/user) og datasætnavnet. Et felt master:N på den linje betyder, at monteringen modtager de monteringer, værten laver senere, og det er det, snapshotadgang kræver. Mangler det, så sæt Access Mode for Host Data til Read/Write - Slave og genstart BombVault.
TrueNAS SCALE
- Når
LIBVIRT_URIer sat (som til VM-sikkerhedskopier på TrueNAS), tager BombVault SSH-vært, bruger og port til sine zfs-kommandoer fra URI'en, hver af dem der ikke er sat for sig. Uden VM-sikkerhedskopier skal intet sættes:host.docker.internalkan ikke slås op i en TrueNAS-app, så BombVault når værten gennem appens standardgateway, som root på port 22. SætLIBVIRT_HOST,LIBVIRT_SSH_USERogLIBVIRT_SSH_PORT, når du vil have en anden adresse eller bruger, i appensenvironment. - Føj Værts-SSH-nøglen fra Indstillinger, Integrationer, Værts-SSH til root under Credentials, Users, og slå SSH-tjenesten til under System, Services. En replika til denne eller en anden TrueNAS kræver også replikanøglen, som er en anden.
- En anden bruger end root skal have rettigheder på elementets øverste datasæt, som så dækker alle datasæt under det:
Gendannelse til et nyt datasæt kræver desuden create på datasættet ovenover, og at sætte gemte egenskaber kræver rettigheder til de egenskaber.
En SSH-session uden root på TrueNAS har ikke /usr/sbin i sin sti. BombVault kalder så /usr/sbin/zfs direkte.
- Appens Host Data skal være en værtssti over datasættene, for eksempel /mnt/tank, ikke et ixVolume. Med en værtssti sender appen værtens nye monteringer videre til BombVault (rslave), og det kræver snapshotadgang. Se TrueNAS SCALE for hele opsætningen af appen.