ZFS 数据集
ZFS 数据集和容器、虚拟机一样,是备份列表里的条目。一个条目是一个数据集连同它之下的所有数据集。每次备份,BombVault 会为整棵树拍一个 ZFS 快照,所以其中的每个数据集都是在同一时刻被捕获的。然后它从这个快照读取每个数据集的文件,用 restic 保存,方式和保存文件夹一样,并在之后立即删除快照。备份是去重的,你可以浏览其中的每一份,也可以恢复单个文件。
备份从不把数据流送进 restic,也从不回滚数据集。BombVault 只销毁它自己创建的快照。可选的副本是唯一用到 zfs send 的地方:它把数据集复制到第二台 ZFS 服务器,不会碰备份。
要求
- 到这台服务器的 SSH 链路。 ZFS 数据集使用和虚拟机备份相同的密钥、主机和用户。如果虚拟机备份已经可用,这个也就可用。否则请按通过 SSH 的虚拟机备份指南操作。模板字段叫做 Host SSH: Address、Host SSH: Port 和 Host SSH: User。
- 那台主机上的
zfs命令。 Unraid 6.12 及更新版本和 TrueNAS SCALE 都有。 - Host Data 映射为
/mnt,访问模式为 Read/Write - Slave。 这是模板的默认值。数据集的快照要在 BombVault 启动之后,才会出现在数据集的.zfs/snapshot文件夹里,所以容器必须能收到主机之后新建的挂载。 - 数据集挂载在
/mnt之下。 在 Unraid 上,存储池位于/mnt/<pool>,所以已经满足。
在设置、常规(ZFS 数据集)下开启这个分区。备份页面上更多下的与这台服务器的 ZFS 连接随后会打开与这台服务器的连接。它测试 SSH 链路,说明连接的是哪个用户和主机,出问题时还会说明缺少什么。链路断开时,备份列表会用查看连接这样提示,概览上的主机集成卡片显示的是同样的结果。
条目与子数据集
在备份页面上选择添加,然后选择一个 ZFS 数据集。列表来自服务器。选你想备份的最顶层数据集,例如 cache/appdata,这个条目就涵盖它和它之下的所有数据集。
- 新的子数据集会自动加入。 之后在条目之下创建的数据集,会在下一次运行时备份,那次运行会把它标为新增。它的第一次备份会完整读取一次,之后只读取变化的部分。
- 你可以排除个别子数据集。 在条目的设置标签页上关闭某个子数据集,它连同它之下的一切就会被排除。服务器上已不存在的被排除子数据集会被标出,可以从列表中移除。
- 读不了的子数据集会被跳过,绝不会悄悄跳过。 运行会列出它们,条目会显示跳过了多少,概览的未备份卡片把每一个都算作未受保护。运行仍然会备份其他一切,不会因为跳过的子数据集而失败。原因见原因代码表:数据集没有挂载、
canmount=off、挂载点为legacy或没有挂载点、加密密钥没有加载、关闭了快照访问,或 BombVault 看不到的挂载点。 - 被跳过的数据集不会连累它的子数据集。 只用来容纳其他数据集的
canmount=off数据集会被跳过(显示为"仅结构"),它已挂载的子数据集则会被备份。密钥没有加载的加密数据集,会连同与它共用密钥的子数据集一起被跳过。 - 属于虚拟机磁盘或系统数据的子数据集在添加对话框里一开始是关闭的,开关旁边写着原因。添加整个存储池时会要求确认,并列出它所包含的内容。
卷
卷(zvol)保存的是虚拟磁盘而不是文件,ZFS 条目从不备份卷。
- 虚拟机使用的卷会随那台虚拟机一起备份。
- 没有虚拟机使用的卷(iSCSI extent、你已分离的磁盘)不会被 BombVault 备份。添加窗口和备份页面会统计这些卷并说明这一点。以后的版本会备份它们。
条目的树里的卷会被跳过,每次运行都会点名。
Docker 的存储
使用 Docker 的 ZFS 存储驱动时,每个镜像层都是一个挂载点为 legacy 的数据集。添加对话框会把它们按上级折叠成一行。包含超过 20 个这类数据集的树不能成为条目:只要它的快照存在,Docker 就无法删除镜像层。请改为添加它之下的数据集,例如 appdata。
条目永不重叠
一个数据集只能属于一个条目。BombVault 会拒绝位于现有条目之内、或会包含现有条目的新条目。要把几个子条目合并为一个上级条目,请先删除子条目并选择保留它们的备份,然后添加上级。每个数据集的历史都以它自己的名称保存,所以下一次备份会接着旧条目停下的地方继续,不会把一切再读一遍。
快照前后停止容器和执行命令
正在运行的数据库的快照就像突然断电:数据库通常能恢复,但必须靠恢复。每个条目可以为此做两件事,两者都只涵盖快照的那一瞬间,而不是整个备份。
- 为快照停止这些容器。 BombVault 停止列出的容器,拍快照,然后立即再把它们启动。同一层依赖的容器并行停止,依赖者在先,所以整个窗口通常只有几秒钟。运行会显示用了多久。备份随后读取冻结的快照,而此时应用已经重新运行。只有正在运行的容器才会被停止。
- 快照前后的命令。 它在你选择的容器里运行,例如在快照之前把数据库转储到数据集里,而不用停止任何东西。如果快照之前的命令失败,备份就会失败,不会拍快照。快照之后的命令失败会显示在运行里,但不会让备份失败。
出问题时会发生这些:
- 如果某个容器无法停止,BombVault 会把已经停止的容器再启动起来,备份失败并点名该容器。它绝不会回退到给运行中的应用拍快照。
- 停止会等待正在运行的容器备份完成(手动运行最多 30 分钟,计划运行最多到备份时间限制),所以两者绝不会同时停止和启动同一个容器。
- 在第一个容器停止之前,BombVault 会记下它要停止哪些。如果 BombVault 在窗口内被杀掉,它会在下次启动时重新启动这些容器,发送一条通知,条目会为任何它无法启动的容器显示一条红色提示。
自动数据库转储随容器自己的备份运行,而不是随 ZFS 条目。只通过数据集备份其容器的数据库没有转储,所以请在这里给它一个命令。
一个容器可以同时出现在这个列表里,又作为容器被备份。这样它的数据会存两份,在两个仓库里,全部备份也会停止它两次。条目会这样说明。
恢复
打开条目并选择恢复,或在恢复页面上选中它。恢复窗口会询问备份,然后询问数据集。默认是条目的顶层数据集。在内容下,你可以恢复全部,或只恢复你选的文件和文件夹。目标位置提供:
- 恢复回数据集里。 备份中的文件会写入数据集的挂载点。同名文件会被覆盖,其他文件保持不动。数据集绝不会被回滚或替换。BombVault 会在开始之前检查一次数据集是否已挂载、可见且可写,并在写入之前再检查一次。在其中挂载了子数据集的地方不会写入任何东西:子数据集保留它的文件、所有者和权限,并从它自己的备份恢复。
- 还原到文件夹。 选择
/mnt之下的一个文件夹。BombVault 会检查该文件夹是否在已挂载的存储池或共享上,以及是否有足够的可用空间。这不需要 SSH 链路,对已经不存在的数据集也有效。 - 到新数据集。 填写一个尚不存在的数据集名称。窗口建议
<dataset>-restored。BombVault 用备份中保存的 ZFS 属性创建它并恢复进去,参见作为新数据集恢复。
把这份备份里的所有数据集选为数据集,会把树里的每个数据集写进你所选文件夹的各自子文件夹里。在那份备份里被跳过的数据集会被点名。要从另一个 BombVault 的仓库恢复,请使用恢复页面上的从旧的备份文件夹。它总是恢复到文件夹:一份备份的所有数据集各进各的子文件夹,或树中的一个数据集,整个或选定的文件。
条目的待停止容器列表,在恢复回数据集时同样会提供。这些容器会在整个恢复期间保持停止,容器备份在此期间会等待。
安全快照
在写入数据集之前,BombVault 会为那一个数据集拍一个 ZFS 快照,命名为 bombvault-prerestore-<time>。先留一份当前状态的 ZFS 快照默认是开启的。关闭它需要再次确认。如果无法拍快照,就不会恢复任何东西。
BombVault 绝不会自己删除安全快照。条目会列出它们的年龄和大小,每个都带一个删除操作,当最旧的一个超过 30 天时会发出警告,因为它会让存储池一直保留已删除和已更改的数据。
要在恢复之后退回去,请从数据集内的 .zfs/snapshot/bombvault-prerestore-<time> 复制单个文件。zfs rollback <dataset>@bombvault-prerestore-<time> 只在它是该数据集最新的快照时才有效。zfs rollback -r 会删除所有更新的快照,包括自动创建的。
作为新数据集恢复
BombVault 会随每次备份保存每个数据集在本地设置的 ZFS 属性:压缩、记录大小、配额、预留、atime、xattr、acltype、大小写敏感性,以及你自己的用户属性。继承的和只读的值会被略去,因为它们会自己回来。BombVault 开始保存这些属性之前的备份没有它们。
- 到新数据集会用每一个保存的属性运行
zfs create。大小写敏感性、规范化和 utf8only 只能这样设置。配额和预留在文件之后设置,所以它们不会拒绝文件。挂载点会被略去,这样副本就不会与原件冲突,canmount、readonly和加密设置也会被略去,这样恢复才能写入。加密数据集之下的新数据集会沿用它的加密。新数据集的上级数据集必须存在。如果新数据集创建之后出了问题,它会留在服务器上,因为 BombVault 绝不销毁数据集。 - 恢复回数据集里会在恢复旁边列出保存的属性。同时设置这些属性会在写入任何文件之前,设置现有数据集仍可接受的那些。配额和预留在文件之后设置,所以它们不会拒绝文件。不开这个开关,数据集保持它的设置。
备份里有什么
备份里有:每个已备份数据集的文件和文件夹,带有 restic 所存储的所有者、权限、时间戳和扩展属性,以及每个数据集在本地设置的 ZFS 属性。
备份里没有:
- 每个数据集顶层文件夹本身的所有者和权限(它之下的一切都包含在内)。恢复回数据集时,现有的顶层文件夹保持原样,恢复到文件夹时会用权限
0755创建它, - 现有的 ZFS 快照,
- 被跳过或被排除的子数据集,
- 卷。
要恢复到新的存储池,请创建存储池,并把每个数据集恢复为新的数据集。TrueNAS 在 SMB 数据集上使用的 NFSv4 ACL 能否像你期望的那样恢复,目前还没有验证过,所以在依赖它们之前,请用你自己的数据检查一次恢复。
加密数据集
加密数据集只在它的密钥已加载时才会备份。否则会带着警告被跳过。用 zfs load-key 加载密钥并挂载数据集。BombVault 读取解密后的数据,并把它存进 restic 的仓库,那个仓库是加密的。如果你在 BombVault 里关闭了加密,那个仓库就不是加密的。
副本
副本是条目的数据集在第二台 ZFS 服务器上的一份拷贝。BombVault 用 zfs send 和 zfs receive 让它保持最新。第一次运行发送全部内容,之后只传输变化的块。在另一台服务器上,你可以立即挂载这份拷贝。
副本绝不会取代备份。更早的版本、单个文件和检查仍然来自备份,而副本只保留你设置的数量的快照。最新的副本算作场所之外的一份拷贝,但不算备份。
副本不会等待备份。每次备份后指的是条目的备份运行之后,无论那次运行是成功、失败还是无事可做。当 ZFS 分区没有开启任何存储位置,且条目没有自己的仓库时,条目的备份运行只发送副本,副本卡片会在时机旁边的气泡里这样说明。备份列表、条目的页头和运行历史都会显示副本:运行时是正在复制,完成后是带时间的已复制。
副本卡片上的仅副本,不备份会让整个 ZFS 分区只发送副本,不做备份。专属文件夹和异地存储位置保留它们的开关,所以把它关掉之后,会重新备份到它们那里,每个 ZFS 条目的卡片也会如实显示分区的开关。这样的条目等待的是它的第一个副本,而不是备份,立即备份会显示为立即复制,条目的容器停止和它的命令会像备份时一样围绕快照运行。它的副本会计入每隔几天的计划、逾期提醒和覆盖情况。
在条目设置标签页的副本卡片里开启它。卡片列出每个数据集和卷及其状态,立即复制会启动一次运行。副本运行有自己的锁,所以长时间的首次传输绝不会拖住备份。
| 字段 | 设置什么 |
|---|---|
| 复制到 | 目标:一台 ZFS 服务器(标有通过 SSH)或一个配对的实例。添加 ZFS 服务器会设置一台新的。 |
| 时机 | 每次备份后,也就是条目的备份运行之后,或者独立计划。 |
| 在目标上保留 | ZFS 服务器上保留多少快照:短、均衡、长或自定义值。配对的实例自己决定这一点。 |
| 在这台服务器上保留 | 这台服务器上也保留多少个最新的副本快照。0 或 1 只保留最新的一个。 |
| 仅副本,不备份 | 整个 ZFS 分区发送副本,不做备份。 |
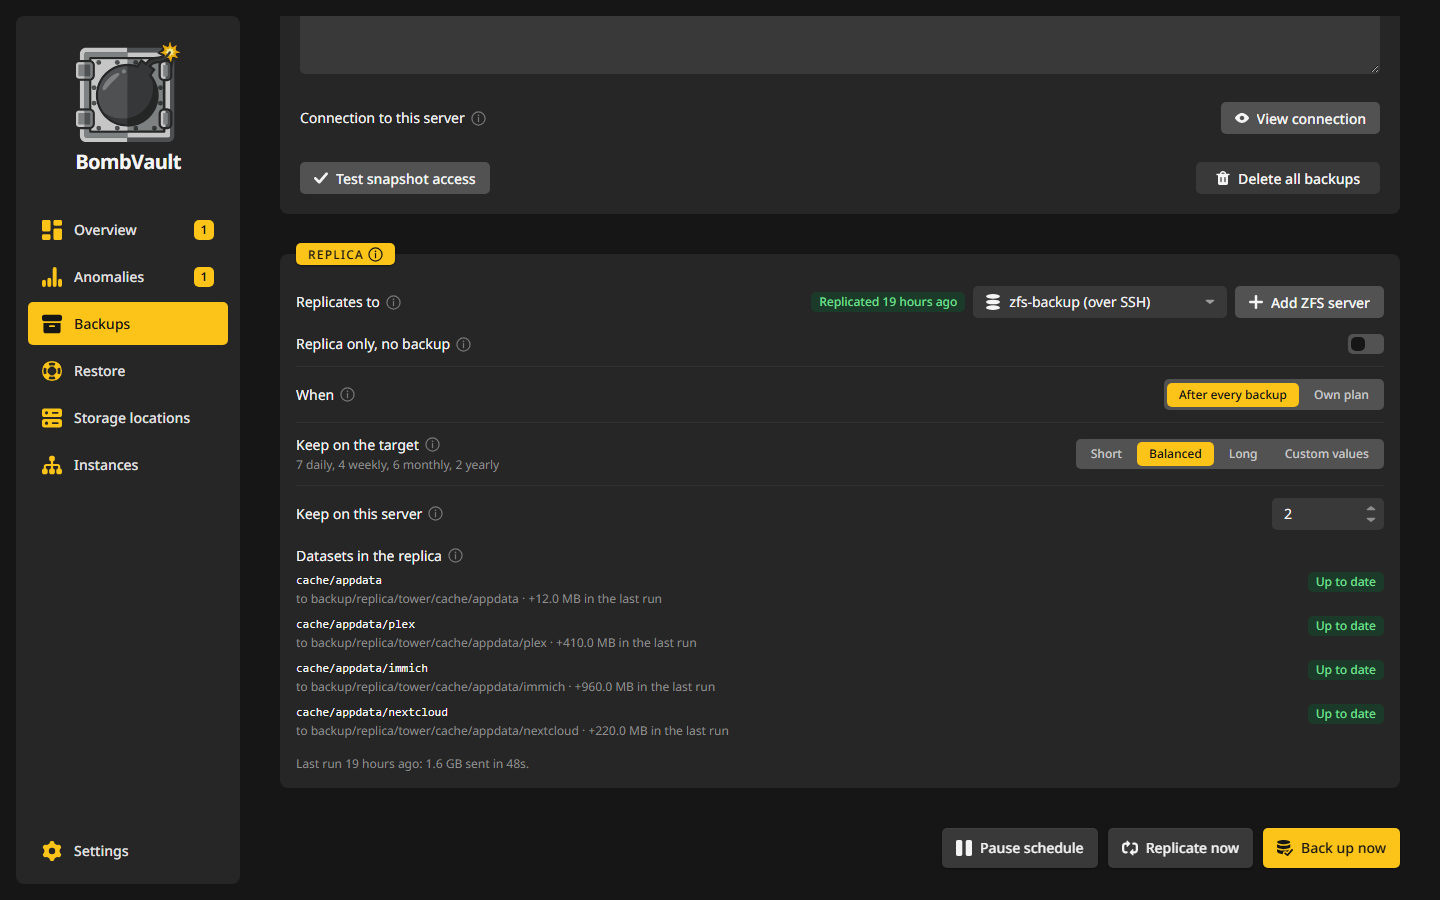
选中备份页面上的 ZFS 磁贴时,备份操作旁边的立即复制全部会依次发送每个 ZFS 条目的副本。服务器运行这一批,所以你离开页面它也会继续,无法复制的条目会被点名并跳过。
推送到 ZFS 服务器
任何有 ZFS 和 SSH 的机器都可以接收,例如第二台 Unraid 或 TrueNAS。BombVault 不必在那里运行。
- 在设置、配对下,在没有 BombVault 的 ZFS 服务器里选择通过 SSH 连接,或在条目的副本卡片里选择添加 ZFS 服务器。
- 输入地址、用户和端口。对话框会显示 BombVault 的公钥。把它添加到服务器上该用户的
~/.ssh/authorized_keys。在 Unraid 上,位于 Users, root, SSH keys 下。根据 Display Settings,Users 在页头菜单里或在 Settings 下。在 TrueNAS 上,在 Credentials, Users 下编辑该用户。这是副本密钥。它不同于虚拟机和主机 SSH 链路的密钥,所以即使那一把已经授权,也要添加它。 - 测试连接。对话框随后会列出服务器的存储池。选一个并设置根,默认是
<pool>/bombvault-replica。 - 在条目的副本卡片里选择新的服务器。这台服务器随后在实例页面上有自己的卡片,打开会进入它的页面。
用 root 的话,不需要其他东西。使用自己的用户,则需要在目标的存储池上拥有这些权限,对话框也会显示:
在源端,同类用户需要在条目的顶层数据集上拥有这些权限:
在这个方向上,持有该条目的 BombVault 也持有一把可以在服务器上写入的密钥。
BombVault 会固定服务器在第一次连接时显示的主机密钥,之后拒绝不同的密钥。如果服务器被重装过,请在服务器的页面上点击忘记主机密钥,下一次连接会固定新的密钥。
当这台服务器的主机能够自己访问 ZFS 服务器时,它会把 zfs send 直接通过管道交给它自己的 ssh 发往服务器,使用副本密钥和固定的主机密钥,所以数据流不会经过 BombVault。否则数据流就经过 BombVault。
发送到配对的实例
配对的 BombVault 可以自己接收副本。没有人获得对方主机的 SSH 访问,也没有密钥放进 authorized_keys 文件。
- 在条目的副本卡片里,选择配对的实例作为目标,或者在实例页面上那个实例的卡片里开启 ZFS 服务器角色,并在那里选择 ZFS 条目。在它应答之前,卡片会显示等待批准。
- 在接收的实例上打开实例。请求会在发送实例的卡片上显示为一个徽章,它的详情里也会列出。在那台服务器上选择存储池和根,以及保留多少快照,然后点击允许或拒绝。
- 点击允许之后,源端会按它自己的计划发送,和任何其他目标一样。
接收的实例只接受批准所涵盖的内容:条目的数据集,放进它自己的根。它自己运行 zfs receive,源端无法删除或回滚那里的任何东西。所以即使源端被人接管,这份拷贝也依然存在。接收的实例保留它自己的保留规则。源端在请求时只是建议一个规则。这样的源端仍然可以发送新的快照,随着时间推移,它们会像其他快照一样按规则把较旧的挤出去。名称中的日期晚于接收实例时钟的快照,在那个时间到来之前不计入规则。
接收实例上的撤销访问可以随时结束批准,并通知源端,源端随后会显示批准已被撤回并停止。接收实例已经持有的内容会留在那里。被拒绝的请求保持被拒绝。更多的数据集,或撤销之后的请求,会再次询问。
接收的实例必须通过 HTTPS 应答。源端不会向纯 http 地址发送任何东西,因为令牌和数据会在网络上不加密地传输。每次传输还会为接收的存储池留出十分之一的空闲空间,并在会吃掉它之前停下,所以一个源端无法填满接收服务器的存储池。
数据落在哪里
每个数据集落在 <root>/<server>/<pool>/<path>。服务器文件夹是源实例的名称,在第一次传输时固定下来,所以两台存储池同名的服务器绝不会互相干扰。例如,名为 tower 的服务器的 cache/appdata 最终位于 backup/bombvault-replica/tower/cache/appdata。
BombVault 重新设置之后,目标会拒绝这个 BombVault 之前填充的文件夹。副本卡片随后会提供接管此文件夹,下一个副本会接着其中的拷贝继续。只有当没有其他 BombVault 仍在往那个文件夹复制时,才接管它。
目标上的拷贝是只读的。默认它不会被挂载,所以绝不会盖住那台服务器上的任何东西。通过 SSH 连接的 ZFS 服务器,在它的页面上有一个开关在服务器上以只读方式挂载:开启后,BombVault 会在每次运行之后在那里以只读方式挂载拷贝,这样你可以在目标上读取和复制它们的文件。加密的拷贝在其密钥加载之前保持锁定,关闭该开关不会卸载任何东西。接收副本的配对实例让它保持未挂载。ZFS 属性会一起传输,挂载点、sharenfs 和 sharesmb 除外。预留 reservation 和 refreservation 也会留下,所以拷贝只占用它的数据需要的空间。
包含什么
条目备份的一切都会包含在内,它之下的卷也会,尽管备份会跳过它们。你在条目里关闭的子数据集不会包含。一次运行的所有数据集都来自同一个快照,和备份一样。
另一个 BombVault 复制到这台服务器上的拷贝不会被继续发送,因为那样会削减它的源端仍然需要的历史。当条目的树里包含这样一个拷贝时,运行会对那个数据集失败并说明原因,直到你在条目里把它关闭。本身就是这种拷贝的条目完全不能复制。删除条目或关闭它的副本,都不会动这些拷贝及其快照。按照使用副本里的说明接管一个拷贝之后,它就算作普通数据集。
快照保留多久
在目标上,新的副本保留 7 个每日快照和 3 个每周快照。也可以改选短、均衡或长,或设置自定义值。自定义值全为 0 时会保留每一个快照,卡片上会说明这一点。那里只会删除名为 bombvault-replica-<14 digits> 的快照,而且绝不会删除两边共有的最新一个。
在源端,BombVault 保留最新的副本快照,以及它发送过的每个状态的书签。书签不占空间。下一次传输从它们开始。
要在源端也保留更多,请在副本卡片上设置在这台服务器上保留,例如设为 7。这样每次副本之后,这台服务器上都会保留这么多个最新的副本快照,与目标保留的并存。0 或 1 只保留最新的一个。最新的一个带有保持(hold),所以下一次传输的基础不会被意外销毁。较旧的则没有。每个快照都会占住在它之后变化的块,所以你保留的每一个都会占用存储池的空间。关闭副本、改用另一个目标或删除条目,也会把它们从这台服务器上删除。嵌套在它下面的另一个条目的快照会保留。如果删除条目时无法连接到主机,这些快照也会保留,页面会说明这一点。请手动移除它们:先 zfs release -r bombvault-replica <dataset>@<snapshot>,再 zfs destroy。
保留的快照里的文件可以立即读取或复制,从数据集内的 .zfs/snapshot 文件夹或从克隆中,不用碰数据集或副本:
ls /mnt/cache/appdata/.zfs/snapshot/bombvault-replica-20261006014100
zfs clone cache/appdata@bombvault-replica-20261006014100 cache/appdata-20261006
克隆在其中有东西变化之前不占空间。用完之后用 zfs destroy cache/appdata-20261006 销毁它,因为带有克隆的快照无法删除。
回到最新的副本快照,在这里只需要 zfs rollback cache/appdata@<latest>,目标上不需要做任何事。把整个数据集回滚到更早的快照,会销毁它之后的每个快照,在这台服务器和目标上都是如此。最新的一个带有保持,所以先解除它的保持,然后在这里回滚数据集:
zfs release -r bombvault-replica cache/appdata@bombvault-replica-20261008014200
zfs rollback -r cache/appdata@bombvault-replica-20261006014100
目标上的拷贝也必须回去,但不一定回到同一个快照,因为它自己的保留规则可能已经丢掉了那个。运行一次副本。它会因为目标上有更新的快照而对那个数据集停下,副本卡片和运行历史会点出要把目标回滚到哪个快照:两边仍然共有的最新一个。在 ZFS 服务器上,或在接收副本的配对实例的主机上,把拷贝回滚到它,例如:
zfs rollback 作用于单个数据集,所以对你也想退回的每个子数据集重复回滚。之后,立即复制会从共有的快照继续。
副本中的加密数据集
加密数据集以原始方式发送。它在目标上保持加密,目标从不会看到密钥。请保管好密钥:恢复之后你需要它来打开拷贝,没有它的副本是无法读取的。
使用副本
打开条目的备份标签页,在保存其快照的位置中点击 ZFS 副本这一行。弹出的面板会列出目标上的快照,并显示带有你真实名称的命令。
要查看旧的状态,请在目标上克隆一个快照。克隆在有东西变化之前不占空间,而副本保持不动:
zfs clone backup/bombvault-replica/tower/cache/appdata@bombvault-replica-20261006014100 backup/bombvault-replica/clone-appdata
如果源端出了故障,请在目标上把拷贝变成一个正常、可写的数据集:
zfs inherit -r readonly backup/bombvault-replica/tower/cache/appdata && zfs list -rH -o name -t filesystem backup/bombvault-replica/tower/cache/appdata | xargs zfs set canmount=on && zfs mount -a
之后 BombVault 会停止向那个数据集及其子数据集复制。下一次运行会带着原因失败,你写入的内容会保留。自拷贝最新的快照以来写入拷贝的其他任何内容也是如此:BombVault 绝不会回滚拷贝。要再次复制到那里,请把你需要的东西从拷贝上移走,并在目标上销毁它。下一次运行就会重新发送一切。
要把某个状态带回源端,请在面板里点击作为新数据集恢复。BombVault 会把快照发送到原件旁边的一个新数据集里,命名为 <dataset>-bombvault-restore- 加时间戳。它绝不会写在原件上。源端丢失的子数据集也会回来,只要拷贝里还有那个快照。没有这个快照的子数据集会被略过,运行记录会写明这一点。
示例:复制到第二台 Unraid 机器的副本
服务器 tower 把数据集 cache/appdata 作为 ZFS 条目备份。位于 192.168.1.20 的第二台 Unraid 机器没有 BombVault,有一个名为 backup 的存储池,应该保存一份你随时可以读取的拷贝。
- 打开备份,然后是
cache/appdata,再到它的设置标签页。在副本卡片里,在复制到下选择添加 ZFS 服务器。 - 输入
192.168.1.20,用户root,端口22。对话框会显示副本密钥。在第二台机器上,把它粘贴到 Users, root, SSH keys 下并点击 Apply。这把密钥不同于 Host SSH 密钥,所以即使那一把已经在那里,也要添加它。 - 测试连接。选择存储池
backup,保留它建议的根backup/bombvault-replica。 - 回到卡片上,新的服务器已在复制到下选中。时机保持每次备份后,在目标上保留保持 7 个每日和 3 个每周快照,并把在这台服务器上保留设为
7。 - 点击立即复制。第一次运行发送全部内容,所以 300 GB 通过 1 Gbit/s 的线路至少需要 40 分钟。卡片和备份列表会显示正在复制,然后是带时间的已复制。之后的运行只发送变化的块。
数据集现在位于第二台机器上的 backup/bombvault-replica/tower/cache/appdata,只读。在概览上,ZFS 分区的异地把这份副本算作场所之外的一份拷贝。
要取回上星期二的一个文件,有三种办法:
-
在这台服务器上,因为在这台服务器上保留保存了七个快照:
-
在第二台机器上,克隆目标上的一个快照。当你点击 ZFS 副本这一行时,条目的备份标签页会显示带有你真实名称的命令。用完之后用
zfs destroy移除克隆。 - 用挂载,在 ZFS 服务器的页面上开启在服务器上以只读方式挂载。下一次运行之后,拷贝会在第二台机器上以只读方式挂载好。
比副本保留的更早的版本仍然来自备份,下一个示例会说明。
示例:从 ZFS 备份找回一个文件
- 打开恢复,选择 ZFS 磁贴,点击
cache/appdata。 - 选择备份,并在数据集下选择包含该文件的数据集。
- 在内容下选择单个文件,并勾选这个文件。
- 在目标位置下选择还原到文件夹,并选
/mnt之下的一个文件夹,例如user/restore。这不需要 SSH 链路,对已经不存在的数据集也有效。 - 点击恢复。文件会直接落在那个文件夹里,上面的路径层级都没有。
遗留的快照
备份的快照命名为 <dataset>@bombvault-<14 digits>,例如 cache/appdata@bombvault-20260924021500(UTC)。BombVault 会在备份之后立即删除它。如果删除失败,例如因为数据集正忙或 BombVault 被停止了,BombVault 会在这些时候删除它:
- 该条目的下一次备份之前,
- BombVault 启动时,针对每个条目,即使该领域已关闭,
- 你删除条目时,
- 你点击条目上的立即移除时,它会显示还剩多少个。
只有恰好匹配 bombvault- 加 14 位数字的名称才会被删除。安全快照、你自己的快照和自动快照绝不会被碰。要手动删除一个:
副本的快照命名为 <dataset>@bombvault-replica-<14 digits>,它不是遗留物。它会留在源端,直到更新的副本运行取代它,或只要在这台服务器上保留保留着它,在目标上则只要保留规则保留着它。清扫程序绝不会碰它,因为它只匹配 bombvault- 后面恰好跟 14 位数字的名称。
异常
一个被清空的子数据集几乎不会改变大型树的总量,所以异常检测会单独监视条目的每个数据集:它的大小、文件数、新数据和 restic 时间,各有各的历史。这份历史属于数据集的名称,所以之后这棵树由另一个条目备份时,它依然保留。
上一次运行备份过、而这次运行读不了的数据集,只要条目的选择没有变化,就算作被清空。这涵盖了密钥没有加载、数据集没有挂载,以及它已从树里消失的情况。你自己排除的子数据集会改变选择,所以它的历史会重新开始。关于数据丢失的发现未处理期间,保留规则会保留那一个数据集的旧备份,树的其余部分则照常清理。
每个数据集在条目的监控里都有自己的一行,它随异常页面上的监控打开,也显示在条目的验证标签页上。未处理的发现显示在每个数据集旁边。发现里的链接会在该数据集上一份好的备份上打开恢复窗口。一次运行是否完成,是针对整个条目判断的,因为一次运行要么整体成功,要么整体失败。
检查本身的说明见异常。通过 MCP 服务器连接的助手可以列出 ZFS 条目的恢复点、启动它的备份并读取发现,但确认发现要在异常页面上进行。
原因代码
条目的页面、运行历史和通知会用这些代码之一来点出问题。大多数在页面上也有就近的修复办法。
| 代码 | 含义 | 该怎么办 |
|---|---|---|
ssh-missing |
这个容器里没有设置 SSH 连接。 | 像虚拟机备份那样设置 SSH 链路。 |
host-placeholder |
Host SSH: Address 仍是占位符,host.docker.internal 也没有应答。 |
把 Host SSH: Address 设为这台服务器的局域网 IP。 |
host-fallback |
Host SSH: Address 仍是占位符,而 host.docker.internal 可用。 |
无需处理,或设置局域网 IP。 |
ssh-unreachable |
通过 SSH 无法访问服务器。 | 检查地址和端口,以及 SSH 是否已开启。 |
ssh-auth |
服务器拒绝了 BombVault 的密钥。 | 在服务器上运行一次与这台服务器的连接下显示的命令。 |
zfs-not-found |
SSH 主机上没有 zfs 命令。 |
让 Host SSH: Address 指向拥有存储池的那台机器。 |
zfs-permission |
SSH 用户不能运行这个 zfs 命令。 | 使用 root,或参见 TrueNAS SCALE。 |
uri-mismatch |
LIBVIRT_URI 指明的主机或用户与 SSH 字段不同。 |
让它们一致,或清空 SSH 字段,让两者都取自 URI。 |
zfs-error |
zfs 报告了其他错误。 | 详情里会显示它的信息。 |
propagation-missing |
主机上的新挂载没有到达容器。 | 把 Host Data 的 Access Mode 设为 Read/Write - Slave 并重启 BombVault。 |
invalid-name |
BombVault 不接受的数据集名称。 | 重命名数据集。 |
name-too-long |
树里的某个数据集对快照名称来说太长。 | 重命名它,或把它之下的某个数据集作为条目添加。 |
invalid-exclude |
排除模式或排除的子数据集不适合该条目。 | 修复信息里点名的条目。要排除整个子数据集,请关闭它,而不是写模式。 |
not-found |
服务器上不存在这个数据集。 | 移除条目,或重新创建数据集。它的备份仍然可以恢复。 |
not-filesystem |
这是卷,不是文件系统。 | 参见卷。 |
overlaps-item |
数据集与现有条目重叠。 | 参见条目永不重叠。 |
docker-storage |
树里包含 Docker 的镜像存储。 | 参见 Docker 的存储。 |
nothing-readable |
条目里现在没有可以读取的数据集。 | 查看被跳过的数据集的代码。 |
snapshot-failed |
无法创建快照。 | 详情里会显示 zfs 的信息。 |
containers-busy |
容器必须停止时,仍有容器备份在运行。 | 稍后再开始。计划运行会自己等待。 |
consistency-stop-failed |
有容器无法停止,所以没有拍快照。 | 检查该容器,或把它从列表里拿掉。 |
pre-snapshot-failed |
快照之前的命令失败了。 | 运行详情里会显示它的输出。 |
container-unknown |
列出的容器不存在。 | 把它从列表里移除。 |
container-is-self |
BombVault 无法停止它自己的容器。 | 把它从列表里移除。 |
leftover-snapshots |
BombVault 无法删除的快照仍留在服务器上。 | 点击立即移除,参见遗留的快照。 |
zvol |
树里的一个卷,已跳过。 | 参见卷。 |
canmount-off |
从不挂载(canmount=off),已跳过。 |
如果它里面有数据,请挂载它,或把数据移进子数据集。 |
legacy-mount |
挂载点为 legacy,已跳过。 | 给它一个 /mnt 之下的挂载点。 |
no-mountpoint |
没有挂载点,已跳过。 | 给它一个 /mnt 之下的挂载点。 |
not-mounted |
在服务器上没有挂载,已跳过。 | 用 zfs mount 挂载它,或设置 canmount=on。 |
key-not-loaded |
已加密且密钥没有加载,已跳过。 | 先 zfs load-key,再挂载它。 |
snapdir-disabled |
快照访问已关闭,已跳过。 | zfs set snapdir=hidden <dataset>。.zfs 文件夹仍然是隐藏的。 |
not-visible |
BombVault 看不到数据集的挂载点。 | 把挂载点移到 Host Data 路径之下,或用 Read/Write - Slave 把它以同样的路径映射进容器。 |
shfs-only |
数据集只能通过 /mnt/user 看到,而它会隐藏快照。 |
把 /mnt,而不是 /mnt/user,映射为 Host Data。 |
snapshot-not-visible |
快照已创建,但没有出现在 BombVault 里。 | 运行测试快照访问。见下文。 |
snapshot-loop |
快照没有到达 BombVault,因为 Host Data 不传递新的挂载。 | 把 Host Data 的 Access Mode 设为 Read/Write - Slave 并重启 BombVault。 |
backup-failed |
restic 对这个数据集失败了。 | 运行详情里会说明原因。 |
not-reached |
运行在轮到这个数据集之前就结束了。 | 再次运行备份。 |
gone |
数据集已不在服务器上。 | 无需处理。它的备份仍然可以恢复。 |
read-only-mount |
BombVault 只能读取这个数据集,所以无法恢复进去。 | 把映射设为 Read/Write - Slave,或恢复到文件夹。 |
destination-not-mounted |
这个文件夹不在已挂载的存储池或共享上。 | 选择存储池或共享上的文件夹。 |
not-enough-space |
目标位置没有足够的可用空间。 | 释放空间或选择另一个文件夹。 |
safety-snapshot-failed |
无法拍安全快照,所以没有恢复任何东西。 | 详情里会显示 zfs 的信息。 |
safety-name-too-long |
数据集名称对安全快照来说太长。 | 关闭安全快照,或恢复到文件夹。 |
dataset-exists |
已经有同名的数据集。 | 选择新的名称,或恢复到数据集本身。 |
create-failed |
无法创建新的数据集。 | 详情里会显示 zfs 的信息。检查它的上级数据集是否存在。 |
new-dataset-not-visible |
新数据集已创建,但 BombVault 看不到它,所以没有恢复任何东西。 | 数据集会留在服务器上。把它挂载到 Host Data 路径之下,然后恢复进去。 |
set-properties-failed |
无法设置保存的属性,所以没有恢复任何东西。 | 详情里会显示 zfs 的信息。 |
set-limits-failed |
文件已恢复,但无法设置保存的配额或预留。 | 详情里会显示 zfs 的信息。请自己用 zfs set 设置配额或预留。 |
检查容器看到了什么
条目设置标签页上的测试快照访问会为它的树拍一个真正的快照,在 BombVault 里为每个数据集寻找它,然后再删除它。这是在第一次计划运行之前证明整条路径的最快办法。
想自己查看的话,在服务器上运行:
每一行是容器内的一个挂载。数据集那一行显示它在容器内的路径(在 /host/user 之下)和数据集名称。那一行上的 master:N 字段表示这个挂载会收到主机之后新建的挂载,这正是快照访问所需要的。缺少它时,请把 Host Data 的 Access Mode 设为 Read/Write - Slave 并重启 BombVault。
TrueNAS SCALE
- 当设置了
LIBVIRT_URI(如同 TrueNAS 上的虚拟机备份),BombVault 会为它的 zfs 命令从 URI 取 SSH 主机、用户和端口,其中每一项没有单独设置的都是如此。没有虚拟机备份时,什么都不用设置:host.docker.internal在 TrueNAS 应用里无法解析,所以 BombVault 会通过应用的默认网关,以 root 身份在 22 端口访问主机。想要其他地址或用户时,请在应用的environment里设置LIBVIRT_HOST、LIBVIRT_SSH_USER和LIBVIRT_SSH_PORT。 - 把设置、集成、主机 SSH 里的 Host SSH 密钥添加到 Credentials, Users 下的 root,并在 System, Services 下打开 SSH 服务。到这台或另一台 TrueNAS 的副本还需要副本密钥,那是另外一把。
- root 之外的用户需要在条目的顶层数据集上拥有权限,它会涵盖其下的每个数据集:
恢复为新数据集还需要在它上一级的数据集上拥有 create 权限,设置保存的属性则需要这些属性的权限。
TrueNAS 上非 root 的 SSH 会话的路径里没有 /usr/sbin。BombVault 此时会直接调用 /usr/sbin/zfs。
- 应用的 Host Data 必须是高于这些数据集的主机路径,例如 /mnt/tank,而不是 ixVolume。使用主机路径时,应用会把主机的新挂载传给 BombVault(rslave),这是快照访问所需要的。整个应用的设置见 TrueNAS SCALE。