
BombVault
Ваші дані Unraid, запечатані у сховищі. Зробіть копію. Підірвіть відновлення.
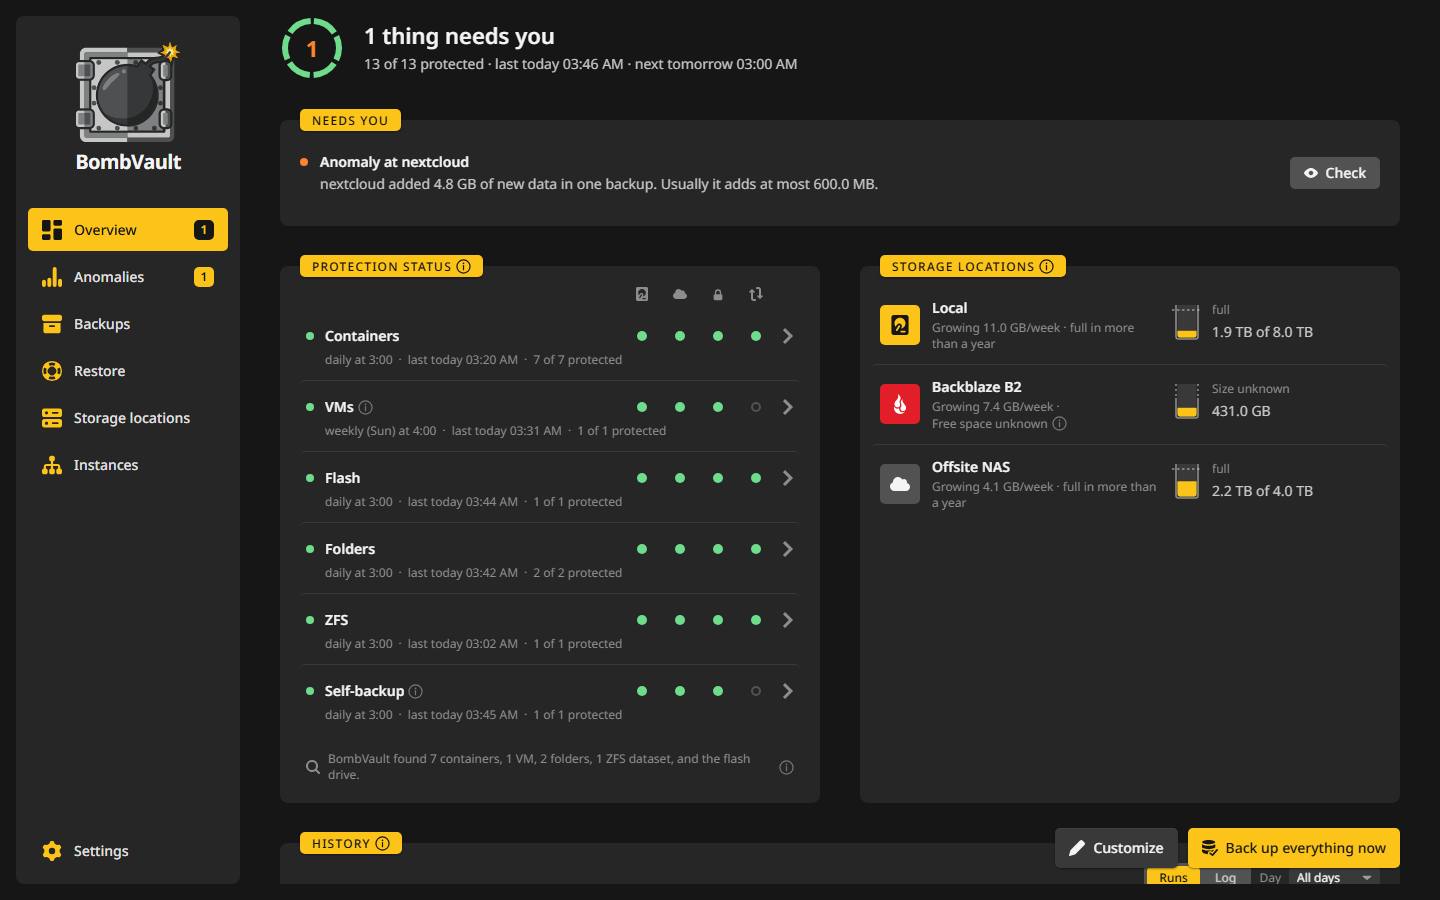
BombVault — вебзастосунок для самостійного розміщення для резервного копіювання та повного аварійного відновлення на Unraid та інших хостах Docker, таких як TrueNAS SCALE, ZimaOS або звичайний Linux. Він копіює контейнери Docker, віртуальні машини KVM/libvirt, папки, набори даних ZFS і флешку Unraid. Він працює як один багатоархітектурний контейнер Docker, дає вебінтерфейс у темній, світлій або системній темі та веде весь життєвий цикл: копіювання, розклад, перевірка й відновлення.
Відновлення автоматичне. В Unraid контейнери знову з'являються на вкладці Docker достеменно як раніше, а віртуальні машини заново визначаються у VM Manager з підключеними дисками й UEFI NVRAM. Без ручного перевстановлення, без переналаштування, без драми. У TrueNAS контейнер, відновлений поруч з оригіналом, працює як звичайний контейнер Docker, якого екран Apps не показує.
Працює на restic, тому кожна копія дедуплікована, інкрементна й типово зашифрована.
Бережіть свій APP_KEY
BombVault виводить пароль репозиторію restic із 32-байтового секрету APP_KEY. Якщо втратити його разом із набором для відновлення, зашифровані копії не можна буде відновити. Згенеруйте ключ командою openssl rand -hex 32 і збережіть його в надійному місці. Див. Конфігурація.
Що захищає BombVault
Кожен контейнер, кожна віртуальна машина, набір папок, флешка, кожен набір даних ZFS і власні налаштування BombVault — це запис зі своєю сторінкою. Записи одного виду утворюють розділ, який вмикається в Налаштування, Загальні.
| Розділ | Що зберігається |
|---|---|
| Контейнери | Каталог appdata та визначення контейнера (образ, змінні середовища, порти, мітки, томи). |
| Віртуальні машини | Образ(и) диска, визначення XML та UEFI NVRAM, копіюються через SSH (без монтування libvirt). |
| Flash | Уся USB-флешка (/boot): ОС, ліцензія, конфігурація масиву, спільні ресурси, мережа й конфігурація плагінів. |
| Автобекап | Власний /config BombVault: база даних налаштувань, облікові дані місць призначення, пара SSH-ключів libvirt, ключ і закріплені ключі хостів серверів ZFS та сертифікати. |
| Папки | Будь-яка папка на сервері як набір папок, у кожного необов'язкові шаблони виключень. |
| Набори даних ZFS | Набір даних разом із кожним набором під ним, прочитаний з одного знімка ZFS і збережений як папка. Див. Набори даних ZFS. |
Відновлення — головне
Після копіювання даних назад зі знімка restic BombVault відтворює збережене визначення контейнера через API Docker, тож контейнер з'являється на вкладці Docker в Unraid так, наче був там завжди (той самий образ, ті самі налаштування, ті самі зіставлення портів). Віртуальні машини отримують XML заново через SSH, а їхні диски й UEFI NVRAM підключаються знову, навіть якщо віртуальну машину видалили.
Одне вікно відновлює будь-який вид. Типово воно вибирає Поруч з оригіналом, що повертає копію як окремий екземпляр і лишає оригінал як є. Замінити оригінал спершу копіює поточний стан, тож відновлення можна скасувати. Інші цілі — папка або новий набір даних ZFS.
Коли копія зупиняє залежні контейнери, вони повертаються в правильному порядку: BombVault запускає їх у порядку depends_on з Compose і чекає, поки кожен повідомить, що він здоровий, перш ніж запускати залежні від нього, тож ніщо не забігає наперед бази даних чи шлюзу, які ще не працюють. Див. Відновлення і Команди та інші контейнери.
Як це працює
Browser --HTTPS--> BombVault container
                   |- Go binary: JSON API + embedded React UI
                   |- Background worker (per-section scheduler + job executor)
                   |
                   |- /var/run/docker.sock  -> Docker API (container stop/inspect/recreate)
                   |- qemu+ssh://host       -> libvirt / KVM on the HOST over SSH (no mount)
                   |- /mnt/ -> /host/user   -> appdata, VM disks + restic repos (read/write)
                   |- /boot/ -> /host/boot  -> Unraid flash backup (whole USB)
                   |- /config               -> BombVault's own settings + sign-ins (self-backup)
                   '- <repo path>           -> restic repository (local or remote: rclone/s3/rest/sftp)
BombVault використовує сокет Docker, щоб зупиняти контейнери перед копією та перестворювати їх після відновлення. Для віртуальних машин він запускає virsh на хості через SSH (qemu+ssh://), щоб коректно вимкнути домен або зробити живий знімок. Він ніколи не монтує шлях libvirt, тому не може завадити VM Manager на хості.
BombVault — шар оркестрації та інтерфейсу, а не рушій зберігання. Увесь реальний рух даних іде через restic.
Швидкий старт
Ви тут уперше? Перейдіть до Початок роботи, щоб встановити BombVault і зробити першу копію, а потім налаштуйте Зовнішні копії та відновлення. Приклади крок за кроком проводять через часті завдання від початку до кінця, сторінка Налаштування перелічує кожну плитку, а Можливості — короткий каталог усього, що вміє BombVault.
Кожен розділ може копіювати в кілька місць призначення одразу, спарений BombVault може зберігати ваші зовнішні копії на сервері, який відмовляє у видаленні, а Аварійний майстер повертає втрачений сервер із набору для відновлення, через вашу групу або з введеним ключем. Щоб перенести конфігурацію на новий сервер, скористайтеся карткою Експорт / імпорт налаштувань. Див. Зовнішні копії та відновлення і Конфігурація.
Застосунок для Android збирає всі сервери вашої групи на телефоні з журналом активності всіх одразу на одному екрані.
Документація доступна 26 мовами, а інтерфейс 42. Сторінки, у яких ще немає перекладу, показуються англійською.
Слова, що вживаються тут
У кількох слів у BombVault і на цих сторінках закріплене значення.
| Слово | Значення |
|---|---|
| Запис | Одна річ, яку копіює BombVault: контейнер, віртуальна машина, набір папок, флешка, набір даних ZFS з тими, що під ним, або його власні налаштування. У кожного своя сторінка. |
| Розділ | Усі записи одного виду, наприклад «Контейнери». Розділи вмикаються в Налаштування, Загальні. |
| Місце призначення | Місце, куди йдуть копії: папка на цьому сервері, спільний ресурс, ваш власний сервер або хмарний сервіс. Див. Місця призначення. |
| Локально | Місце призначення на цьому сервері, де лежать папки розділів. |
| Власна тека | Репозиторій, у який розділ пише свої копії насамперед. Типово він на цьому сервері й може лежати в місці призначення. Див. Власна тека розділу. |
| Копія | Резервна копія, скопійована з власної теки в інше місце призначення через restic copy. |
| Прямий репозиторій | Репозиторій у зовнішньому місці, в який записи копіюють напряму, без локальної копії між ними. Див. Прямі репозиторії. |
| Облікові дані | Збережений ключ або пароль для сервісу S3 чи rest-server. Одні з них — за замовчуванням. Див. Облікові дані. |
| Розміщення | У які місця призначення йдуть копії запису, задається на самому записі або як значення за замовчуванням його розділу. Див. Розміщення для окремого запису. |
| Репліка | Точна до блоків копія запису ZFS на другому сервері ZFS, зроблена через zfs send. Вона стоїть поруч із копією і не замінює її. Див. Репліка. |
| Роль | Те, що один екземпляр вашої групи робить для іншого: Приймач, Стягувач, Сервер ZFS або Зберігач ключа. Див. Екземпляри та ролі. |
| Вузол | BombVault без вебінтерфейсу, наприклад на VPS, якому інший екземпляр, його домашній, каже, що копіювати, коли й куди. Див. Вузли. |
| Домашній екземпляр | Екземпляр, який додав вузол і керує ним. Він зберігає ключ вузла й каже йому, що копіювати, коли й куди. Див. Вузли. |
Подяки
- VolumeVault від @Darkdragon14 (Apache-2.0) подарував BombVault вихідну ідею: резервне копіювання контейнерів Docker одним клацанням та їхнє автоматичне перевстановлення. BombVault — окрема реалізація на Go і restic, яка переносить цю ідею на віртуальні машини, флешку й не тільки.
- restic — швидкий, надійний рушій резервного копіювання з дедуплікацією, яким керує BombVault.
- rclone дає хмарні бекенди.
- Більшість значків на кнопках узято з безкоштовного набору Core Solid від Streamline (CC BY 4.0, джерело). Решту взято з Font Awesome Free, Material Design Icons, Simple Icons і Tabler Icons або намальовано спеціально для проєкту.
Ліцензія
Copyright (C) 2026 Junker der Provinz. BombVault — вільне програмне забезпечення за ліцензією GNU Affero General Public License v3.0 (LICENSE). Ви можете запускати, вивчати, поширювати та змінювати його. Якщо ви його поширюєте або запускаєте змінену версію як мережеву службу, ви зобов'язані опублікувати свій вихідний код під тією самою ліцензією і зберегти наявні повідомлення про авторські права та авторство.
Назва та фірмовий стиль не ліцензуються. AGPL охоплює лише вихідний код: «BombVault», його логотип і фірмовий стиль залишаються захищеними, тож форк має використовувати власну назву й стиль і не може видавати себе за BombVault.
Посилання
- Вихідний код: github.com/junkerderprovinz/bombvault
- Тема підтримки Unraid: forums.unraid.net
- Issues: github.com/junkerderprovinz/bombvault/issues
Керування хостом на рівні root
Через сокет Docker BombVault може зупиняти, видаляти та перестворювати контейнери й читати та записувати appdata, а для копій віртуальних машин він входить на хост через SSH, щоб запускати virsh. Будь-хто, хто може достукатися до його вебінтерфейсу, фактично отримує root на хості. Запускайте BombVault лише в довіреній мережі, недоступній ззовні, і задайте пароль для входу в Налаштування, Безпека. Для набору для відновлення, передачі ключів на зберігання, ZIP флешки та експорту копії флешки чи автобекапу він обов'язковий. Повну модель безпеки див. у розділі Конфігурація.