
BombVault
ข้อมูล Unraid ของคุณ ถูกผนึกไว้ในห้องนิรภัย ปล่อยการสำรองข้อมูลลงไป จุดชนวนการกู้คืน
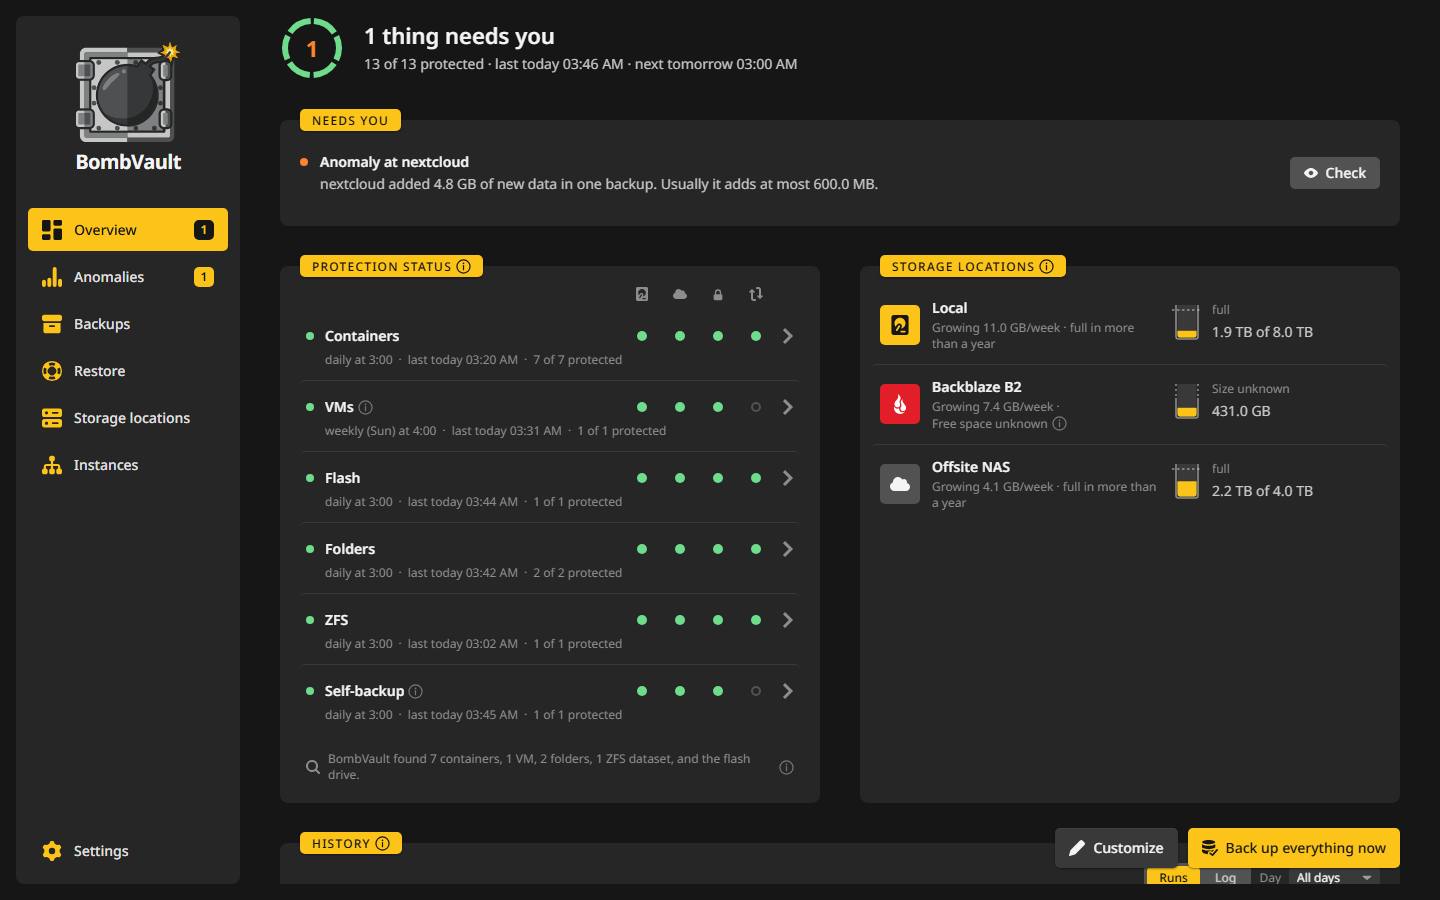
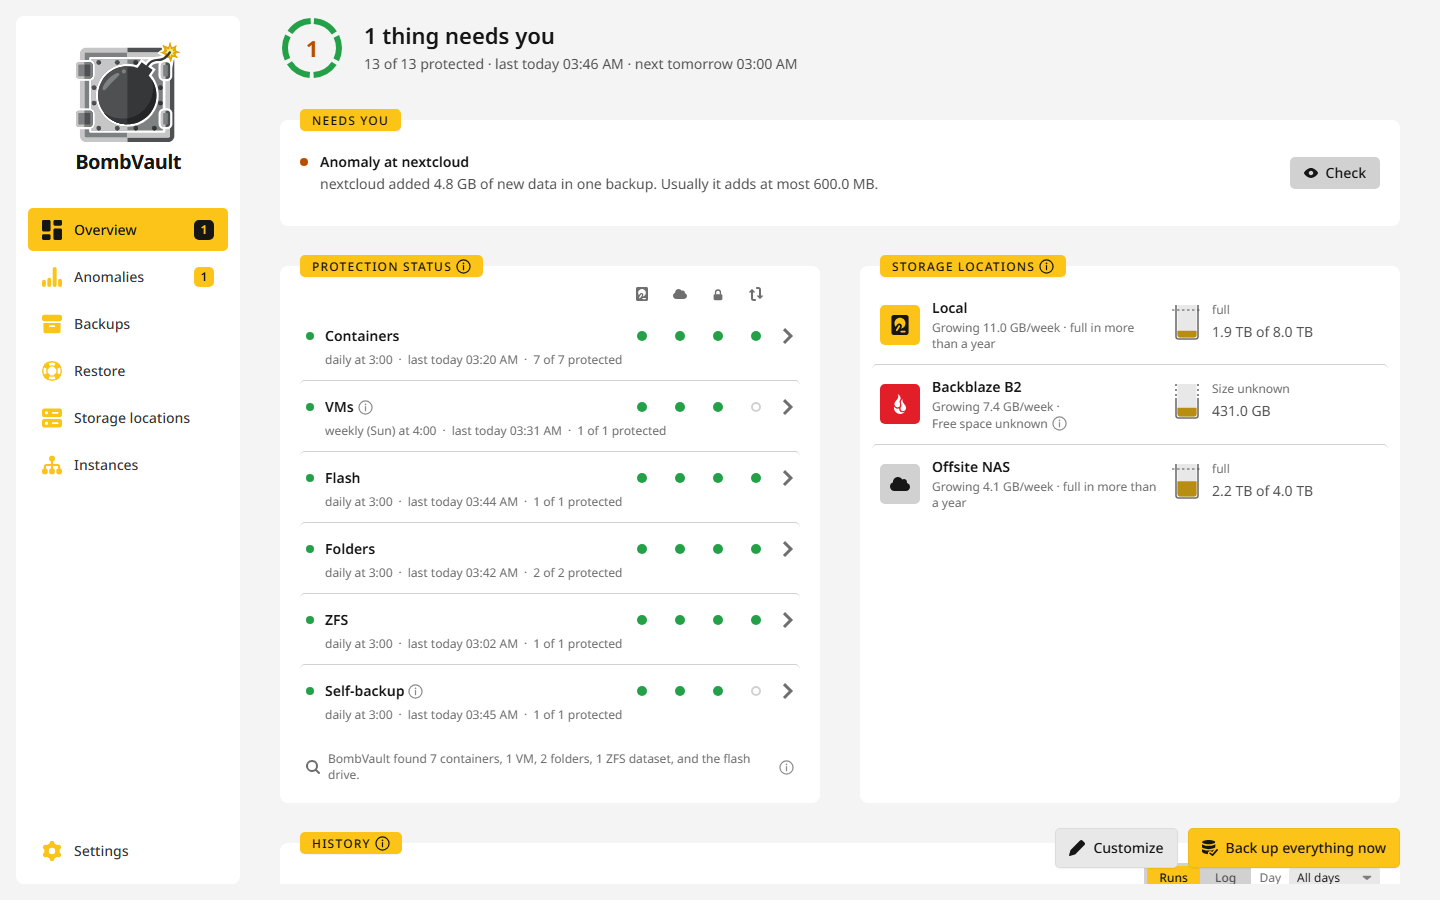
BombVault คือเว็บแอปแบบ self-hosted สำหรับ การสำรองข้อมูลและกู้คืนจากภัยพิบัติแบบครบวงจร บน Unraid และโฮสต์ Docker อื่น ๆ เช่น TrueNAS SCALE, ZimaOS หรือกล่อง Linux ธรรมดา มันสำรองคอนเทนเนอร์ Docker, VM แบบ KVM/libvirt, โฟลเดอร์, ชุดข้อมูล ZFS และแฟลชไดรฟ์ของ Unraid ทำงานเป็นคอนเทนเนอร์ Docker ตัวเดียวที่รองรับหลายสถาปัตยกรรม มีหน้าเว็บให้เลือกธีมมืด สว่าง หรือตามระบบ และดูแลวงจรทั้งหมด ตั้งแต่สำรองข้อมูล ตั้งเวลา ตรวจสอบ ไปจนถึงกู้คืน
การกู้คืนทำงานอัตโนมัติ บน Unraid คอนเทนเนอร์จะกลับมาปรากฏในแท็บ Docker เหมือนเดิมทุกอย่าง และ VM จะถูกนิยามใหม่ใน VM Manager พร้อมต่อดิสก์และ UEFI NVRAM กลับให้ ไม่ต้องติดตั้งใหม่เอง ไม่ต้องตั้งค่าใหม่ ไม่มีเรื่องวุ่นวาย บน TrueNAS คอนเทนเนอร์ที่กู้คืนข้างต้นฉบับจะรันเป็นคอนเทนเนอร์ Docker ธรรมดาที่หน้า Apps ไม่แสดง
ขับเคลื่อนด้วย restic ทุกการสำรองข้อมูลจึงขจัดข้อมูลซ้ำ เพิ่มทีละส่วน และเข้ารหัสโดยค่าเริ่มต้น
เก็บ APP_KEY ของคุณให้ปลอดภัย
BombVault สร้างรหัสผ่านของที่เก็บ restic จากความลับขนาด 32 ไบต์ชื่อ APP_KEY ถ้าทำหายพร้อมกับชุดกู้คืน ข้อมูลสำรองที่เข้ารหัสจะกู้คืนไม่ได้ สร้างด้วย openssl rand -hex 32 และเก็บไว้ในที่ปลอดภัย ดู การกำหนดค่า
BombVault ปกป้องอะไรบ้าง
ทุกคอนเทนเนอร์ VM ชุดโฟลเดอร์ แฟลชไดรฟ์ ชุดข้อมูล ZFS ทุกชุด และการตั้งค่าของ BombVault เองเป็น รายการ ที่มีหน้าของตัวเอง รายการชนิดเดียวกันรวมเป็น ส่วน ซึ่งคุณเปิดได้ที่ การตั้งค่า, ทั่วไป
| ส่วน | สิ่งที่ถูกบันทึก |
|---|---|
| คอนเทนเนอร์ | ไดเรกทอรี appdata พร้อมคำจำกัดความของคอนเทนเนอร์ (image, ตัวแปร env, พอร์ต, ป้ายกำกับ, วอลุ่ม) |
| VMs | image ดิสก์ของ VM, คำจำกัดความ XML และ UEFI NVRAM สำรองผ่าน SSH (ไม่ต้อง mount libvirt) |
| Flash | แฟลช USB ทั้งหมด (/boot): ระบบปฏิบัติการ, ไลเซนส์, การตั้งค่าอาร์เรย์, share, เครือข่าย และการตั้งค่าปลั๊กอิน |
| สำรองข้อมูลตัวเอง | /config ของ BombVault เอง: ฐานข้อมูลการตั้งค่า ข้อมูลรับรองของปลายทางที่จัดเก็บ คู่คีย์ SSH ของ libvirt คีย์และโฮสต์ที่ปักหมุดไว้ของเซิร์ฟเวอร์ ZFS และใบรับรอง |
| โฟลเดอร์ | โฟลเดอร์ใดก็ได้บนเซิร์ฟเวอร์เป็นชุดโฟลเดอร์ แต่ละชุดมีรูปแบบการยกเว้นที่เลือกได้ |
| ชุดข้อมูล ZFS | ชุดข้อมูลหนึ่งและทุกชุดข้างใต้ อ่านจากสแนปช็อต ZFS เดียวและเก็บเหมือนโฟลเดอร์ ดู ชุดข้อมูล ZFS |
การกู้คืนคือพระเอก
หลังจากคัดลอกข้อมูลกลับจากสแนปช็อต restic แล้ว BombVault จะเล่นคำจำกัดความของคอนเทนเนอร์ที่บันทึกไว้ซ้ำกับ Docker API คอนเทนเนอร์จึงกลับมาปรากฏในแท็บ Docker ของ Unraid เหมือนอยู่ที่นั่นมาตลอด (image เดิม การตั้งค่าเดิม การแมปพอร์ตเดิม) VM ได้ XML นิยามใหม่ผ่าน SSH และดิสก์กับ UEFI NVRAM ถูกต่อกลับ แม้ VM จะถูกลบไปแล้ว
หน้าต่างเดียวกู้คืนได้ทุกชนิด โดยค่าเริ่มต้นจะเลือก ข้างต้นฉบับ ซึ่งนำข้อมูลสำรองกลับมาเป็นสำเนาและปล่อยต้นฉบับไว้ตามเดิม แทนที่ต้นฉบับ จะสำรองสถานะปัจจุบันก่อน การกู้คืนจึงย้อนกลับได้ โฟลเดอร์หรือชุดข้อมูล ZFS ใหม่เป็นปลายทางอื่น ๆ
เมื่อการสำรองหยุดคอนเทนเนอร์ที่พึ่งพากัน คอนเทนเนอร์เหล่านั้นจะกลับมาตามลำดับที่ถูกต้อง BombVault เริ่มพวกมันใหม่ตามลำดับ depends_on ของ Compose และรอให้แต่ละตัวรายงานว่าพร้อมก่อนเริ่มตัวที่พึ่งพามัน จึงไม่มีอะไรวิ่งนำหน้าฐานข้อมูลหรือเกตเวย์ที่ยังไม่ขึ้น ดู การกู้คืน และ คำสั่งและคอนเทนเนอร์อื่น
ทำงานอย่างไร
Browser --HTTPS--> BombVault container
                   |- Go binary: JSON API + embedded React UI
                   |- Background worker (per-section scheduler + job executor)
                   |
                   |- /var/run/docker.sock  -> Docker API (container stop/inspect/recreate)
                   |- qemu+ssh://host       -> libvirt / KVM on the HOST over SSH (no mount)
                   |- /mnt/ -> /host/user   -> appdata, VM disks + restic repos (read/write)
                   |- /boot/ -> /host/boot  -> Unraid flash backup (whole USB)
                   |- /config               -> BombVault's own settings + sign-ins (self-backup)
                   '- <repo path>           -> restic repository (local or remote: rclone/s3/rest/sftp)
BombVault ใช้ Docker socket เพื่อหยุดคอนเทนเนอร์ก่อนการสำรองและสร้างใหม่หลังการกู้คืน สำหรับ VM มันรัน virsh บนโฮสต์ผ่าน SSH (qemu+ssh://) เพื่อปิด domain อย่างนุ่มนวลหรือทำสแนปช็อตแบบสด มันไม่เคย bind-mount พาธของ libvirt จึงไม่รบกวน VM Manager บนโฮสต์
BombVault เป็นชั้นประสานงานและหน้าตา ไม่ใช่เอนจินจัดเก็บ การเคลื่อนย้ายข้อมูลจริงทั้งหมดผ่าน restic
เริ่มอย่างรวดเร็ว
เพิ่งมาใช้ใช่ไหม ไปที่ เริ่มต้นใช้งาน เพื่อติดตั้ง BombVault และรันการสำรองครั้งแรก แล้วตั้งค่า นอกสถานที่และการกู้คืน ตัวอย่างการใช้งานจริง พาทำงานทั่วไปตั้งแต่ต้นจนจบ หน้า การตั้งค่า ลิสต์ทุกไทล์ และ ฟีเจอร์ คือแคตตาล็อกสั้น ๆ ของทุกสิ่งที่ BombVault ทำได้
แต่ละส่วนคัดลอกไปยังหลายปลายทางพร้อมกันได้ BombVault ที่จับคู่กันเก็บสำเนานอกสถานที่ของคุณไว้ในเซิร์ฟเวอร์ที่ปฏิเสธการลบได้ และ ตัวช่วยฉุกเฉิน นำเซิร์ฟเวอร์ที่หายไปกลับมาจากชุดกู้คืน ผ่านกลุ่มของคุณ หรือด้วยคีย์ที่พิมพ์ใส่ ถ้าจะย้ายการกำหนดค่าไปยังกล่องใหม่ ให้ใช้การ์ด ส่งออก / นำเข้าการตั้งค่า ดู นอกสถานที่และการกู้คืน และ การกำหนดค่า
แอป Android นำทุกเซิร์ฟเวอร์ในกลุ่มของคุณมาไว้บนโทรศัพท์ โดยมีบันทึกกิจกรรมของทุกตัวอยู่บนหน้าจอเดียว
เอกสารมี 26 ภาษาและหน้าตาโปรแกรมมี 42 ภาษา หน้าที่ยังไม่มีคำแปลจะแสดงเป็นภาษาอังกฤษ
คำที่ใช้ที่นี่
บางคำมีความหมายตายตัวใน BombVault และในหน้าเหล่านี้
| คำ | ความหมาย |
|---|---|
| รายการ | สิ่งหนึ่งที่ BombVault สำรอง: คอนเทนเนอร์ VM ชุดโฟลเดอร์ แฟลชไดรฟ์ ชุดข้อมูล ZFS พร้อมชุดข้างใต้ หรือการตั้งค่าของมันเอง แต่ละรายการมีหน้าของตัวเอง |
| ส่วน | รายการทั้งหมดของชนิดเดียวกัน เช่น คอนเทนเนอร์ คุณเปิดส่วนต่าง ๆ ได้ที่ การตั้งค่า, ทั่วไป |
| ปลายทาง | ที่ที่ข้อมูลสำรองไป: โฟลเดอร์บนเซิร์ฟเวอร์นี้ share เซิร์ฟเวอร์ของคุณเอง หรือบริการคลาวด์ ดู ปลายทางที่จัดเก็บ |
| ในเครื่อง | ปลายทางบนเซิร์ฟเวอร์นี้ที่เก็บโฟลเดอร์ของแต่ละส่วน |
| โฟลเดอร์ของตัวเอง | ที่เก็บที่ส่วนหนึ่งเขียนข้อมูลสำรองลงก่อน โดยค่าเริ่มต้นอยู่บนเซิร์ฟเวอร์นี้ และอยู่ในปลายทางได้ ดู โฟลเดอร์ของตัวเองของส่วน |
| คัดลอก | ข้อมูลสำรองที่คัดลอกจากโฟลเดอร์ของตัวเองไปยังปลายทางอื่นด้วย restic copy |
| ที่เก็บโดยตรง | ที่เก็บที่ปลายทางนอกสถานที่ซึ่งรายการสำรองลงไปตรง ๆ โดยไม่มีสำเนาในเครื่องคั่นกลาง ดู ที่เก็บโดยตรง |
| ข้อมูลรับรอง | คีย์หรือรหัสผ่านที่บันทึกไว้สำหรับบริการ S3 หรือ rest-server หนึ่งในนั้นเป็นค่าเริ่มต้น ดู ข้อมูลรับรอง |
| การวาง | ปลายทางไหนได้รับข้อมูลสำรองของรายการ ตั้งที่รายการหรือเป็นค่าเริ่มต้นของส่วน ดู การวางต่อรายการ |
| เรพลิกา | สำเนาแบบตรงทุกบล็อกของรายการ ZFS บนเซิร์ฟเวอร์ ZFS ตัวที่สอง ทำด้วย zfs send อยู่ข้างการสำรองและไม่ได้แทนที่มัน ดู เรพลิกา |
| บทบาท | สิ่งที่อินสแตนซ์หนึ่งของกลุ่มทำให้อีกตัว: ตัวรับ ตัวดึง เซิร์ฟเวอร์ ZFS หรือผู้เก็บคีย์ ดู อินสแตนซ์และบทบาท |
| โหนด | BombVault ที่ไม่มีเว็บอินเทอร์เฟซ เช่น บน VPS ซึ่งอินสแตนซ์อีกตัวที่เป็นอินสแตนซ์หลักของมันจะบอกว่าต้องสำรองอะไร เมื่อไร และไปที่ไหน ดู โหนด |
| อินสแตนซ์หลัก | อินสแตนซ์ที่เพิ่มโหนดและควบคุมโหนดนั้น เก็บคีย์ของโหนดไว้ และบอกโหนดว่าต้องสำรองอะไร เมื่อไร และไปที่ไหน ดู โหนด |
เครดิต
- VolumeVault โดย @Darkdragon14 (Apache-2.0) ให้ไอเดียเริ่มต้นแก่ BombVault คือการสำรองคอนเทนเนอร์ Docker ในคลิกเดียวและติดตั้งใหม่อัตโนมัติ BombVault เป็นการสร้างแยกต่างหากบน Go และ restic ที่นำไอเดียนั้นไปสู่ VM แฟลช และอื่น ๆ
- restic คือเอนจินสำรองข้อมูลที่เร็ว ปลอดภัย และขจัดข้อมูลซ้ำ ที่ BombVault ควบคุม
- rclone ให้แบ็กเอนด์คลาวด์
- ไกลฟ์ส่วนใหญ่บนปุ่มมาจากชุด Core Solid ฟรีโดย Streamline (CC BY 4.0, ซอร์ส) ส่วนที่เหลือมาจาก Font Awesome Free, Material Design Icons, Simple Icons และ Tabler Icons หรือวาดขึ้นเพื่อโปรเจกต์นี้
ไลเซนส์
Copyright (C) 2026 Junker der Provinz BombVault เป็นซอฟต์แวร์เสรีภายใต้ GNU Affero General Public License v3.0 (LICENSE) คุณรัน ศึกษา แบ่งปัน และแก้ไขได้ ถ้าคุณแจกจ่าย หรือรันเวอร์ชันที่แก้ไขเป็นบริการเครือข่าย คุณต้องเผยแพร่ซอร์สของคุณภายใต้ไลเซนส์เดียวกันและคงประกาศลิขสิทธิ์และการระบุที่มาที่มีอยู่ไว้
ชื่อและแบรนด์ไม่ได้อยู่ในไลเซนส์ AGPL ครอบคลุมเฉพาะซอร์สโค้ด: "BombVault" โลโก้ และแบรนด์ของมันยังสงวนไว้ ฟอร์กจึงต้องใช้ชื่อและแบรนด์ของตัวเอง และห้ามแสดงตัวว่าเป็น BombVault
ลิงก์
- ซอร์สโค้ด: github.com/junkerderprovinz/bombvault
- เธรดสนับสนุนบน Unraid: forums.unraid.net
- Issues: github.com/junkerderprovinz/bombvault/issues
ควบคุมโฮสต์ในระดับเทียบเท่า root
ผ่าน Docker socket BombVault หยุด ลบ และสร้างคอนเทนเนอร์ใหม่ได้ อ่านและเขียน appdata ได้ และสำหรับการสำรอง VM มันเข้าสู่ระบบโฮสต์ผ่าน SSH เพื่อรัน virsh ใครก็ตามที่เข้าถึงหน้าเว็บของมันได้จึงมีสิทธิ์ root บนโฮสต์ในทางปฏิบัติ รัน BombVault บนเครือข่ายที่เชื่อถือได้และไม่เปิดสู่ภายนอกเท่านั้น และตั้งรหัสผ่านเข้าสู่ระบบที่ การตั้งค่า, ความปลอดภัย ชุดกู้คืน การฝากคีย์ ZIP ของแฟลช และการส่งออกการสำรองแฟลชหรือสำรองข้อมูลตัวเองต้องใช้รหัสผ่านนี้ ดู การกำหนดค่า สำหรับโมเดลความปลอดภัยทั้งหมด